【安全圈】Gnosis Pay用户数据泄露!卡号CVV钱包地址全曝光
安全圈 2026-11-08 19:00 江苏
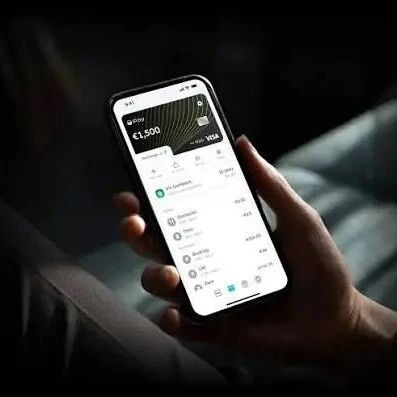
加密支付卡服务商Gnosis Pay数据泄露:完整卡号、CVV、有效期、姓名、住址及加密钱包地址全部泄露
关键词
数据泄露
一、60秒看完全部要点
💳 加密支付卡服务商Gnosis Pay披露11月3日发现未经授权访问其自有品牌卡业务系统
🔓 泄露信息包括:完整卡号、有效期、CVV安全码、姓名、家庭住址及关联的加密钱包地址
🎯 姓名、住址与链上地址相互关联,可能让针对性诈骗更具迷惑性
💰 Gnosis Pay表示用户资金未遭转移,企业白标发卡平台未受影响
⏱️ 安全团队在2小时内即解决问题
⚠️ 建议受影响用户更换支付卡并监控钱包异常活动
二、事件经过:从发现到响应
11月3日,Gnosis Pay发现有人未经授权访问其自有品牌卡业务系统。在公告里,Gnosis Pay并未直接透露存在"数据泄露事件",而是强调安全团队在2小时内即解决问题。
但该公司发给用户的通知里提到泄露信息包括完整卡号、有效期、CVV安全码、姓名、家庭住址及关联的加密钱包地址。这种级别的信息泄露,足以让攻击者进行精准的钓鱼或社会工程攻击。
三、安全分析:链上地址+实名的风险
本次泄露最危险的是姓名、住址与链上地址的关联。在传统金融中,泄露卡号已经够糟了;但在加密世界,知道某人的真实身份+钱包地址,意味着攻击者可以:
📊 分析该用户的持仓和交易历史
🎯 进行针对性钓鱼(如"您持有的X代币需要验证")
🏠 甚至结合住址信息实施物理威胁(对高净值用户)
四、安全圈点评
加密支付卡是传统金融与加密世界的桥梁,也因此承受两个世界的风险。这次事件暴露了加密支付服务商在数据保护上的不足——CVV和完整卡号应该加密存储,即使系统被入侵也不应明文泄露。
给用户的建议:立即更换Gnosis Pay支付卡,密切监控关联钱包的异常活动,警惕任何声称来自"Gnosis Pay"的验证邮件或短信。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。