G.O.S.S.I.P 阅读推荐 2026-08-25 AppStore之外
原创 刘一静 2026-08-26 22:14 上海
Ad Hoc 这个原本用于测试的官方机制,已经被iOS 灰色市场包装成了一条完整产业链
很多人对 iPhone 的安全印象是“应用只能从 App Store 下载,必须经过 Apple 审核,安装前还要有合法签名”。这样看起来,iOS就是一个围墙里的花园。但现实里,围墙并不是完全没有缝隙。今天给大家介绍一项清华大学研究人员发表在USENIX Security 2026 的研究工作 Cracks in the Walled Garden: Dissecting the Gray-Market of Unauthorized iOS App Distribution via Ad Hoc Sideloading,研究发现,一种原本用于开发者测试的官方机制——Ad Hoc distribution,正在被灰色产业改造成大规模分发未授权 iOS 应用的通道。
iOS 应用为什么需要“签名”?
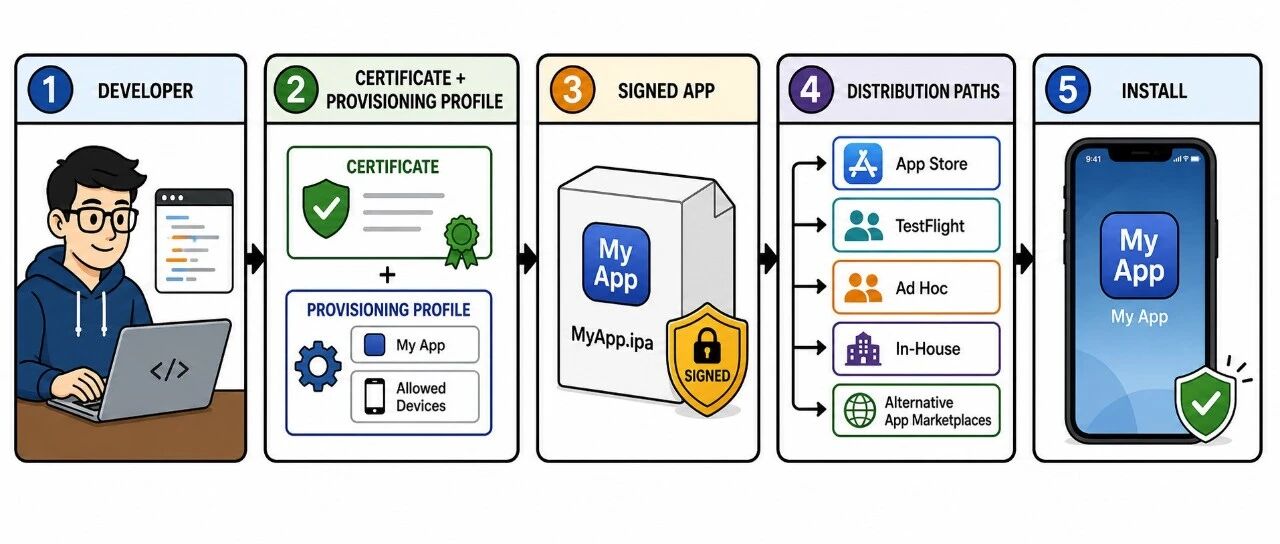
在 iOS 上,一个 App 不是随便打包成文件就能安装。开发者通常需要加入 Apple Developer Program,获得开发者证书和 provisioning profile:
证书证明“这个 App 是谁签的”。
Provisioning profile 规定“这个 App 能装在哪些设备上、能使用哪些能力”。
当 App 签名后,证书、签名和配置文件会一起嵌入 App 包中。安装时,iOS 会检查签名是否有效,App 是否被篡改,以及当前设备是否被允许安装。这套机制本来是 iOS 安全模型的重要基础。
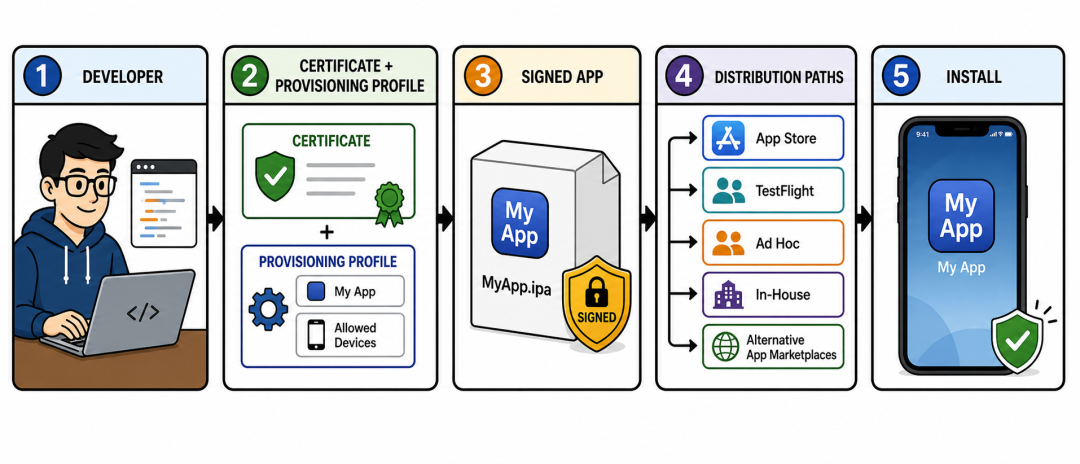
Apple 也提供了几种正常的官方分发方式:App Store 用于公开发布,TestFlight 用于测试,In-House 用于企业内部部署,Ad Hoc(本文的重点研究对象)用于把测试应用安装到特定注册设备上。这些机制本身都有合理用途,并不是为灰色分发设计的。
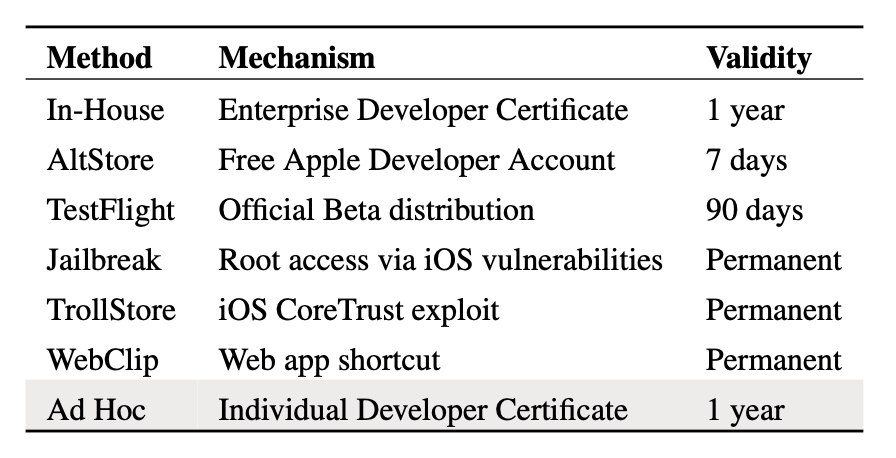
问题在于,只要一种机制允许 App 不经过 App Store 安装到设备上,它就可能被重新利用,变成所谓的“侧载”路径。过去,企业证书、TestFlight、免费开发者账号、越狱和 TrollStore 等方式都曾被用于安装非官方应用,但它们往往存在明显限制:有的容易被吊销,有的有效期很短,有的依赖漏洞或特定系统版本。相比之下,Ad Hoc 更适合被包装成稳定服务:它只需要个人开发者证书和用户设备 UDID,有效期可达一年,而且看起来仍然像是在使用 Apple 的正常测试机制。也正是这个特点,让 Ad Hoc 被灰色市场利用,也就是本文关注的自签名侧载产业链。
Ad Hoc 测试通道如何变成灰色产业?
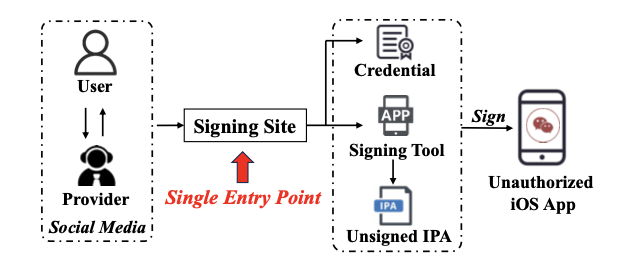
正常情况下,Ad Hoc 分发需要三个东西:1)一个有效的开发者证书;2)一个能完成签名的工具;3)一个等待被签名的 IPA 文件。对普通用户来说,这套流程并不简单。需要获取设备 UDID、绑定设备、生成配置文件、签名 App,再安装到手机上。但灰色市场把这件事做成了一站式服务:用户通常是在社交媒体上看到推广,比如“定制版微信”“去广告版”“VIP 解锁版”。付款后,用户会收到一个兑换码和教程:
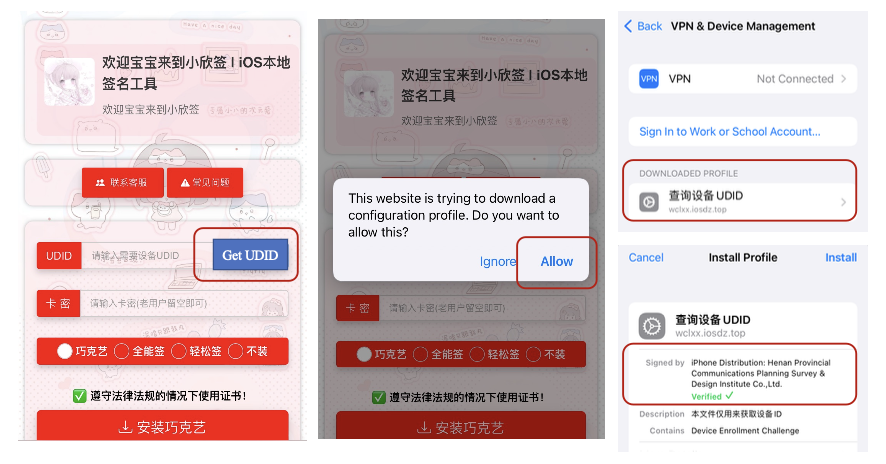
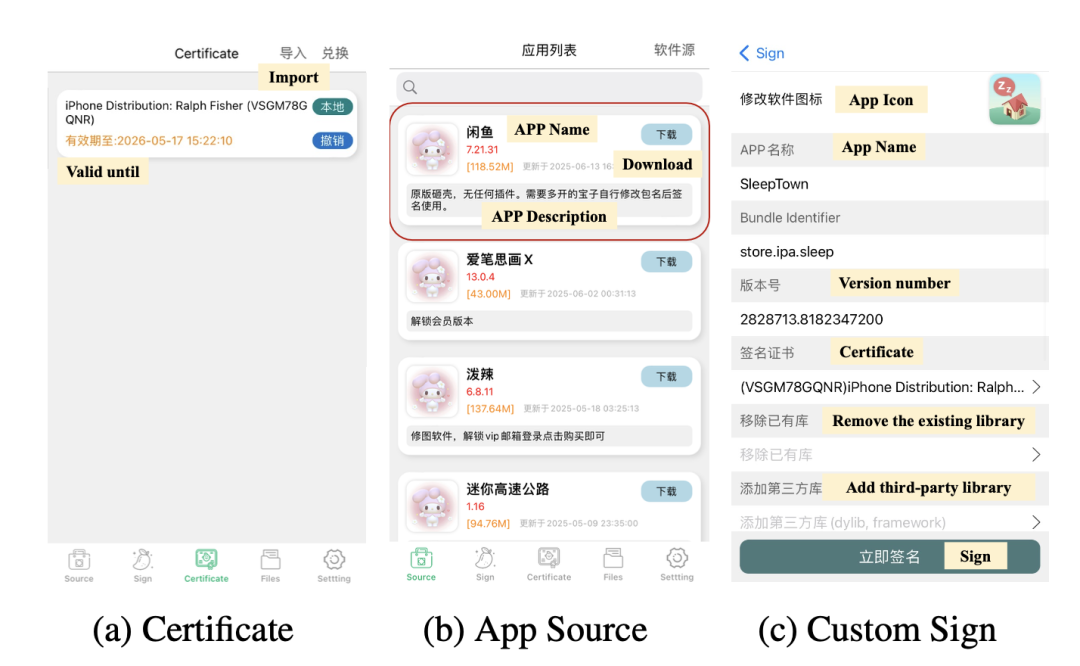
随后用户进入所谓的签名站点,提交设备 UDID 和兑换码,网站再返回签名凭证,包括 .p12 证书和 .mobileprovision 配置文件,同时还会提供一个已经签好名的签名工具。这个工具不只是签名工具。它通常还内置 IPA 应用库,用户可以直接下载各种未授权 App,再用刚获得的证书签名并安装到自己的 iPhone 上。换句话说,证书、工具、App 文件,三件事被打包成了一个完整服务。
灰色市场有多大的规模?
我们采用了从用户视角出发的数据收集方法:先从社交媒体上寻找入口,再扩展到背后的站点、工具和应用库。
最终,我们识别出:
62 个来自社交媒体推广的签名站点。进一步通过域名模式,利用被动 DNS 扩展到 3,359 个活跃签名站点;
从签名站点中获取到2,118 个签名工具,并获取了12 个代表性工具进行分析;
从签名工具中提取14 个 IPA 仓库,获取到8,216 条未授权 IPA 记录,成功下载并分析了 2,654 个 IPA 文件。
这些数字表明,基于Ad Hoc测试通道的“App打包服务”已经不是零散玩家的小规模操作了,它已经形成了结构化、可复制、持续运行的产业。
发现一:层层倒卖的证书
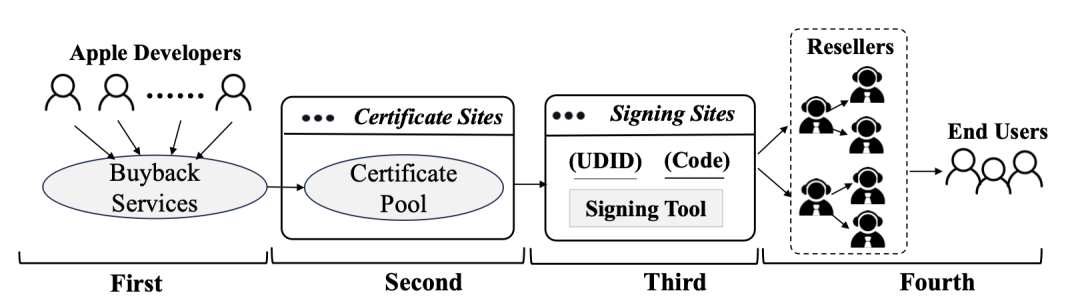
本研究中最关键的发现之一,是证书滥用已经产业化。我们发现,合法证书被层层倒卖,形成了利益链条:在最上游,有人获取或回收 Apple 开发者账号。有些账号来自真实用户,也有平台公开提供账号回收服务。普通新账号可能以约 900 到 1000 元人民币被回收,较早注册、限制更少的老账号价格更高。接下来的第二层是证书站点。它们作为后台中枢,维护一批 .p8 key 和开发者账号,通过自动化方式和 Apple 的 App Store Connect API 交互,生成 .p12 证书和 provisioning profile。我们还观察到部分站点使用 MingYuanYun 相关的非官方客户端库来自动完成这一过程。
再接下来,第三层是签名站点。它们不一定自己掌握开发者账号,而是从证书站点获取现成的签名凭证,再卖给用户。最后,第四层是社交媒体代理。它们负责宣传、获客、收款,并继续加价。一张 Apple Developer Program 个人账号每年只需要 99 美元,约 688 元人民币。按设备绑定成本粗略计算,单台设备成本可能只有几元。但经过多层倒卖后,最终用户可能支付 30 到 100 元不等。论文测算显示,整个链条的加价可达到 900% 到 3,000% 不等。这解释了为什么这个市场能持续扩张:利润足够高,门槛又被工具和平台不断降低。
发现二:签名工具灰产化
本文的第二个有意思的发现是签名工具本身也高度同质化。这些工具通常提供三类能力:管理证书、浏览 IPA 应用库、执行自定义签名。用户可以修改 App 名称、图标、Bundle ID,甚至在签名过程中注入 dylib 动态库。我们逆向分析了 12 个代表性工具,包括 All-in-One Sign、Easy Sign,以及多个定制品牌工具。结果发现,很多工具并不是独立开发的,而是共享相同技术核心。
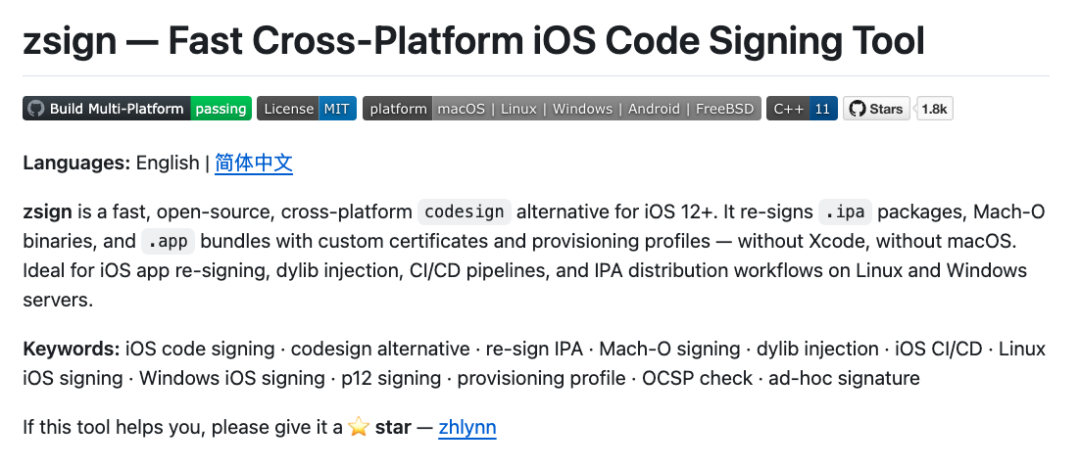
在定制工具中,我们直接发现了 zsign 相关函数。zsign 是一个开源签名工具,可以模拟 Apple 的签名流程,在没有 Xcode 或官方 codesign 工具的情况下生成看起来有效的签名。更进一步,有些所谓“永久版”工具还会利用 iOS 漏洞来绕过签名验证,例如利用 CVE-2022-46689,在特定旧版本 iOS 上实现更持久的安装能力。也就是说,签名工具已经成为灰色市场的基础设施。
发现三:被修改的热门APP
本文的第三个重要发现表明,大多数被分发的 App 并不是全新开发的应用,而是热门 App 的修改版。我们从 8,216 条 IPA 记录中提取出 1,883 个 base app,并用 App Store 结果进行匹配。结果显示,79.6% 的 base app 能匹配到官方 App Store 条目。这说明,大多数样本更像是“魔改版”或“重打包版”,而不是独立开发的新 App。热门目标包括微信、小红书、抖音、X、TikTok、Bilibili、Spotify、YouTube Music 等。这些修改主要集中在两个方向:VIP 解锁(占 40.9%)、广告移除(占 27.5%)。此外,还有区域限制绕过、付费 App 免费分发、游戏作弊、定位伪造、界面简化等功能。
我们发现,魔改 App 的核心手段是dylib 注入。dylib 可以理解为动态库。攻击者把额外的动态库塞进 App,让它在运行时修改 App 行为。它不一定要重写整个 App,只需要在关键函数上“插一脚”。我们从 2,654 个 IPA 中提取出 8,085 个第三方 dylib,平均每个 App 约 3.05 个,对应 1,402 个不同名称。其中一些 dylib 不是直接破解功能,而是搭建运行环境。例如 libsubstrate.dylib 常用于支持 hook 和代码注入,libJailedShim.dylib 用于提供兼容层,某些 TrollStore 相关 dylib 则用于绕过环境检查。
在 VIP 解锁中,常见方式包括三类:伪造 StoreKit 购买结果,让 App 以为用户已经付款;hook 本地会员状态函数,让 isVIP 之类的检查永远返回 true;或者拦截网络响应,把订阅状态改成有效。在广告屏蔽中,也有三类常见方式:拦截广告网络请求;干扰广告 SDK 的初始化和加载逻辑;或者直接在 UI 层隐藏广告窗口。最后一种尤其典型:广告流量可能还在,只是用户看不到了。
我们注意到,这些 dylib 不一定都会被杀毒引擎标成恶意。我们用 VirusTotal 扫描了 8,085 个 dylib,只有 3 个被标记为恶意。但“不被标恶意”不等于安全,它们不一定是恶意软件,但仍然危险!很多 dylib 的目标是提供“增强功能”:防撤回、去广告、改界面、自动操作、启用系统能力。但这些增强往往需要 hook App 内部逻辑、读取私有数据、修改运行时行为。
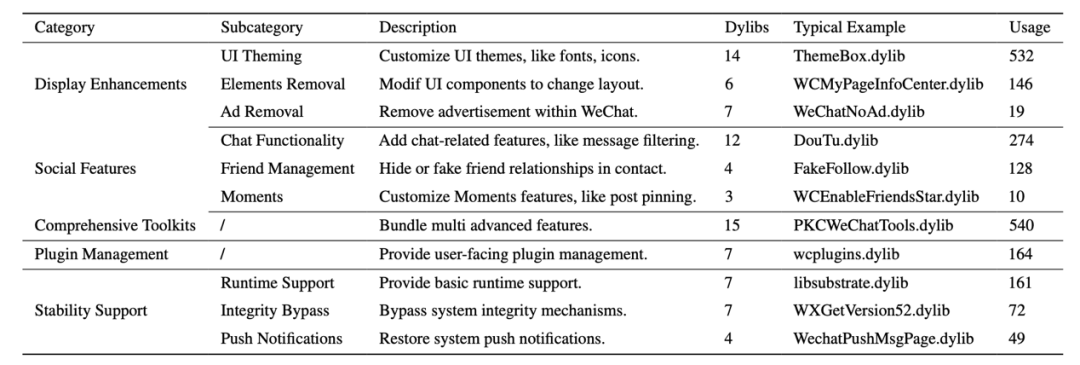
以微信为例,我们识别出 140 个可下载的微信变体,并从中提取出 175 个 dylib,平均每个变体包含 18.7 个 dylib。有的综合工具包会 hook 132 个函数,覆盖消息处理、UI 渲染、设置管理、图片处理和支付逻辑。这会带来三类风险:
- 未授权行为:某些 dylib 可以模拟用户发送消息、自动加入群聊、伪造位置、修改运动数据,甚至触发小额支付相关接口。
- 敏感数据访问:一些 dylib 为了实现防撤回、消息过滤等功能,会读取实时消息、微信 ID、联系人列表。论文中还观察到某些 dylib 会在特定关键词触发时,把聊天内容上传到第三方服务器。
- 系统能力滥用:有些 dylib 会修改配置,启用原生相机、CallKit 等能力。例如把微信通话伪装成系统电话,在锁屏界面接听;或者启用原生相机和后台能力。这些行为本身可能是为了实现功能,但会突破 App 和系统原本设定的安全边界。
最后,我们想问,谁能阻断这条灰色产业链?这个问题不能只能把锅甩给用户,要求他们“不要安装”。作为设备的控制者,Apple 可以加强对个人开发者证书的监控,缩短 Ad Hoc provisioning profile 的有效期,或者对已知滥用的 App ID 和证书进行更精准的识别与撤销。社交媒体和内容平台也可以阻断推广入口。研究发现,许多服务并没有复杂的文字混淆,关键词和域名模式本身就可以成为检测线索。App 开发者也需要加强防护。仅靠客户端的越狱检测并不够,因为这些检测同样可能被 hook 绕过。关键逻辑,比如会员状态、环境校验、支付状态,应该更多放在服务端验证。同时,App 可以增加特定的安全检测,例如异常 dylib 加载监控、运行时内存修改和关键函数 hook 等。
结语
虽然 iOS 的安全模型没有完全失效,但 Ad Hoc 这个原本用于测试的官方机制,已经被灰色市场包装成了一条完整产业链——上游提供证书,中间有自动化后台和签名工具,下游还有 IPA 仓库和社交媒体代理。更加值得警惕的是,用户看到的可能只是一个“去广告版”或“VIP 版”App,但背后其实是成熟的证书流转和应用篡改生意。
论文:https://www.usenix.org/system/files/usenixsecurity26-liu-yijing.pdf
投稿作者:刘一静,清华大学网络研究院博士生,导师为刘保君教授,研究方向为网络犯罪治理,相关研究成果已在网络安全领域国际顶级学术会议(如 USENIX Security、NDSS、CCS、IMC 等)上发表