金融行动特别工作组报告|如何理解和应对游戏与博彩风险
让评分、标签、路径和交易行为共同服务于人工复核及风险为本的决策。 2026 年 9 月,金融行动特别工作组(FATF) 发布《Risks of Gaming and Gambling》专题报告,对赌场、体育博彩、其他博彩以及在线游戏等领域面
让评分、标签、路径和交易行为共同服务于人工复核及风险为本的决策。 2026 年 9 月,金融行动特别工作组(FATF) 发布《Risks of Gaming and Gambling》专题报告,对赌场、体育博彩、其他博彩以及在线游戏等领域面
AI安全漏洞能力获国家级肯定 近日,在第十六届网络安全漏洞分析与风险评估大会(VARA)“人工智能漏洞研究与治理”分论坛上,微步入选人工智能安全漏洞治理联盟成员单位,同时在2026年度第二期CNNVD漏洞奖励评选中获得一级贡献奖,一举揽获两
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年9月14日至2026年9月20日)安全漏洞情况如下 点击蓝字 关注我们漏洞情况根据国家信息安全漏洞库(CNNVD)统计,本周(2026年9月14日至2026年9月20日)安全漏洞情况
本文将从安全研究人员的视角分析WESP 的技术细节,探讨WESP对终端安全产品的影响。 2026 年 9 月,微软在 Windows 11 Insider Preview 中发布了 WESP(Windows Endpoint Securit
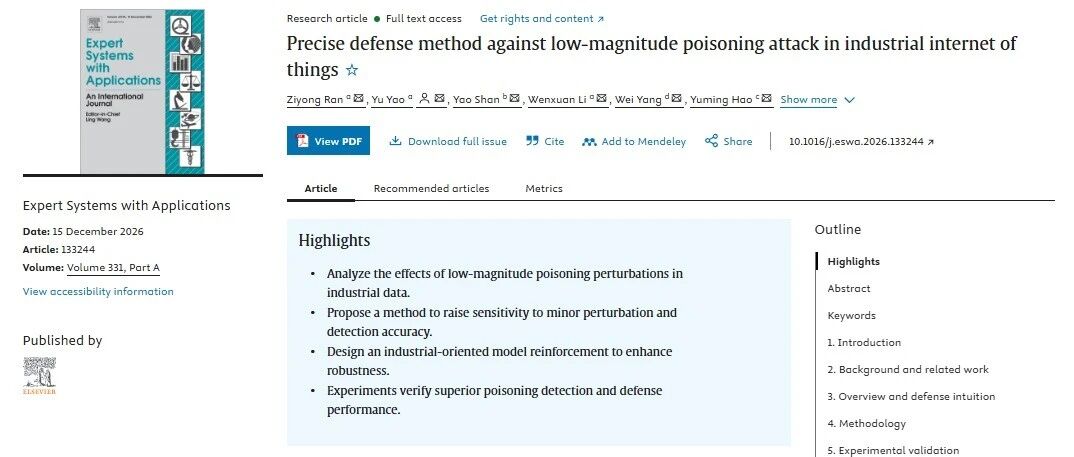
近日,“谛听”团队冉子用博士撰写的论文《Precise Defense Method Against Low-Magnitude Poisoning Attack in Industrial Internet of Things》发表于国际
公交站牌路由器默认密码没改,设备被控成"肉鸡"。公安部通报:没出事,也算违法。如果你做过物联网项目的安全评估,下面这个场景大概率不陌生。到客户现场连上设备后台,登录框里敲 admin/admin,进去了。再扫一眼端口,Web
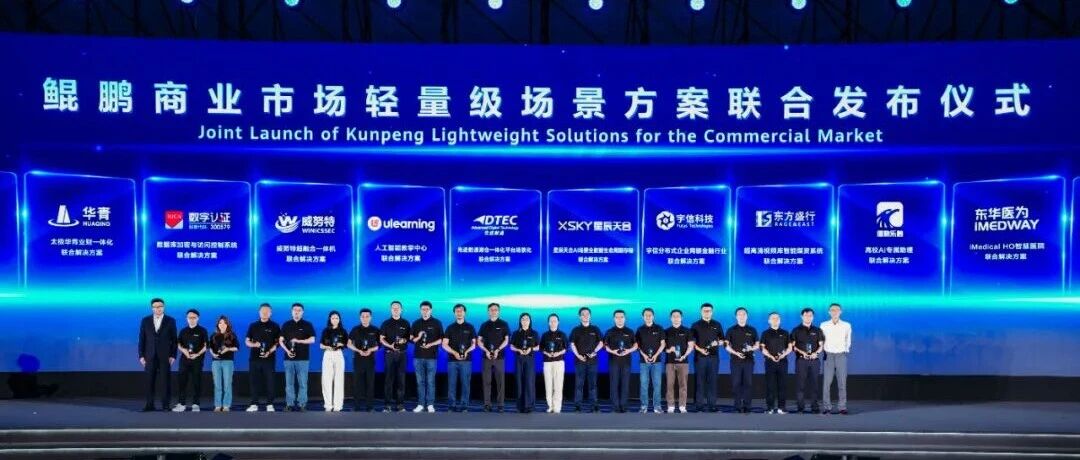
全栈自主可控,极简弹性部署。 近日,华为全联接大会2026在上海开幕。大会期间,以“鲲鹏,为更先进的数智世界而计算”为主题的鲲鹏计算产业峰会举行。华为携手生态伙伴启动鲲鹏商业市场轻量级场景方案联合发布仪式,凝聚生态合力,加速国产算力从技术创
CodeWisdomAgentic时代,集群调度技术体系将如何演进?微访谈背景介绍 AI Agent 应用正在由单次模型调用,走向长链路、状态化和工具密集型执行。与传统在线服务相比,Agent 工作负载往往具有突发并发、任务生命周期差异大、
2026年9月24日(周四)晚上9:30,智能化软件工程沙龙群 CodeWisdom智能体工程发展趋势微访谈 · 活动预告背景介绍 近两年来,“AI工程”几乎成了AI圈更新最快的造词现场:从2023年的Prompt Engineering,
工具在演进,规范是底线。测试效率可以提升,行为边界不容突破。 安全公告 · MTSRC美团SRC关于违规测试行为的警示与规范重申工具在演进,规范是底线。测试效率可以提升,行为边界不容突破。01写在前面美团SRC(MTSRC)始终高度重视白帽
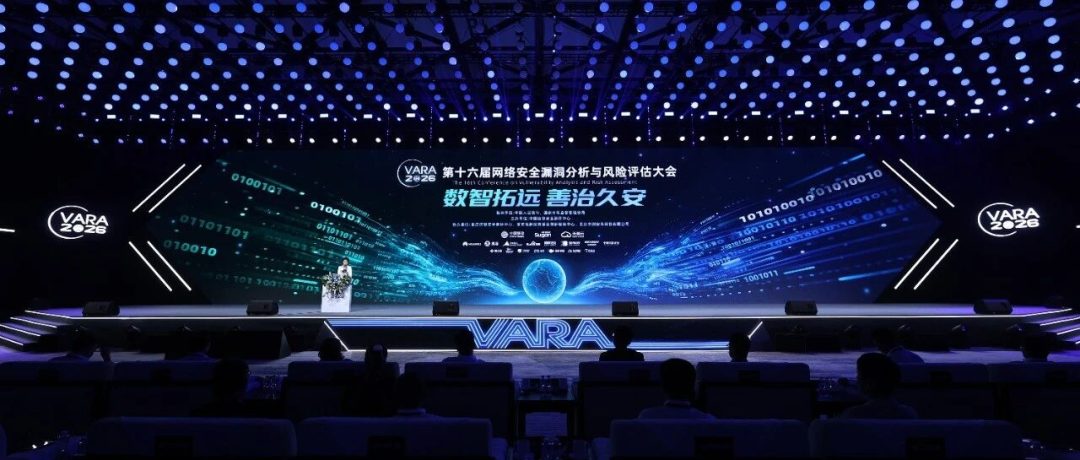
2026年9月22日,由国家市场监督管理总局、中国人民银行指导,中国信息安全测评中心主办的“第十六届网络安全漏洞分析与风险评估大会(VARA)”在重庆科学会堂举办。本届大会以“数智拓远 善治久安”为主题,由1个主论坛、4个平行分论坛和1个网
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称Microsoft SharePoint 远程代码执行漏洞漏洞编号QVD-2026-51137,CVE-2026-656
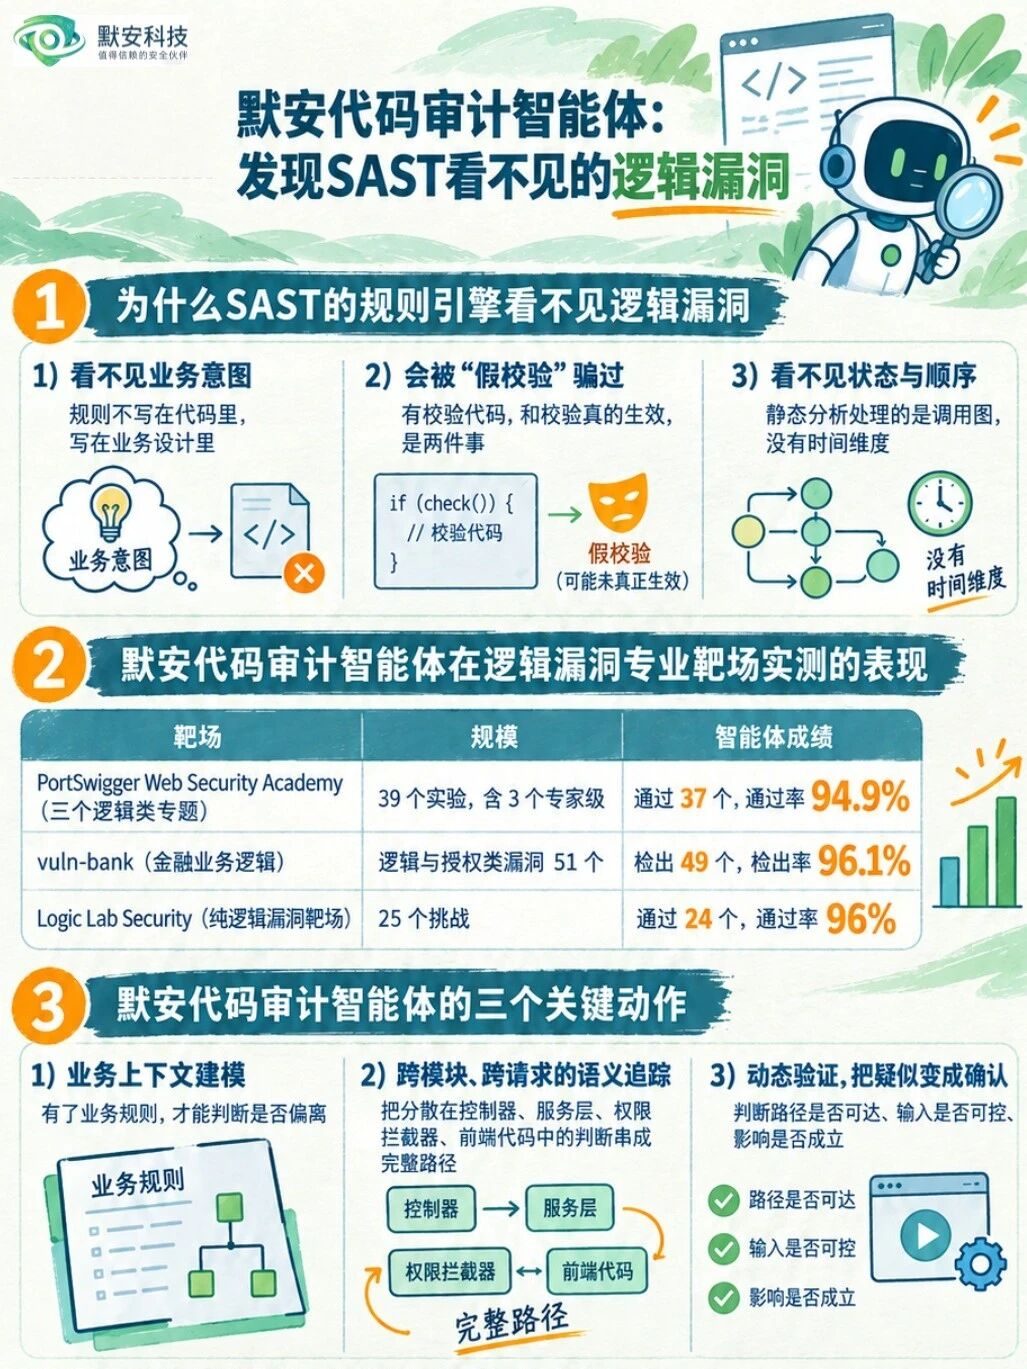
01SAST的边界与局限静态应用安全测试(SAST)的检测逻辑是追踪不可信输入能否到达危险操作。解析语法树、做污点分析、匹配危险函数模式,这套方法在它擅长的领域里非常有效。但有一类问题,代码里没有任何危险信号,这就是业务逻辑漏洞,因为它不违
跳转微信打开
Checkmarx Zero 披露活跃中的 npm 供应链攻击:恶意包 indexed-btree 不使用任何安装脚本,把恶意代码直接埋进常规业务函数,待开发者真正调用时才执行——npm v12 针对生命周期脚本的封堵在这类攻击面前基本失效