【已复现】OpenSSH/musl密码认证绕过漏洞(CVE-2026-123158)
近日,绿盟科技CERT监测到OpenSSH发布安全更新,修复了OpenSSH/musl密码认证绕过漏洞(CVE-2026-123158);CVSS评分8.1,目前漏洞细节与PoC已公开,请相关用户尽快采取措施进行防护。 通告编号 NS-20
近日,绿盟科技CERT监测到OpenSSH发布安全更新,修复了OpenSSH/musl密码认证绕过漏洞(CVE-2026-123158);CVSS评分8.1,目前漏洞细节与PoC已公开,请相关用户尽快采取措施进行防护。 通告编号 NS-20
关注高级攻防对抗技术热点,研究对手技术进行高级威胁模拟,研判攻击安全发展方向。 终端对抗cwpdoor:篡改CWP的cwpsrv程序植入后门,经web请求无日志执行命令https://thehackernews.com/2026/11/ha
一考双证,工信部+360官方认定 “AI不会淘汰人,但会淘汰不会用AI的人”——这句话,最近在安全圈刷了屏。看着同行用AI做漏洞分析、写运营方案、跑数据报告,自己还停留在“会问AI几个问题”,真正的差距,正在被快速拉开。从「用AI」升级到「
OpenAI推出专用安全大模型GPT-6 Cyber,攻防能力大幅升级,被官方定级为最高风险等级Critical,仅对审核通过的研究人员开放。 1事件速览11月4日,OpenAI正式发布面向网络安全场景的专用模型 GPT-6 Cyber。这
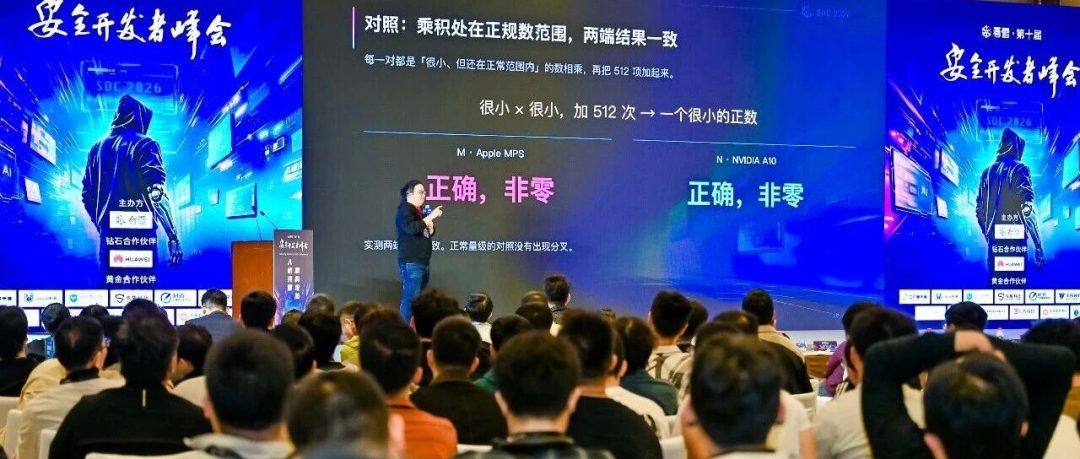
从二进制安全视角,探索大模型内部机制与行为差异 SDC2026议题回顾当大模型逐渐成为日常开发与安全研究中的重要工具,我们对它的关注也不应仅停留在输入与输出层面。模型内部究竟是如何完成计算的?权重数据、内部激活与运行环境之间存在怎样的联系?
以下文章来源于:奇安网情局 奇安网情局 网络国防知识库,产业发展前哨站,开源情报信息源。 美国DARPA正考虑利用FLASH项目来智胜黑客 编者按美国国防部高级研究计划局(DARPA)信息处理技术办公室于11月3日发布“系统异构性形式化学习
设备可能因此彻底无法使用 关注我们带你读懂网络安全有安全厂商在分析一款银行木马时发现了这一漏洞,进一步研究确认,该漏洞无需其他权限,只需诱导用户安装应用就能触发;谷歌在8月就已知晓这一漏洞,但由于不认定为漏洞,尚未修补。前情回顾·漏洞威胁态
“一奖一标”双突破!360亮相2026鸿蒙办公产业峰会 近日,在2026鸿蒙办公产业峰会上,360数字安全集团面向政企鸿蒙商用生态建设取得两项重要成果。360终端安全管理系统荣膺鸿蒙办公商用市场“同舟奖”,由360作为核心起草单位参编的国内
11月2日至5日,2026年世界互联网大会乌镇峰会在浙江乌镇举行。今年的峰会,人工智能成为高频关键词。当今世界,全球智能化浪潮风起云涌,人工智能作为引领新一轮科技革命和产业变革的战略性技术,正深刻改变着人类生产、生活方式,也在重塑着网络安全
报告时间:2026年11月9日(周一)上午9:30 Zhenchang XingCSIRO Technology内容简介题目软件工程:敢问路在何方摘要 人工智能浪潮下,软件工程将走向何方?本报告探讨软件工程走向大众技能的机遇,主张传承核心工
实战见真章,蜂群共破局 如果有人把网络安全行业中的攻防历程写成一部小说,那么过去几年的“卷王”们,大多还在练“独孤九剑”——努力往一个大模型里塞入几百上千个安全工具和上万字的 Prompt,试图修炼出一个无所不能的“全能单兵”战士。但现实结
问境 AgentAI 深度识别Skill安全风险,护航智能体可信运行。 一个通过安全审核的 AI Agent,本身可信,却仍可能因加载恶意 Skill,沦为攻击者入侵企业核心系统的执行入口。2026 年 USENIX Security 收录
【火绒安全周报】无印良品遭黑客入侵/欧洲多国超市遭黑客攻击 江苏首破路由器植入木马搭建特大“僵尸网络”案近日,南京警方侦破江苏首例在路由器植入木马搭建僵尸网络的大案。金某、王某团伙编写木马,联合二手经销商批量刷入路由器,涉案设备超10万台,
火绒小问答——「企业版」系统加固 尊敬的用户,您好!系统加固是火绒终端安全管理系统2.0中系统防御下的核心功能模块,针对病毒会利用或修改的系统脆弱点设置相应的防护规则,有效保护系统关键文件不被篡改、破坏或恶意创建,防止特定注册表项目不被恶意
火绒安全|忘记个人版保护密码?官方工具一键处理 近期,绒绒在各新媒体平台收到不少用户咨询火绒安全软件个人版忘记密码如何处理:部分用户开启火绒密码保护后,会遇到遗忘密码的情况,进而无法调整防护配置、退出或卸载程序。针对此类场景,火绒提供密码保