漏洞预警丨OpenSSH musl 环境密码认证绕过漏洞(CVE-2026-123158 / "sshole")
一、漏洞概述近期,互联网上披露了 OpenSSH 在使用 musl libc 且禁用 PAM 的 Linux 系统上存在密码认证绕过漏洞(CVE-2026-123158,研究者命名为 "sshole")。攻击者远程提交一段长
一、漏洞概述近期,互联网上披露了 OpenSSH 在使用 musl libc 且禁用 PAM 的 Linux 系统上存在密码认证绕过漏洞(CVE-2026-123158,研究者命名为 "sshole")。攻击者远程提交一段长
一试身手 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Google 扩展了云漏洞奖励计划 (VRP),如研究人员能找到可导致完全管理控制的安全弱点,则可获得最高可达 25 万美元的顶级奖励。这项最高旨在奖励“专门用于认可高影响力的架构
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士安全研究员 Ozgun Kultekin 发现了一个影响OpenSSH 和 musl 的高危漏洞CVE-2026-123158(CVSS评分8.1)。该漏洞被命名为“*sshole”
— ◆ —从 Binance 入侵事件复盘,谈三个反直觉的安全命题攻击者不一定需要突破你的防线,只需要让你的防线替他完成工作。最近参加某银行的高阶岗位面试(最终又没通过,今年我的精神压力确实很大),面试官问了我一个问题:如果 Binance
CVE-2026-119977是WordPress核心中的一个远程代码执行漏洞,无需身份认证、无需用户交互。且已有在野利用证据,风险较高。请所有WordPress用户立即开展排查和处置。 1背景介绍近日,天融信阿尔法实验室监测到WordPr
天融信阿尔法实验室监测到OpenSSH修复了一个密码认证绕过漏洞CVE-2026-123158,该漏洞被称为sshole。影响由musl libc编译的OpenSSH,远程未授权攻击者无需任何有效凭据即可通过SSH密码认证登录仅允许密钥登录
OpenSSH(musl libc 环境)披露 sshole 密码认证绕过漏洞(CVE-2026-123158),远程攻击者可借超长密码绕过认证。 概述OpenSSH 是一款基于 SSH 协议的连接工具。腾讯云安全中心监测到,OpenSSH
国家叙事情报中心(NCNI,The National Center for Narrative Intelligence)是一个成立于 2023 年的美国机构,自称是"美国在理解与塑造信息如何影响认知、决策与安全方面的枢纽",通过政府、产业
2026年11月6日,深瞳漏洞实验室监测到一则OpenSSH组件存在绕过认证漏洞的信息,漏洞威胁等级:严重。 漏洞名称:OpenSSH musl 密码认证绕过漏洞(SF_2026_46117)组件名称:OpenSSH影响范围:7.3p1 &
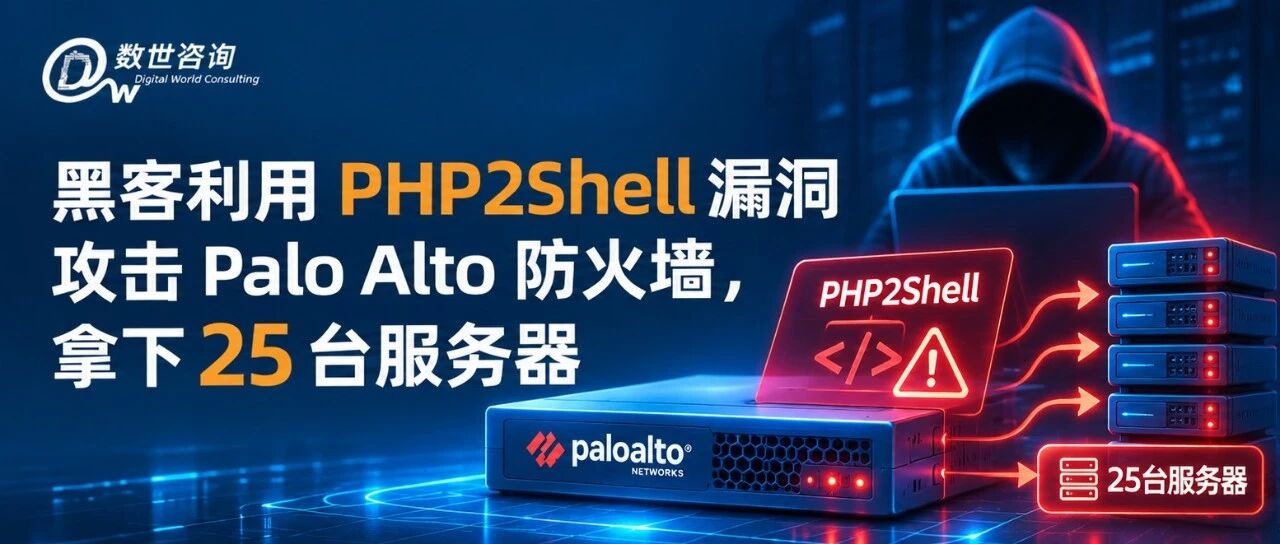
攻击者借助 AI 工具实施攻击,目标涉及美国政府相关系统,利用 PHP2Shell 与 Linux 内核提权漏洞组合获取最高权限。 ▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。根据网络安全公司 Dream 和 Palo
奖励范围、业务收取范围均有调整 OSRC平台规则更新公告多项奖励标准 11月6日起正式生效由于运营策略调整,OSRC对平台部分规则进行了新一轮的更新与调整优化。本次更新涉及移动应用漏洞评分奖励范围、终端与 IoT 奖励范围、终端机型范围更新
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览国家安全部披露一起利用恶意链接精准定位他人的案件DNSFilter 报告:AI 安全预算上涨,实际管控效果存在显著落差OpenAI发现GPT-6 Astra在内部红队测
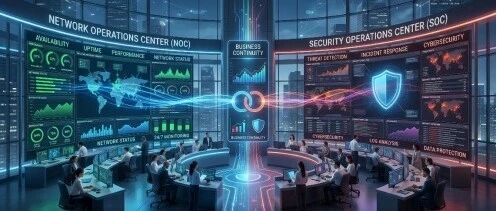
简单讲,就是让网络团队和安全团队别再各干各的了。以前是网络管连通性,安全管防护,两边工具不通、数据不通、流程也不通,出了问题就开始扯皮、等待、重复排查。NetSecOps 就是要打破这种割裂状态。 点击蓝字 关注我们NetSecOps 是什
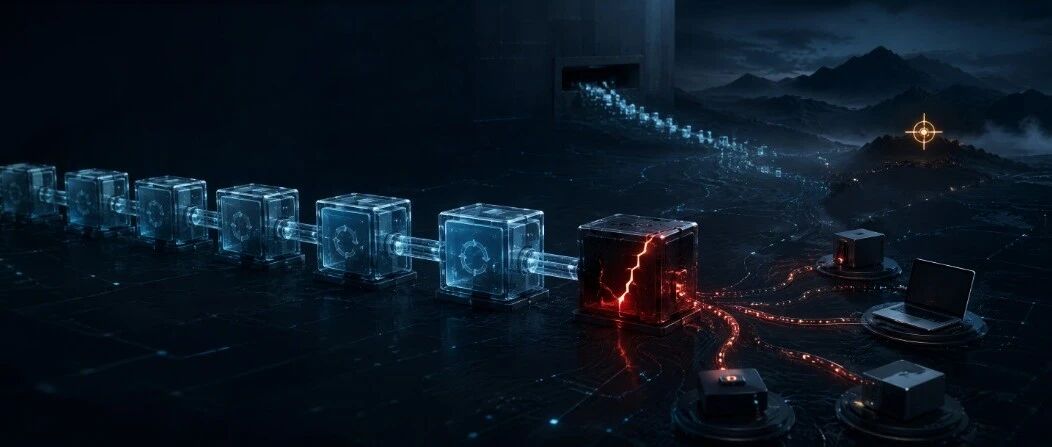
恶意更新包校验受害者地理位置、定向云南省目标;DoH TXT 记录作死信箱下发 C2 配置,.NET 植入体插件化内存加载不落盘——投递机制、武器组件、C2 架构与同源判据完整披露。 【原创】供应链安全 · 威胁情报瞄准国内某西南省份:多款
本周,互联网网络安全态势整体评价为良。 本周网络安全基本态势本周,互联网网络安全态势整体评价为良。我国互联网基础设施运行整体平稳,全国范围或省级行政区域内未发生造成重大影响的基础设施运行安全事件。针对政府、企业以及广大互联网用户的主要安全威