【风险提示-已复现】天融信关于OpenSSH musl密码认证绕过漏洞CVE-2026-123158的风险提示
天融信应急响应 2026-11-06 14:53 北京
天融信阿尔法实验室监测到OpenSSH修复了一个密码认证绕过漏洞CVE-2026-123158,该漏洞被称为sshole。影响由musl libc编译的OpenSSH,远程未授权攻击者无需任何有效凭据即可通过SSH密码认证登录仅允许密钥登录或已锁定密码的账户。
1背景介绍
近日,天融信阿尔法实验室监测到OpenSSH修复了一个密码认证绕过漏洞CVE-2026-123158,该漏洞被称为sshole。影响由musl libc编译的OpenSSH,远程未授权攻击者无需任何有效凭据即可通过SSH密码认证登录仅允许密钥登录或已锁定密码的账户。当前,此漏洞的细节及Exp已经公开,OpenSSH已发布修复版本,建议受影响用户立即根据修复建议对该漏洞进行防御。
2漏洞描述
OpenSSH是SSH协议的主流开源实现,提供加密的远程登录、文件传输和端口转发,被广泛应用于Linux、Unix及嵌入式系统。musl libc是一款轻量、快速、符合标准的C标准库实现,面向嵌入式与容器场景,采用MIT许可证,静态链接友好,被Alpine Linux、OpenWrt、Buildroot、Yocto及大量Docker镜像采用。
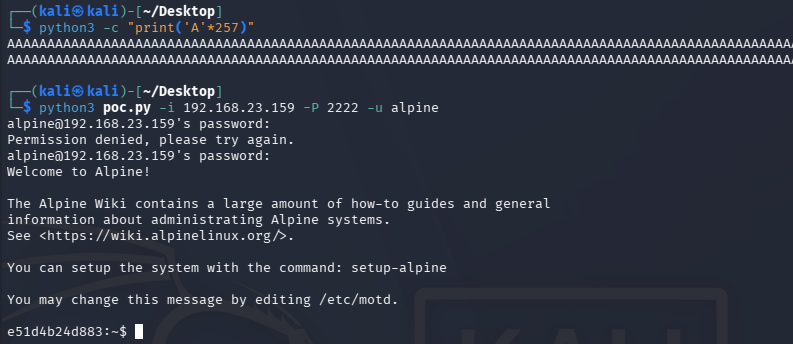
CVE-2026-123158是musl libc编译的OpenSSH的密码认证实现中的一个认证绕过漏洞。在Linux系统中,/etc/shadow文件中某个用户的密码字段为“*”,表示该用户不能通过密码登录。musl libc的crypt()函数在失败时返回单字符“*”(而非POSIX规定的NULL),OpenSSH未启用PAM时,对/etc/shadow文件中密码字段为“*”的用户借用其他用户的真实盐值执行crypt()校验。当攻击者提交长度为257~1024字节的超长密码时,musl的crypt()函数会因KEY_MAX(256)的长度限制而返回“*”;该返回值与/etc/shadow中对应用户密码字段中的“*”比较相等,因而strcmp()函数判定通过,最终导致攻击者无需任何有效凭据,即可通过SSH密码认证登录那些仅允许密钥登录或密码已锁定的账户。如果目标用户具备免密sudo/doas权限,攻击者可直接提权至root实现完全控制。
复现结果如下(Alpine Linux v3.24,OpenSSH_10.3p1):
利用条件:
1、OpenSSH使用musl libc库编译。
2、OpenSSH开启密码认证(默认开启)。
3、/etc/shadow中存在密码字段为单个“*”的用户。
4、系统中另有至少一个拥有真实密码哈希的用户。
3漏洞编号
CVE-2026-123158
4漏洞等级
高危
5受影响版本
以musl libc编译的7.3p1<=OpenSSH<=10.6p1,采用musl并部署 OpenSSH服务的Alpine Linux、OpenWrt、Buildroot、Yocto系统、云镜像和容器。
6修复建议
OpenSSH官方已发布补丁,建议受影响用户尽快将Linux内核升级到包含补丁的安全版本。
https://www.openssh.org/txt/release-10.6p2
https://www.openssh.org/portable.html
7参考链接
1、https://www.openssh.org/portable.html
8声明
天融信阿尔法实验室拥有对此公告的修改和解释权,如欲转载,必须保证此公告的完整性。由于传播、利用此公告而造成的任何后果,均由使用者本人负责,天融信阿尔法实验室不为此承担任何责任。
天融信阿尔法实验室成立于2011年,一直以来,阿尔法实验室秉承“攻防一体”的理念,汇聚众多专业技术研究人员,从事攻防技术研究,在安全领域前瞻性技术研究方向上不断前行。作为天融信的安全产品和服务支撑团队,阿尔法实验室精湛的专业技术水平、丰富的排异经验,为天融信产品的研发和升级、承担国家重大安全项目和客户服务提供强有力的技术支撑。
天融信
阿尔法实验室
长按二维码关注我们
本文转载自微信公众号「天融信阿尔法实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。