【已复现】Linux内核IPv4 TCP释放后重用漏洞(CVE-2026-98432)
NS-CERT 2026-11-06 18:03 四川
近日,绿盟科技CERT监测到Linux发布安全更新,修复了Linux内核IPv4 TCP释放后重用漏洞(CVE-2026-98432);CVSS评分9.8,目前漏洞细节与PoC已公开,请相关用户尽快采取措施进行防护。
通告编号 NS-2026-0026
2026-11-06
| TAG: | Linux内核、use-after-free、CVE-2026-98432 |
| 漏洞危害: | 攻击者利用此漏洞,可实现信息泄露、拒绝服务甚至代码执行。 |
| 版本: | 1.0 |
1
漏洞概述
近日,绿盟科技CERT监测到Linux发布安全更新,修复了Linux内核IPv4 TCP释放后重用漏洞(CVE-2026-98432);由于Linux内核IPv4网络子系统在并发处理TCP连接请求或套接字迁移时存在竞争条件问题,未经身份验证的攻击者可通过发送特制的TCP数据包触发释放后重用(use-after-free),从而造成内核信息泄露、拒绝服务或权限提升,在特定条件下可实现远程代码执行。CVSS评分9.8,目前漏洞细节与PoC已公开,请相关用户尽快采取措施进行防护。
Linux内核是Linux操作系统的核心组件,负责进程管理、内存管理、设备驱动、文件系统及网络协议栈等关键功能,广泛部署于服务器、桌面系统及嵌入式设备中。
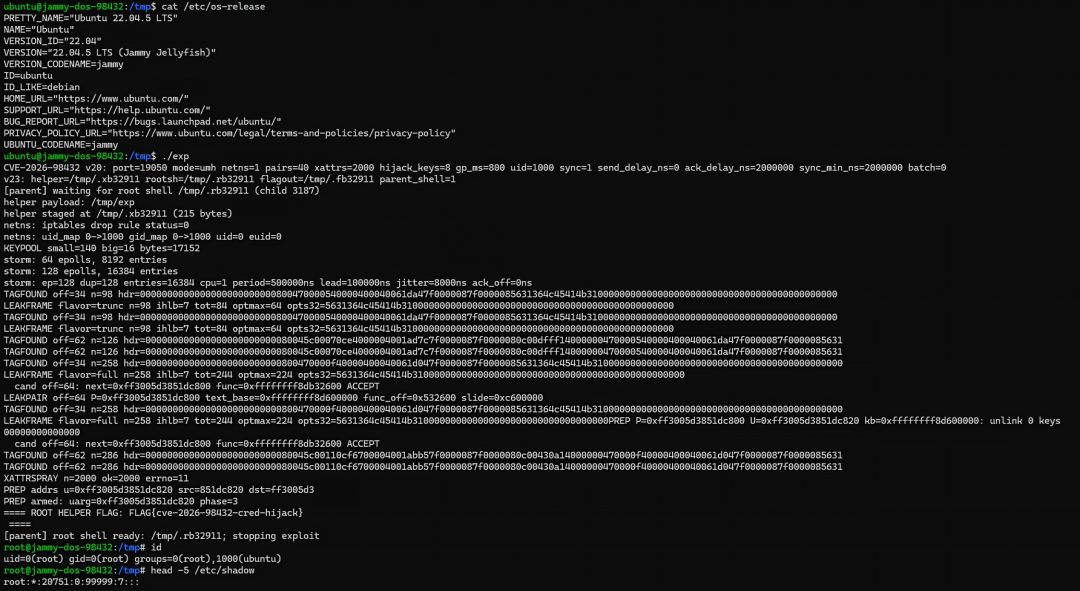
绿盟科技天机实验室已成功复现此漏洞:
参考链接:
SEE MORE →
2影响范围
受影响版本
• 4.4 <= Linux Kernel
• Linux Kernel 5.10.x < 5.10.272
• Linux Kernel 5.15.x < 5.15.223
• Linux Kernel 6.1.x < 6.1.190
• Linux Kernel 6.6.x < 6.6.159
• Linux Kernel 6.12.x < 6.12.113
• Linux Kernel 6.18.x < 6.18.56
• Linux Kernel 7.2.x < 7.2.10
• Linux Kernel 7.3-rc < 7.3-rc7
注:4.4/4.9/4.14/4.19/5.4等已停止维护的分支需依赖发行版或商业支持回移补丁。
不受影响版本
• Linux Kernel < 4.4
• Linux Kernel 5.10.x >= 5.10.272
• Linux Kernel 5.15.x >= 5.15.223
• Linux Kernel 6.1.x >= 6.1.190
• Linux Kernel 6.6.x >= 6.6.159
• Linux Kernel 6.12.x >= 6.12.113
• Linux Kernel 6.18.x >= 6.18.56
• Linux Kernel 7.2.x >= 7.2.10
• Linux Kernel 7.3-rc >= 7.3-rc7
• Linux Kernel >= 7.3
3漏洞检测
3.1 人工检测
Linux系统用户可以通过查看内核版本来判断当前系统是否在受影响范围内,查看操作系统版本信息命令如下:
cat /proc/version
使用下列命令查看MPTCP是否启用:
sysctl net.mptcp.enabled若当前版本在受影响范围内且启用了MPTC,则可能存在安全风险。
4漏洞防护
4.1 官方升级
目前官方已发布新版本与安全补丁修复此漏洞,请受影响的用户尽快更新进行防护,下载链接:https://www.kernel.org
https://git.kernel.org/stable/c/e3f33b0a1d89d738e2b913dab519226eaf76e15b
4.2 其他防护措施
若相关用户暂时无法进行升级操作,在不影响业务的情况下可使用下列措施进行缓解(不可替代补丁):
1、关闭MPTCP并禁用请求套接字迁移,移除sk_reuseport类型的BPF迁移程序,从而降低已公开利用路径的风险;
sysctl -w net.mptcp.enabled=0
sysctl -w net.ipv4.tcpmigratereq=0
2、使用防火墙对携带options的IPv4 SYN数据包进行过滤(需业务评估);
3、对非必要开放的TCP服务进行访问控制。
END

声明
本安全公告仅用来描述可能存在的安全问题,绿盟科技不为此安全公告提供任何保证或承诺。由于传播、利用此安全公告所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,绿盟科技以及安全公告作者不为此承担任何责任。
绿盟科技拥有对此安全公告的修改和解释权。如欲转载或传播此安全公告,必须保证此安全公告的完整性,包括版权声明等全部内容。未经绿盟科技允许,不得任意修改或者增减此安全公告内容,不得以任何方式将其用于商业目的。
绿盟科技CERT∣微信公众号
长按识别二维码,关注网络安全威胁信息
本文转载自微信公众号「绿盟科技CERT」,查看原文。版权归原作者所有,如有侵权请联系删除。