我看过的一些好文章
欢迎订阅我的阅读清单——我在稍后阅读里收藏的文章,看过后,觉得还算值得一读的。以及,这个列表应该会不断增长——只要我还在做、用这个稍后阅读工具。如果你有长期阅读的习惯,也可以把你的阅读清单推荐给我。https://r.slax.com/c/
欢迎订阅我的阅读清单——我在稍后阅读里收藏的文章,看过后,觉得还算值得一读的。以及,这个列表应该会不断增长——只要我还在做、用这个稍后阅读工具。如果你有长期阅读的习惯,也可以把你的阅读清单推荐给我。https://r.slax.com/c/
近日,微步了解到市面上流传大量Artex的二开版本,且有安全企业对Artex进行二次开发并商用。作为Artex的版权方,严正声明如下:1. Artex已经于10月8日正式宣布闭源,任何在此日期后发布在公开互联网上的Fork均非官方来源,建议
零检测、无日志,仅特定网络请求触发,全球超 34万暴露实例面临风险 背景介绍2026年6月29日,XLab大网威胁感知系统捕获了一个名为“cwpsrv_update.sh”的可疑脚本。该脚本的功能是从远程服务器136.0.141.71下载c
欢迎订阅《中国信息安全》杂志! 本期看点网事焦点安全为先 治理为要 护航低空经济稳健起飞低空经济是依托低空航空活动带动相关产业创新和场景应用形成的综合性经济形态。党的二十届四中全会“十五五”规划建议提出,加快低空经济等战略性新兴产业集群发展
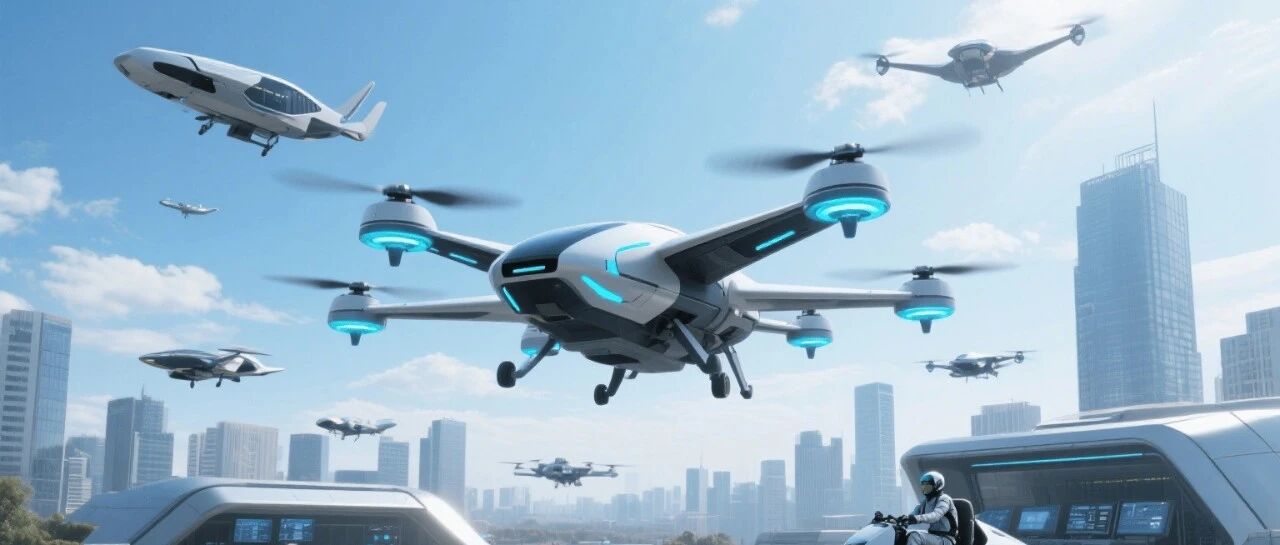
《关于发展新质生产力的意见》明确提出“在确保安全前提下,推动低空经济、商业航天健康有序发展”。这一战略定调标志着我国低空经济正式迈入“制度驱动、安全筑基”的发展新阶段。安全,正是低空经济实现健康有序发展,进而迈向高质量发展的关键一跃。 安全
从一本 EPUB 电子书的本地翻译实践,谈 AI Agent 的可靠性工程、Harness Engineering 与下一代生产力系统一、一个很小的实验,却让我重新思考 AI 的工程价值11 月 4 日晚上,我重新翻出了几份以前保存的技术资
从龙虾(openclaw)的爆火到WorkBuddy登顶,智能体办公受到越来越多关注。当AI Agent(以下简称Agent)能够读取硬盘、执行命令、访问企业系统,用户交给它的还有数据和权限,数据和指令之间已经失去了分隔线。正如柯灵杰在采访
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览世界互联网大会发布AI安全治理报告,聚焦模型评测与风险协同处置CNNVD 发布 10 月漏洞通报:漏洞数量环比上涨,PHP 出现超危远程代码执行漏洞国家人工智能安全漏洞
对于存在明确入侵迹象的服务器,在控制风险前提下保留必要的系统日志、进程信息、网络连接记录及其他取证材料。尤其需要进行内存取证时,评估重启、升级和隔离操作对易失性证据的影响,避免在调查前无意清除关键线索。 点击蓝字 关注我们最近PHP爆出两个
10月威胁猎人监测到的651起恶意水军攻击任务,以及被攻击最多的20个品牌。 威胁猎人对2026年10月1日至30日监测发现的651次品牌水军攻击活动进行分析,发现相关攻击涉及母婴、美妆个护、数码等多个行业。本报告将从受攻击品牌及行业分布、
2026年11月4号漏洞发现正变得更容易规模化,但优先级排序与验证仍是运营瓶颈。OpenAI构建了一个原型,在受控研究环境中寻找 Linux 内核中的安全缺陷。该原型识别并分析了 2308 个 Linux 内核候选发现,动态复现了 1724
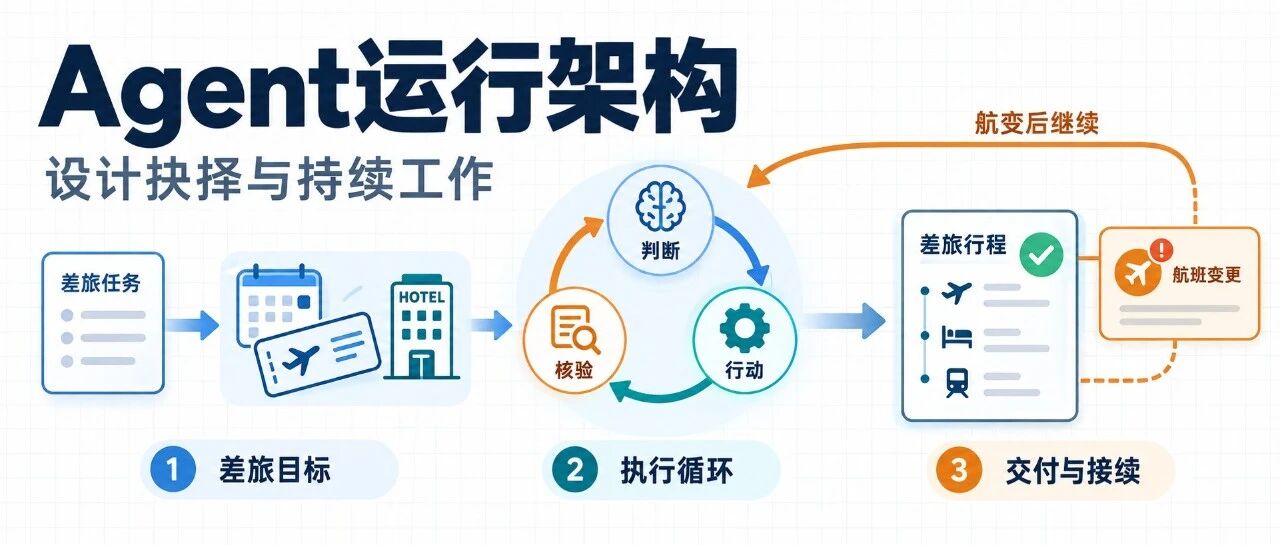
Harness设计哲学 关于智能体,本公号发表过以下文章:OpenClaw的系统架构及其安全风险(学习笔记)借鉴OpenClaw架构哲学重塑政府能力与服务模式——以广州南沙为例《智能体数据处理安全要求》国标制定申请的初步思考《智能体数据处理
Telegram Desktop 一键账号接管(CVE-2026-107181) poc走在前面#!/usr/bin/env python3"""CVE-2026-107181 - Telegram Desktop
法国之后,爱尔兰、瑞典、比利时、卢森堡、爱沙尼亚接连中招。这次没有勒索信,只有一排排化掉的冰淇淋。 11月2日凌晨,瑞典一家连锁超市的店长打开后台,看到冷藏柜的设定温度是50摄氏度。不是故障,不是传感器漂移。有人远程把它改成了50。这个温度
让数据跑得稳、设备管得住、安全守得牢。 一座城市的运转,离不开一条看不见的“水脉”。从水源地取水,到千家万户的水龙头,自来水厂每一道工序的背后,都是成百上千台设备在协同运转。而当这些设备开始联网,一张稳定、安全、可控的工业网络,就成了水厂真