2025年度CNVD优秀单位(个人)名单
安全公告编号:CNTA-2026-0005依照《国家信息安全漏洞共享平台(CNVD)支撑单位能力评价》办法,CNVD完成2025年度技术组支撑单位的能力评价工作。通过综合考量漏洞提交情况和平台统计数据,从漏洞收集工作、漏洞发现工作、漏洞威胁
安全公告编号:CNTA-2026-0005依照《国家信息安全漏洞共享平台(CNVD)支撑单位能力评价》办法,CNVD完成2025年度技术组支撑单位的能力评价工作。通过综合考量漏洞提交情况和平台统计数据,从漏洞收集工作、漏洞发现工作、漏洞威胁
随着业务的不断扩展和市场需求的增长,火绒安全寻求更多优秀的合作伙伴加入我们的行列。我们特别开启了渠道伙伴招募计划,期待与更多志同道合的伙伴一起把握行业趋势,共同开拓市场潜力,携手共创网络安全的美好未来!对此感兴趣的伙伴可以点击海报进行了解、
采购文件暗藏杀机——PureRAT木马针对电商定向窃密 近日,火绒安全实验室收到用户反馈,称其在日常网络交易中经常有人发送“采购文件、下载打开”的信息,经溯源与技术分析,火绒安全工程师发现这是一起针对性瞄准电商行业商家的恶意网络攻击活动,该
跳转微信打开
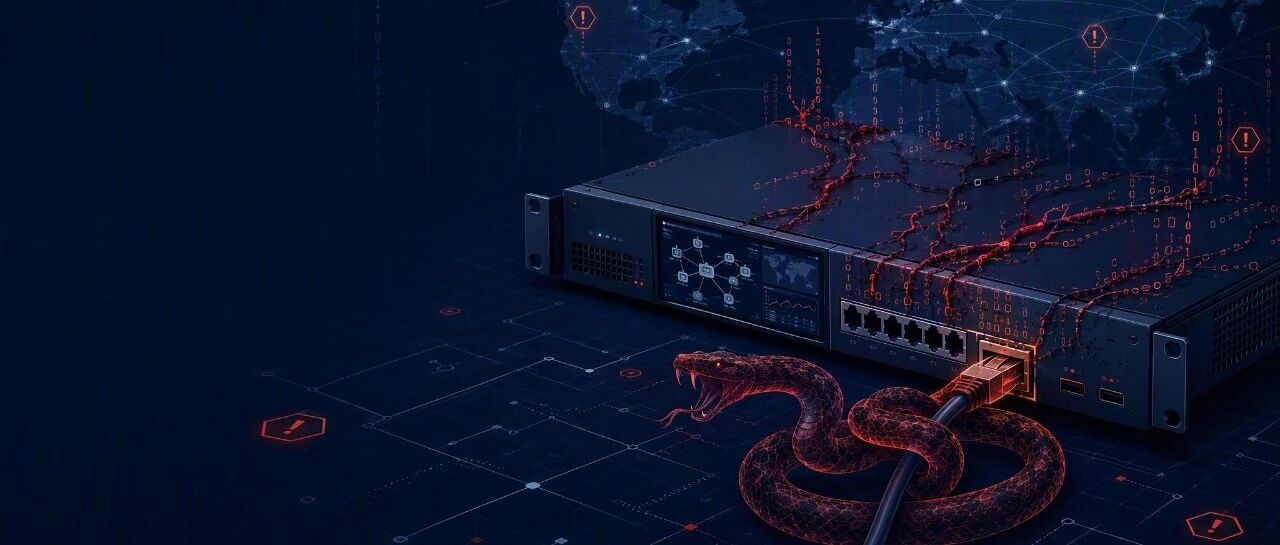
Cyclops Blink沉寂四年后再升级:新增主动网络扫描与可编程数据包监控两大模块,从“针对特定防火墙品牌的定向工具”演变为“面向任意 Linux 网络边界设备的通用情报收集平台”。 威胁研判 · 恶意软件分析Cyclops Blink
为推动网络空间安全领域的学术发展和优秀成果转化,《网络空间安全科学学报》拟于2026年10月16-18日在成都组织召开2026年网络空间安全学术会议,会议将邀请国家相关主管部门领导和知名专家学者共同解读形势、分享前沿、交流经验,同时设有网络
近日,vivo正式通过全球权威认证机构挪威船级社(DNV)的审核,获得ISO漏洞管理体系认证,覆盖ISO/IEC 29147漏洞披露与ISO/IEC 30111漏洞处理流程两大国际标准。此次认证的通过,标志着vivo在漏洞响应与管理方面的能
以下文章来源于:CNVD漏洞平台 CNVD漏洞平台 国家信息安全漏洞共享平台(China National Vulnerability Database)是由国家计算机网络应急技术处理协调中心联合重要信息系统单位、基础电信运营商、网络安全厂
关键词Deepseek🚨 9月15日凌晨,国内众多夜间生产任务与海外开发者在调用 DeepSeek 时突发遭 关键词Deepseek🚨 9月15日凌晨,国内众多夜间生产任务与海外开发者在调用 DeepSeek 时突发遭遇大面积瘫痪。 网页端
近日,微步已正式完成对开源AI渗透测试工具CyberStrikeAI(https://github.com/AIPentest/CyberStrikeAI)的收购。CyberStrikeAI将纳入微步的AI渗透和红队能力体系中,成为微步面向
保留开源版,企业版开启试用排队通道 近日,微步已正式完成对开源AI渗透测试工具CyberStrikeAI(https://github.com/AIPentest/CyberStrikeAI)的收购。CyberStrikeAI将纳入微步的A
Anthropic披露:多国黑客滥用Claude自动化攻击,俄APT用AI实现恶意软件"检测即重生",静态防御体系面临崩塌。 Anthropic官方披露:多国黑客组织滥用Claude自动化完成侦察、漏洞利用和数据窃取,俄罗斯APT组织甚至用
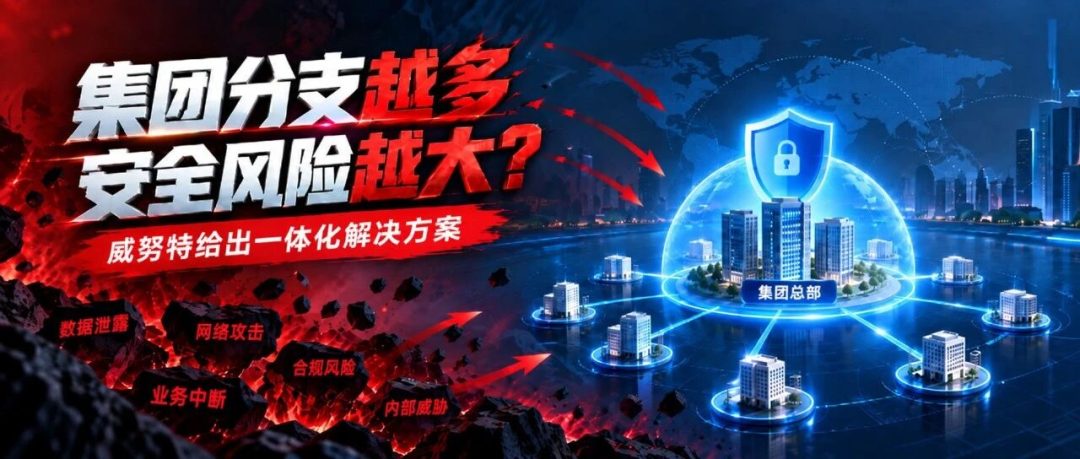
统一架构、集中管控、安全互联。 随着企业数字化转型不断深入,集团化、跨区域经营已经成为越来越多企业的常态。总部、区域公司、生产基地、门店、办事处等分支机构不断增加,ERP、OA、财务、人力等核心业务系统逐渐集中部署在总部或数据中心。业务协同
分享一篇文章 检务科技新动态: 拒绝焦虑:破除电子数据审查的神秘感 随着网络犯罪持续增多,电子数据早已成为刑事案件核心证据之一。但实务当中,不少办案检察官面对聊天记录、后台日志、转账流水、音视频文件等海量电子数据时常心生焦虑。究其缘由,一部
——以“取—数—鉴”为分析框架 来源:江苏秉勤律师事务所,作者:肖田内容提要:深度合成技术使刑事案件中的电子数据审查面临两层性质不同的问题:一是载体同一性,即提交司法机关的文件是否来源可靠、流转完整、与其所声称的原始文件同一;二是内容生成属