RCEFuzzer - 被动扫描与fuzz上一些思路的实现
写在前面1. 这是大概三年前的版本,基本已经停止维护,除非严重 Bug 外不考虑更新。 2. 这个版本是以 写在前面1. 这是大概三年前的版本,基本已经停止维护,除非严重 Bug 外不考虑更新。 2. 这个版本是以 Burp 插件的形式存在
写在前面1. 这是大概三年前的版本,基本已经停止维护,除非严重 Bug 外不考虑更新。 2. 这个版本是以 写在前面1. 这是大概三年前的版本,基本已经停止维护,除非严重 Bug 外不考虑更新。 2. 这个版本是以 Burp 插件的形式存在
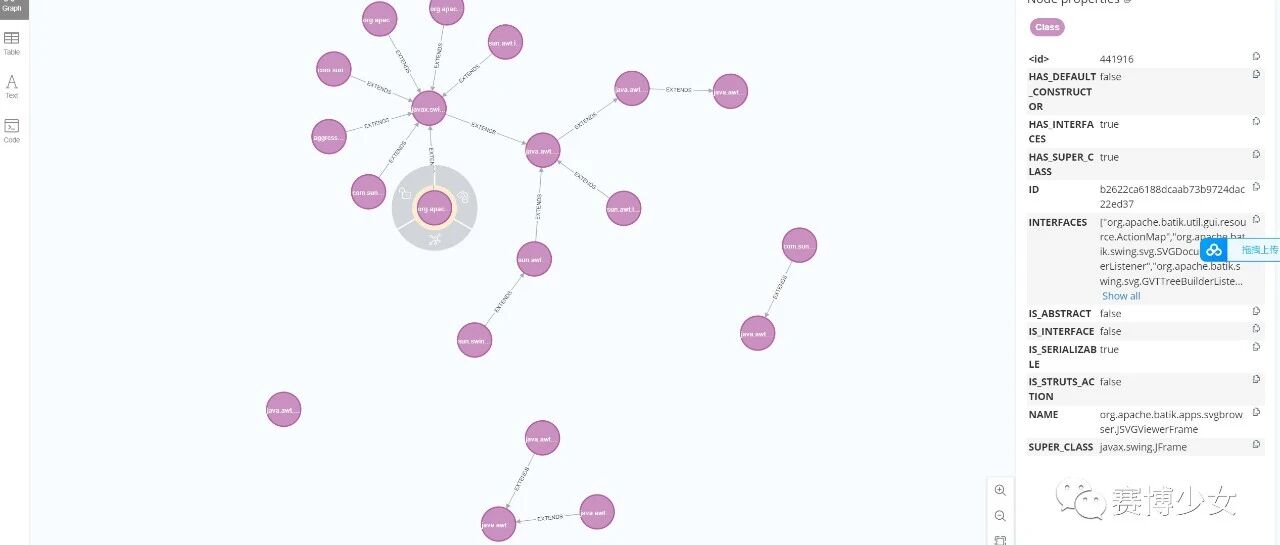
Github发现一个很棒的工具,通过JDI实现了Tomcat 各个版本 Jetty,Spring,Struts,Jersey等中间价框架的路由扫描 Github发现一个很棒的工具,通过JDI实现了Tomcat 各个版本 Jetty,Spri
使用Tabby 分析CS RCE CVE-2022-39197 Swing 标签解析https://docs.oracle.com/javase/tutorial/uiswing/components/html.html根源来自于CS 的U
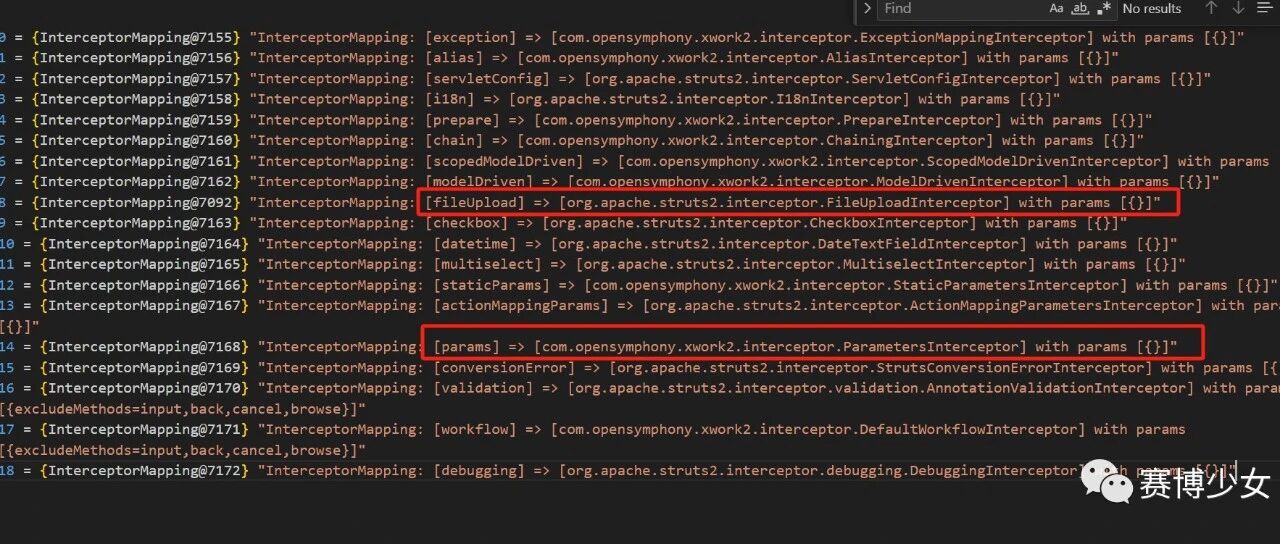
新漏洞总要学习下 一、环境搭建直接在showcase的基础上搭建src/main/resources/struts-fileupload.xml添加如下:<!-- s2-066 test--> <action name=&
网商银行将多年安全实践总结成《数字银行安全体系构建》,希望对行业具有一点借鉴意义,欢迎更多的专家、同仁、领导可以参阅,多多交流,批评指正! 预售链接:https://item.jd.com/14316174.html数字化转型是当下金融行业
1. 通告信息近日,安识科技A-Team团队监测到Android发布了12月安全更新,修复了多个影响 And 1. 通告信息近日,安识科技A-Team团队监测到Android发布了12月安全更新,修复了多个影响 Android 设备的安全漏
1、扎实的Web安全基础、系统上线测试,并制定安全加固方案;2、SRC漏洞审核并推动整改3、代码审计加分项: 1、扎实的Web安全基础、系统上线测试,并制定安全加固方案;2、SRC漏洞审核并推动整改3、代码审计加分项:熟悉容器安全、微服务架
最近观察到一个很有意思的现象,和大家分享一下:有个公司潜规则是早上9:30到工位,有人来得早,有人来得晚。来 最近观察到一个很有意思的现象,和大家分享一下:有个公司潜规则是早上9:30到工位,有人来得早,有人来得晚。来得早的,比如9:20之
转移、掩饰、隐瞒犯罪所得及其产生的收益是网络犯罪中的重要环节。从冒用账号、跑分平台再到虚拟货币,一批非法支付结算产业陆续出现并不断迭代升级演变。近期,一条买卖域名的洗钱产业链浮现。 点击上方“蓝字”关注我们吧!转移、掩饰、隐瞒犯罪所得及其
Chainalysis每年都会基于虚拟币交易的透明,发布对非法虚拟币活动的评估,然而这类评估在传统金融活动中是难以实现的。 Chainalysis每年会基于虚拟币交易的透明,发布对非法虚拟币活动的评估,然而这类评估在传统金融活动中是难以实现
答复《一场跨越十年的超时空思维碰撞》 昨天下午一个朋友给我发来一篇名为《一场跨越十年的超时空思维碰撞》(见 https://blog.zgsec.cn/archives/535.html )的文章,说提到了我。还有我的份?赶紧看看。原来是
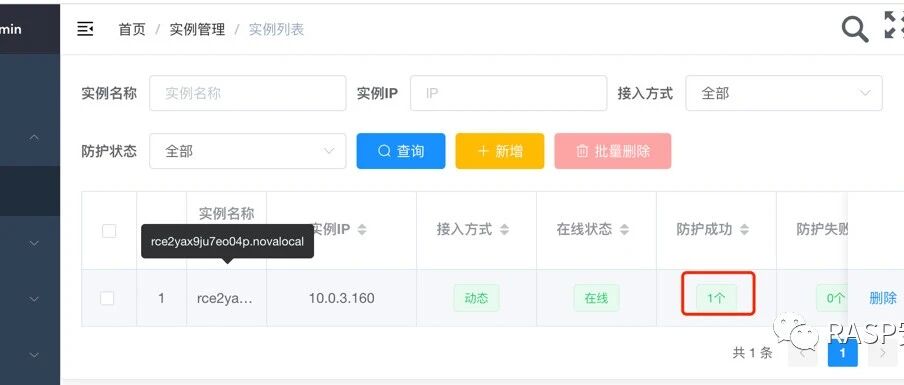
在宿主机上启动一个tomcat docker镜像启动jrasp守护进程daemon自动发现Java进程,包括 在宿主机上启动一个tomcat docker镜像启动jrasp守护进程daemon自动发现Java进程,包括容器中Java进程容器
1. 通告信息近日,安识科技A-Team团队监测到Splunk Enterprise中修复了一个XML解析远 1. 通告信息近日,安识科技A-Team团队监测到Splunk Enterprise中修复了一个XML解析远程代码执行漏洞(CVE
本文盘点API安全风险Top10,帮您掌握更多相关知识,从而更好地保护API安全。 VLab-实验室API已成为构建和连接现代应用程序的事实标准。就目前而言,越来越多的应用程序转向基于微服务的架构更是助推了这一趋势。因此,确保公司开放Web
没时间打理没落的公众号,大家随便逛逛吧 几个月没登陆了,这次回归也是受友人所托来随便写写。大家都知道,最近著名安全专家、安全团队ph4nt0m创始人、《白帽子讲Web安全》作者大风(又名道哥、刺、axis)出了一本新书,名叫《计算》,这本书