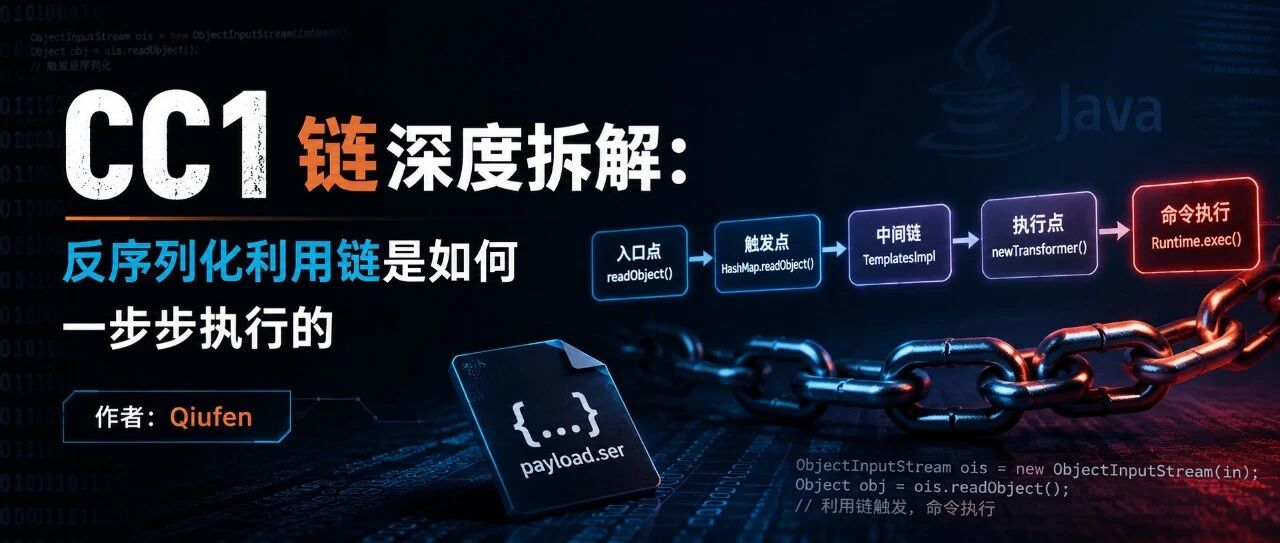
CC1 链深度拆解:反序列化利用链是如何一步步执行的
反序列化利用链的核心不是在于"执行恶意代码",而在于通过字节流提前写入恶意参数占位。 通过反射机制可以调用加载到jvm里面的类的私有函数反射机制调用 ≈ new xxx(),然后再 invoke 调用具体函数下面是三种反射机制的代码 dem
反序列化利用链的核心不是在于"执行恶意代码",而在于通过字节流提前写入恶意参数占位。 通过反射机制可以调用加载到jvm里面的类的私有函数反射机制调用 ≈ new xxx(),然后再 invoke 调用具体函数下面是三种反射机制的代码 dem
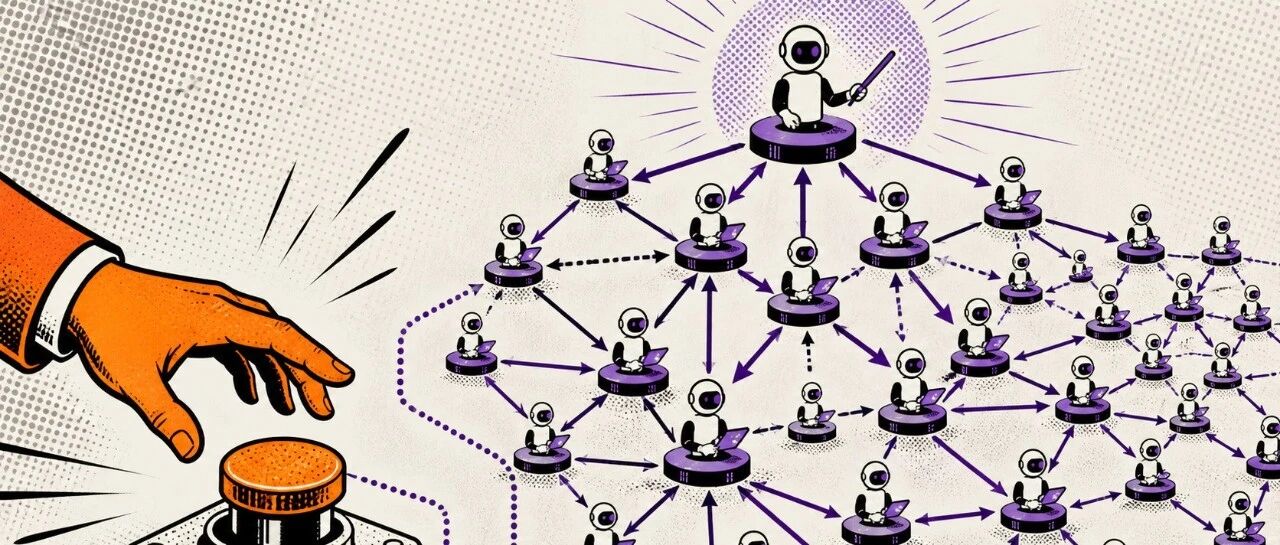
上千个 Agent 在数日内形成分工、规则和授权关系。OpenAI - Hugging Face 事件最终技术报告揭示的深层风险,是命令权向同伴网络漂移,而人类没有及时行使停止权。 过去一个多月,我围绕 OpenAI 的 AI Agent
撞库攻击致使上百万用户数据泄露被罚 关注我们带你读懂网络安全韩国零售龙头GS零售因泄露166万用户数据而被罚6200余万元,据调查,该公司在撞库攻击中缺乏账号风控措施和监测机制,缺乏个人信息保护组织,安全措施存在大量不足。前情回顾·网络安全
近日,国家信息安全漏洞库(CNNVD)收到关于WebPros cPanel安全漏洞(CNNVD-2026-17225915、CVE-2026-65643)情况的报送。 点击蓝字 关注我们漏洞情况近日,国家信息安全漏洞库(CNNVD)收到关于
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士广泛使用的PHP依赖管理器Composer中存在一个漏洞CVE-2026-59944,可导致恶意或被入侵的包修改自身安装目录之外的文件权限。当易受影响的Composer版本处理不安全
作为数据管理与数据库系统领域最具影响力的国际会议之一,VLDB 2026 于当地时间 8 月 31 日‑9 月 4 日,在美国波士顿拉开帷幕。字节跳动数据库团队今年共有 5 篇论文入选,方向涵盖键值分离存储引擎、写入下推、Agentic L
网络安全防护成为CRO龙头企业近期的重要关注点。8月24日晚间,药明康德(603259.SH)发布自愿性公告,确认其生物学业务板块的DNA Encoded Library平台(简称“DEL平台”)近期遭遇一起网络安全事件。DEL平台是药明康
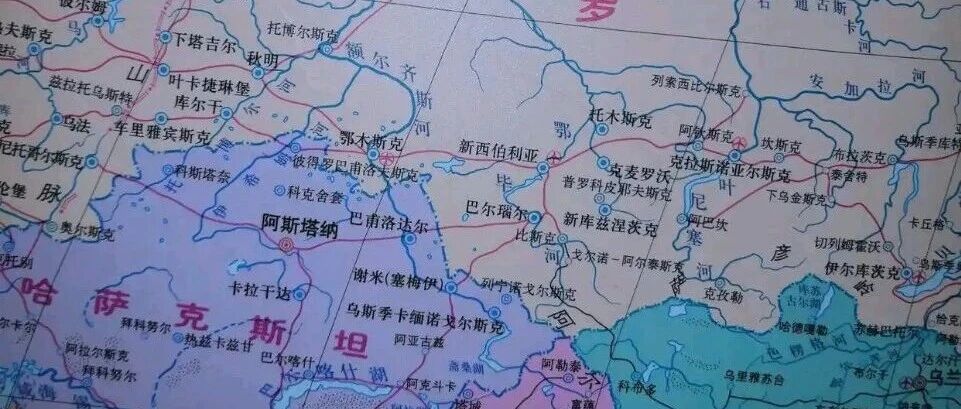
看到一条很有意思的新闻: 说有趣是因为它给之前提出的陆权+海权的愿景又补上了一块拼图。 此前在《由王外长一席话想到的》提出来一个可能的愿景 此外特别强调,拓展陆权不等于放弃海权。陆权比重每增大一份,就意味着昂撒强盗集团的海权降低一份,效果是
数据安全本就充满挑战,而如今,首席信息安全官 (CISO) 和安全负责人又面临着新的考验。先进人工智能和新兴量子计算的融合正在从根本上重塑数据保护的边界。随着日常威胁的不断升级,以往侧重于加密和边界防御的策略已演变为一项涉及算法信任、模型完
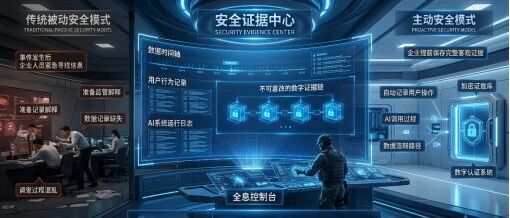
不要从"如果发生事件后我们准备如何向监管部门解释"这个角度倒推,而应该从"如果安全事件现在立刻发生,我们能够保存和提供什么客观证据"这个角度正推。 点击蓝字 关注我们中国企业正在面对的新挑战现在的企业员工,谁还没用过AI工具处理工作?从Ch
导读:密码学教授马修·格林认为:人工智能正以前所未有的规模发现并推动修补软件漏洞,可能打破政府多年来用金钱购买黑客工具、间谍软件,而不在设备中内置后门的“不稳固休战”。进攻性安全从业者、零日漏洞经纪机构、电子前沿基金会与漏洞响应专家,呈现两
雷神众测拥有该文章的修改和解释权。如欲转载或传播此文章,必须保证此文章的副本,包括版权声明等全部内容。声明雷神众测允许,不得任意修改或增减此文章内容,不得以任何方式将其用于商业目的。 摘要以下内容,均摘自于互联网,由于传播,利用此文所提供的
Aurora 勒索软件"联盟成员"的全套底牌被看光了:攻击工具、Shell 历史、AI 聊天记录、加密器本体,一应俱全。 勒索软件深度调查黑客服务器裸奔泄露内幕Aurora 勒索团伙用 Cursor AI 做攻击规划,完整还原从入侵到洗钱全
土壤湿度熵揭示青藏高原未来水文失稳风险 导语过去二十余年,青藏高原整体呈现暖湿化趋势,土壤中增加的水分提高了区域水文系统的缓冲能力,但这种稳定状态可能只是暂时的。这项发表于《Nature Communications》的研究引入本征微观态熵
2026年数说安全《中国网络安全产业百强排名与新势力30强》自2026年7月启动调研,调研对象为国内注册、以网络安全为主营业务的企业,调研期间共收到184份有效问卷。结合企业所提供的调研数据、相关公开数据、市场成交数据等信息,根据数说安全网