Goby POC 接入 LLM:让漏洞验证从硬匹配走向智能辅助判断
Goby POC 接入 LLM:验证码识别、敏感信息提取,让漏洞验证更稳定高效! Goby社区第 42 篇技术分享文章全文共:1843字预计阅读时间:6分钟▌前言对 POC 作者来说,写脚本的难点往往不只是“怎么发请求”,而是如何让验证链路
Goby POC 接入 LLM:验证码识别、敏感信息提取,让漏洞验证更稳定高效! Goby社区第 42 篇技术分享文章全文共:1843字预计阅读时间:6分钟▌前言对 POC 作者来说,写脚本的难点往往不只是“怎么发请求”,而是如何让验证链路
56%的Agent项目死在工程层,但GitHub Trending全被Agent占领——从新锐项目到推特热点,从三大争议到11个产品机会,看清Agent赛道的真实战场 深度研究 · AI Agent · 20262026年Agent热点项目
复旦大学CodeWisdom团队最新概况及研究方向介绍(2026年7月) CodeWisdom2026.7复旦大学软件工程实验室欢迎联系各类合作以及申请加入实验室(博士生、硕士生、本科生、博士后、科研助理、科研专任岗等)!联系方式:peng
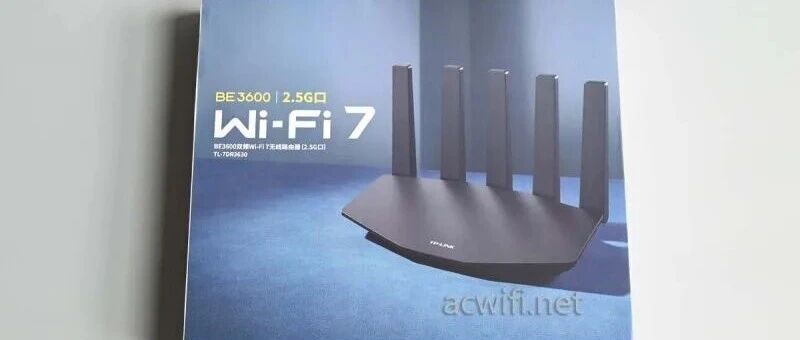
7DR3630 v5.0的外包装:外包装上写了“适配星闪功能”。取出内盒:无线路由器机身和配件:电源输出规格是12V/1.5A,实测空口待机功率为4W。插2.5G网口后的功率为4.6W。机身跟v4.0的一样。一共有四个网口,当中有一个2.5
检测业务是否受到此漏洞影响,请联系长亭应急服务团队! Fastjson 是阿里巴巴开源的 Java JSON 解析库,凭借其高性能和简洁的 API 在国内 Java 生态中占据主导地位,广泛应用于企业后端服务、微服务网关、数据接口层等核心场
近日,阿尔法实验室监测到安全研究员 Kirill Firsov (@k_firsov) 公开披露 Fastjson 1.x 末代版本存在一处严重的远程代码执行漏洞。该漏洞影响面极大,建议受影响用户尽快开展资产排查并采取升级修复或临时缓解措施
ShinyHunters,全球专攻SaaS 云供应链、OAuth 身份漏洞的纯数据窃取勒索团伙,和Clop、Akira 并称三大主流数据勒索组织核心商业模式:只偷数据、不加密文件.勒索:搭建独立 Tor 暗网泄露站,公示受害企业名单 + 泄
近日,绿盟科技CERT监测到网上披露了Fastjson 1.2.x无需gadget远程代码执行漏洞,CVSS评分9.8,目前漏洞细节与PoC已公开,且发现在野利用,请相关用户尽快采取措施进行防护。 通告编号 NS-2026-00192026
报告时间:2026年7月22日(周三)上午10:30 Zhixiang ZhangHKUST内容简介题目From Similarity to Vulnerability: Key Collision Attack on LLM Semant
2026年AI顶会Agent技术综述基于AAAI、ICLR、ICML、ACL、CVPR五大顶会的系统性文献调研,涵盖架构设计、工具调用、多智能体协作、记忆机制、规划推理、评估基准、安全对齐与具身智能八大方向调研日期:2026年7月20日 ·
今天在微信群里看到一组聊天记录,大概的说法是:只要在微信里看过一张包含某款手办的图片,再打开拼多多,首页推荐中就会出现同名的商品。这是怎么回事呢? 今天在微信群里看到一组聊天记录,大概的说法是:只要在微信里看过一张包含某款手办的图片,再打开
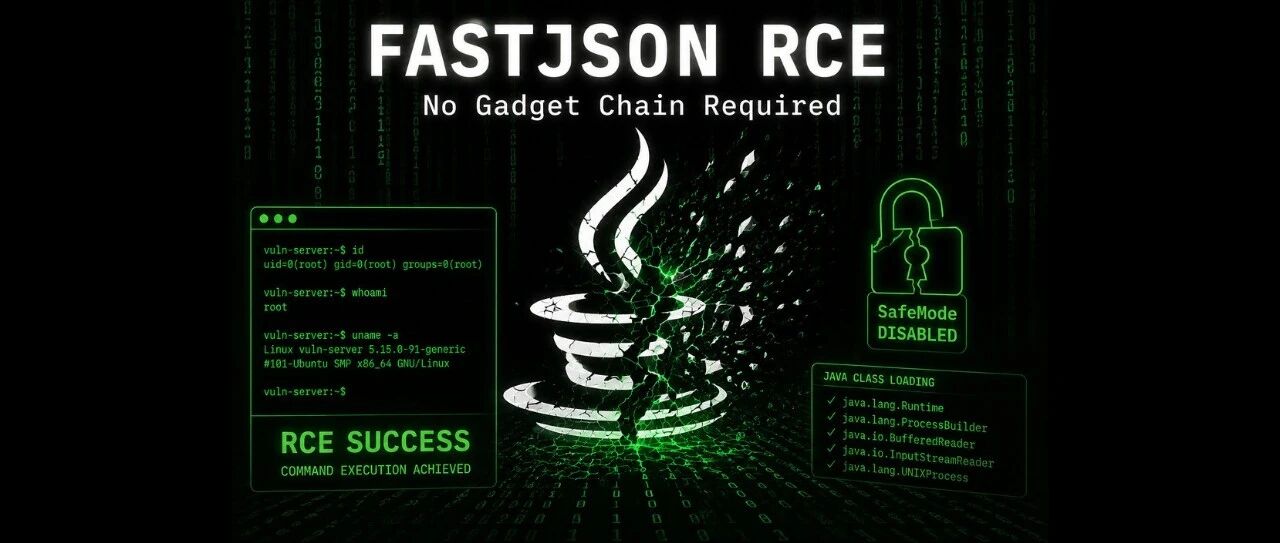
Fastjson 远程代码执行漏洞预警:1.2.68–1.2.83 受影响,SafeMode 是唯一硬防御 2026 年 7 月 19 日,安全研究员 Kirill Firsov (@k_firsov) 公开披露 fastjson 1.x
为致谢各位的付出,我们精心准备了 Q2 专属回馈活动,期待与你共赴下一程。 跳转微信打开
由京东集团主办的第三届京麒CTF决赛于7月19日至20日,在京东集团总部举行。 由京东集团主办的第三届京麒CTF决赛于7月19日至20日,在京东集团总部举行。本届赛事吸引来自清华大学、上海交通大学、浙江大学、中国科学院大学、复旦大学、哈尔滨
MiSRC 违规事件处置公告 尊敬的各位白帽师傅:小米安全中心感谢各位师傅一直以来对小米业务安全建设的辛勤付出与专业贡献。安全生态的健康发展,离不开每一位白帽子的规范参与和共同努力。然而,近期我们监测并核实到一起严重违规事件。现将事件情况及