信息安全漏洞周报(2026年第37期)
原创 CNNVD 2026-09-16 11:51 北京
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年9月7日至2026年9月13日)安全漏洞情况如下
点击蓝字 关注我们
漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年9月7日至2026年9月13日)安全漏洞情况如下:
公开漏洞情况
本周CNNVD采集安全漏洞3535个。
接报漏洞情况
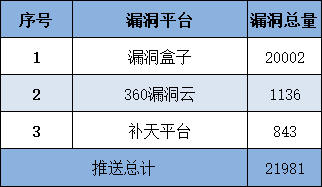
本周CNNVD接报漏洞22528个,其中信息技术产品漏洞(通用型漏洞)531个,网络信息系统漏洞(事件型漏洞)16个,漏洞平台推送漏洞21981个。
重大漏洞通报
Palo Alto Networks PAN-OS缓冲区错误漏洞(CNNVD-2026-74694972、CVE-2026-0310):未经身份验证的攻击者可通过网络访问管理后台或数据接口,导致VM-Series虚拟防火墙拒绝服务或在PA-Series硬件防火墙上以root权限执行任意代码。PAN-OS多个版本均受此漏洞影响。目前,Palo Alto Networks官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。
一
公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本周新增安全漏洞3535个,漏洞新增数量有所上升。从厂商分布来看微软公司新增漏洞最多,有968个;从漏洞类型来看,缓冲区错误类的安全漏洞占比最大,达到19.80%。新增漏洞中,超危漏洞711个,高危漏洞1437个,中危漏洞1243个,低危漏洞144个。
(一) 安全漏洞增长数量情况
本周CNNVD采集安全漏洞3535个。
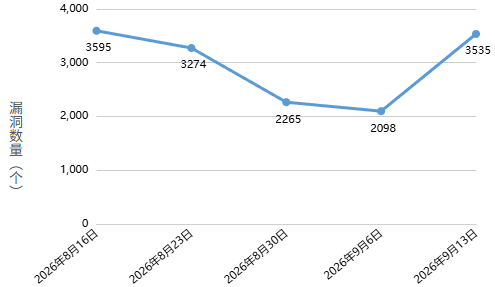
图1 近五周漏洞新增数量统计图
(二) 安全漏洞分布情况
从厂商分布来看,微软公司新增漏洞最多,有968个。各厂商漏洞数量分布如表1所示。
表1 新增安全漏洞排名前五厂商统计表
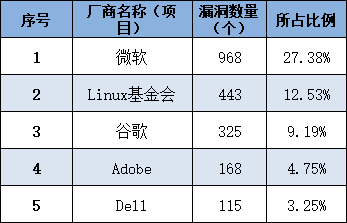
本周国内厂商漏洞130个,奇偶科技公司漏洞数量最多,有23个。国内厂商漏洞整体修复率为66.15%。请受影响用户关注厂商修复情况,及时下载补丁修复漏洞。
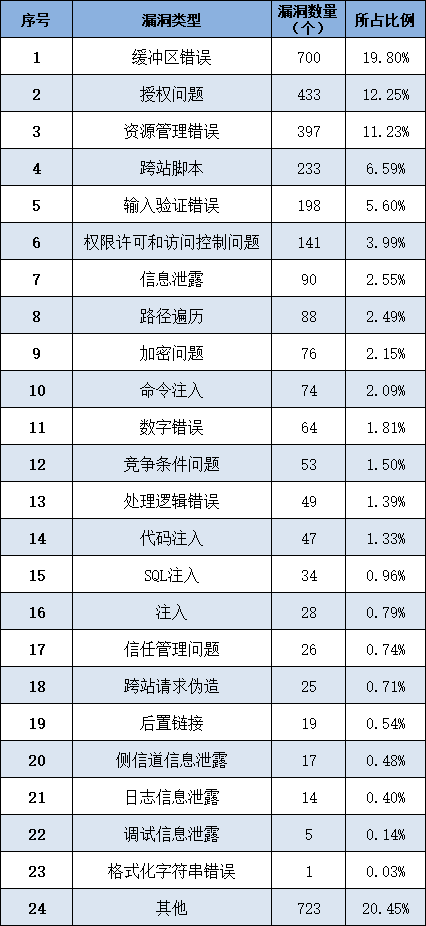
从漏洞类型来看,缓冲区错误类的安全漏洞占比最大,达到19.80%。漏洞类型统计如表2所示。
表2 漏洞类型统计表
(三) 安全漏洞危害等级与修复情况
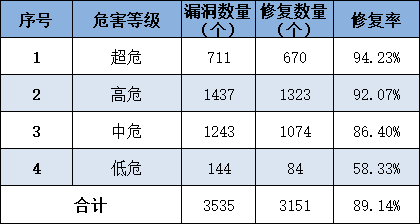
本周共发布超危漏洞711个,高危漏洞1437个,中危漏洞1243个,低危漏洞144个。相应修复率分别为94.23%、92.07%、86.40%和58.33%。根据补丁信息统计,合计3151个漏洞已有修复补丁发布,整体修复率为89.14%。详细情况如表3所示。
表3 漏洞危害等级与修复情况
(四) 本周重要漏洞实例
本周重要漏洞实例如表4所示。
表4 本期重要漏洞实例
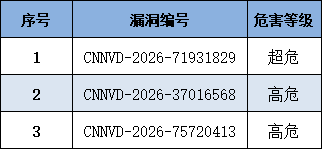
1. Adobe Campaign Classic 命令注入漏洞(CNNVD-2026-71931829)
Adobe Campaign Classic是美国Adobe公司的一款客户关系管理营销活动管理软件。
Adobe Campaign Classic 7.4.4 build 9401及之前版本存在命令注入漏洞,该漏洞源于对操作系统命令中使用的特殊元素中和不当,攻击者利用该漏洞可以执行任意代码。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://helpx.adobe.com/security/products/campaign/apsb26-142.html
2. Google Chrome 资源管理错误漏洞(CNNVD-2026-37016568)
Google Chrome是美国Google公司的一个跨平台Web浏览器。
Google Chrome 153.0.8010.36之前版本存在资源管理错误漏洞,该漏洞源于内存释放后重用,攻击者利用该漏洞可以执行任意代码。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://www.google.com/chrome/
3. Microsoft Office Outlook 资源管理错误漏洞(CNNVD-2026-75720413)
Microsoft Office Outlook是美国Microsoft公司的一款集邮件收发、日程管理与联系人管理于一体的电子邮件客户端软件。
Microsoft Office Outlook存在资源管理错误漏洞,该漏洞源于内存释放后重用,攻击者利用该漏洞可以通过网络执行任意代码。以下产品及版本受到影响:Microsoft 365 Apps for Enterprise 16.0.1至16.0.20326.20138之前版本、Microsoft Office 2019 19.0.0至16.0.10417.20207之前版本、Microsoft Office 365 for Mac、Microsoft Office LTSC 2021 16.0.1至16.0.14334.20906之前版本、Microsoft Office LTSC 2024 16.0.0至16.0.17932.20976之前版本、Microsoft Office LTSC for Mac 2021、Microsoft Office LTSC for Mac 2024和Microsoft Word 2016 16.0.1至16.0.5569.1000之前版本。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-78525
(五) 本周重要人工智能漏洞实例
本周重要人工智能漏洞实例如表5所示。
表5 本期重要人工智能漏洞实例
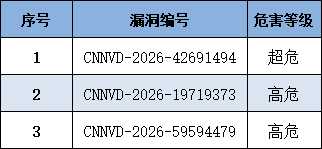
1. OpenTalkerSadTalker 命令注入漏洞(CNNVD-2026-42691494)
OpenTalker SadTalker是OpenTalker组织的一款生成人物说话动态视频的机器学习工具。
OpenTalker SadTalker 0.0.2版本及之前版本存在命令注入漏洞,该漏洞源于视频封装过程中上传的音频文件名未进行正确转义,攻击者利用该漏洞可以执行任意系统命令。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/OpenTalker/SadTalker
2. IBM Langflow OSS 信息泄露漏洞(CNNVD-2026-19719373)
IBM Langflow OSS是美国IBM公司的一个可视化搭建语言模型应用工作流的平台。
IBM Langflow OSS 1.0.0版本至1.11.2版本存在信息泄露漏洞,该漏洞源于对敏感字段清理不彻底,攻击者利用该漏洞可以获取敏感信息。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://www.ibm.com/support/pages/node/7285642
3. llmware.ai llmware SQL注入漏洞(CNNVD-2026-59594479)
llmware.ai llmware是llmware.ai组织的一款助力企业构建大语言模型应用的产品。
llmware.ai llmware 0.4.6版本及之前版本存在SQL注入漏洞,该漏洞源于在未进行参数化或转义的情况下直接将字符串值插入到SQL WHERE句子中,攻击者利用该漏洞可以获取敏感数据。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/llmware-ai/llmware
二
漏洞平台推送情况
本周CNNVD接收漏洞平台推送漏洞21981个。
表6 本周漏洞平台推送情况
三
接报漏洞情况
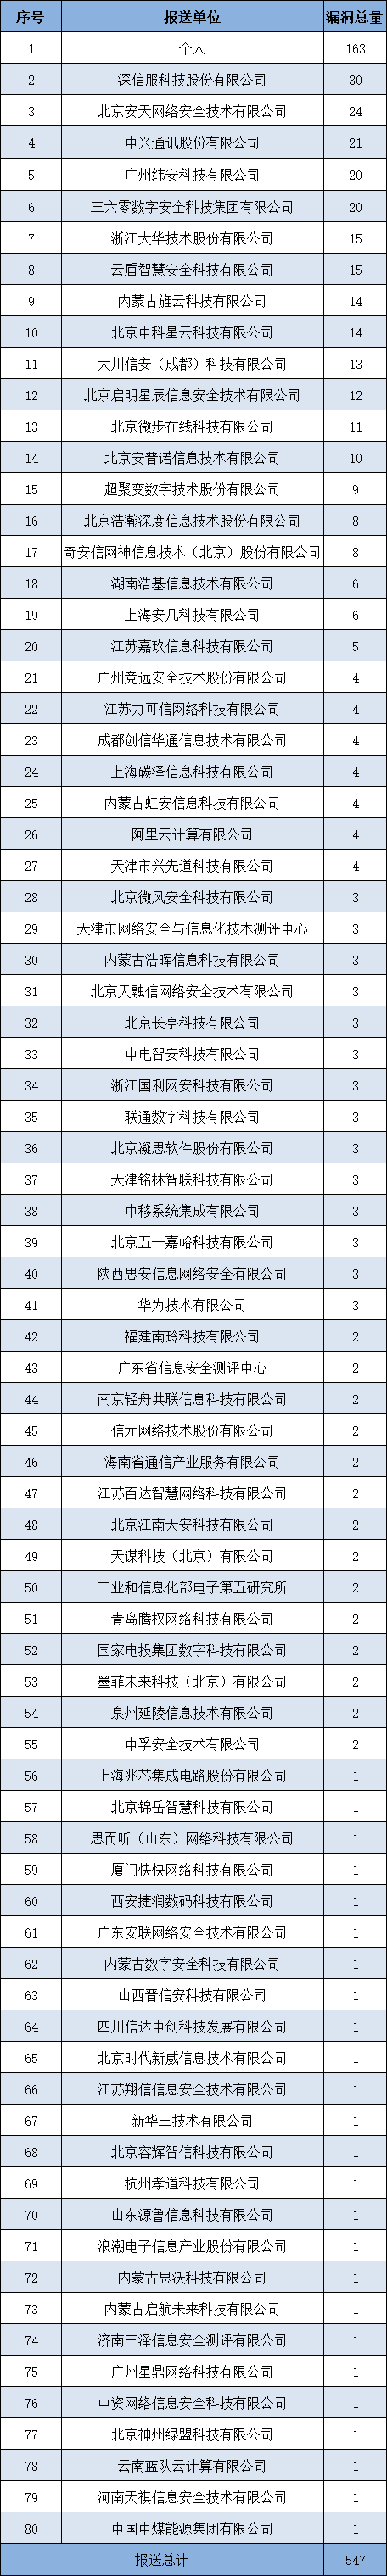
本周CNNVD接报漏洞547个,其中信息技术产品漏洞(通用型漏洞)531个,网络信息系统漏洞(事件型漏洞)16个。
表7 本周漏洞报送情况
四
收录漏洞通报情况
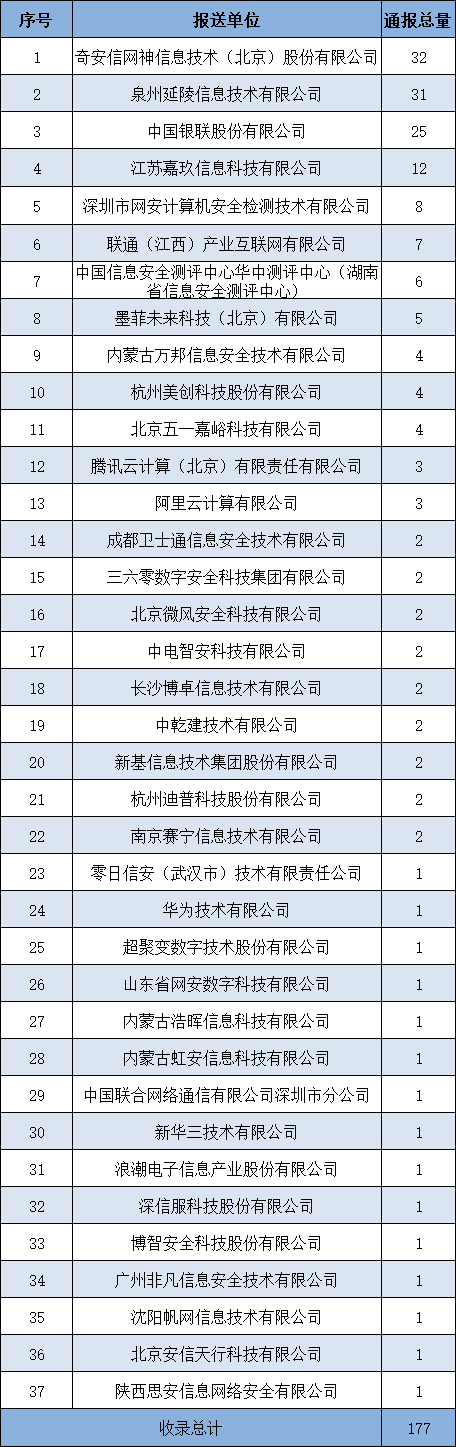
本周CNNVD收录漏洞通报177份。
表8 本周漏洞通报情况
五
重大漏洞通报
CNNVD关于Palo Alto Networks PAN-OS 缓冲区错误漏洞的通报
近日,国家信息安全漏洞库(CNNVD)收到关于Palo Alto Networks PAN-OS缓冲区错误漏洞(CNNVD-2026-74694972、CVE-2026-0310)情况的报送。未经身份验证的攻击者可通过网络访问管理后台或数据接口,导致VM-Series虚拟防火墙拒绝服务或在PA-Series硬件防火墙上以root权限执行任意代码。PAN-OS多个版本均受此漏洞影响。目前,Palo Alto Networks官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。
1.漏洞介绍
Palo Alto Networks PAN-OS是美国Palo Alto Networks公司的一款集防火墙与入侵防御功能于一体的网络安全操作系统。该漏洞源于XML处理功能存在缓冲区溢出,未经身份验证的攻击者可通过网络访问管理后台或数据接口,导致VM-Series虚拟防火墙拒绝服务或在PA-Series硬件防火墙上以root权限执行任意代码。
2.危害影响
Palo Alto Networks PAN-OS 12.2.3之前版本、12.1.4-h10之前版本、11.2.4-h21之前版本、11.1.4-h36之前版本和10.2.7-h37之前版本均受此漏洞影响。
3.修复建议
目前,Palo Alto Networks官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。官方参考链接:
https://security.paloaltonetworks.com/CVE-2026-0310