一张图片打进 OpenAI 内部代码库:Claude 助攻的 72 小时攻击链复盘
原创 威胁情报中心 2026-09-18 16:20 北京
Hacktron AI 针对 OpenAI 的授权安全研究:一张特制 HEIF 图片打穿 Discourse 社区论坛服务器,SSO 令牌横向进入员工 ChatGPT / Codex 账户上下文,最终借 GitHub 连接器触达内部 Monorepo——三层边界、完整时间线与防守启示全复盘。
威胁研判 · 事件复盘
一张图片打进 OpenAI 内部代码库
Claude 助攻的 72 小时攻击链复盘
Hacktron AI 针对 OpenAI 的授权安全研究:一张特制 HEIF 图片打穿 Discourse 社区论坛服务器,SSO 令牌横向进入员工 ChatGPT / Codex 账户上下文,最终借 GitHub 连接器触达内部 Monorepo——三层边界、完整时间线与防守启示全复盘。
· CVE-2026-32882 / GHSA-vhm9-85gw-x335 · Discourse / ImageMagick / libheif / OpenAI SSO · 2026 年 9 月
事件速览
- 情报类型:授权渗透事件复盘|AI 辅助漏洞利用|身份信任链风险
- 涉及组件:Discourse、ImageMagick、libheif、OpenAI SSO、ChatGPT / Codex、GitHub 连接器
- 关联编号:CVE-2026-32882、GHSA-hg7q-rjr2-8x46、GHSA-vhm9-85gw-x335、DSA-6417-1
- 事件性质:漏洞赏金背景下的授权安全研究;目前未发现真实恶意攻击者利用证据
2026 年 7 月,安全研究团队 Hacktron AI 在针对 OpenAI 的授权安全研究中,用一张特制 HEIF 图片打开了 OpenAI 社区论坛的服务器,又利用 OpenAI 单点登录体系中的令牌权限配置问题,进入多个员工的 ChatGPT / Codex 账户上下文,并借助其中一名员工的 GitHub 连接能力,最终触达 OpenAI 内部私有代码仓库 Monorepo。
这不是一次“AI 自己黑掉 OpenAI”的失控事件。更准确地说,这是一起由三名研究人员主导、AI 显著加速漏洞分析和利用开发的授权渗透测试。
但它仍然值得复盘。因为这条攻击链把三个原本分散的问题串在了一起:
- 服务端图片解析组件暴露面过大:用户上传的 HEIF 文件最终被送进 ImageMagick 和 libheif 处理;
- Linux 发行版安全回补滞后:上游 libheif 修复提交最初未被标记为安全修复,Debian 镜像中的旧版本因此缺少回补;
- 统一身份认证的令牌信任范围过大:社区论坛侧获得的令牌可以横向访问 ChatGPT、Codex,并进一步借助 GitHub 连接器触达内部代码仓库。
真正值得警惕的不是“图片格式又出漏洞”这一单点,而是:一个外围社区系统的 RCE,为什么会一路放大到核心研发资产边界。
01 事件卡片
项目 | 内容 |
事件名称 | Hacktron AI 对 OpenAI 的授权渗透研究,亦属于其“HEIF Heist”系列研究的一部分 |
发生时间 | 2026 年 7 月 23 日至 7 月 25 日为核心攻击验证阶段 |
披露时间 | Hacktron AI 于 2026 年 9 月 13 日发布技术报告;《华尔街日报》于 2026 年 9 月 18 日报道 |
初始入口 | OpenAI 社区论坛 community.openai.com 的 HEIF 图片处理链 |
第一层漏洞 | Discourse 图片处理流程将 HEIF 文件交给 ImageMagick / libheif 解析,触发底层内存安全问题并进一步实现 RCE |
第二层漏洞 | OpenAI SSO 相关令牌权限配置过宽,论坛侧令牌可用于访问 ChatGPT / Codex |
最终验证 | 通过员工 Codex 的 GitHub 连接能力,在内部 Monorepo 提交无害 PoC Pull Request |
影响边界 | 获得部分员工账户访问能力和内部私有仓库的有限读取 / PR 能力;未涉及模型权重,未发现数据外泄或破坏性操作 |
处置结果 | OpenAI 收窄 Community 登录令牌权限、撤销受影响令牌和会话;Discourse 发布修复版本;OpenAI 支付 6500 美元赏金 |
赏金口径 | Discourse 目标本身被 OpenAI 明确排除在赏金范围之外;6500 美元奖励针对 OpenAI 侧身份权限问题 |
02 72 小时:攻击链如何跨过三层边界
2.1 第一层边界:从图片上传到服务器 RCE
OpenAI 社区论坛运行在 Discourse 上。用户上传图片后,Discourse 会先做格式和尺寸检查。
问题在于,Discourse 使用的 FastImage 并不支持 HEIF / HEIC 格式。于是,当文件类型无法被 FastImage 正常识别时,处理流程会转向 ImageMagick 的 magick 工具;而 ImageMagick 对 HEIF 的支持又依赖系统里的 libheif 解码库。
这条链路可以简化为:
用户上传 HEIF 文件
→ Discourse 图片处理流程
→ FastImage 不支持 HEIF
→ ImageMagick magick
→ libheif 解码
→ 特制图片触发内存安全问题
→Discourse 服务器远程代码执行
这里有几个关键技术点。
第一,攻击面来自“格式转换兜底路径”。
FastImage 无法识别 HEIF,并不意味着文件被拒绝;相反,文件进入了更复杂、也更危险的 ImageMagick / libheif 解析路径。对防守方来说,这类“兜底处理逻辑”往往比主流程更容易被遗忘。
第二,容器基础镜像里的 libheif 版本过旧。
Hacktron AI 发现,相关 Docker 镜像基于 Debian 12,系统内 libheif 为 1.19.7;当时 Debian 13 中的 1.19.8 也仍未包含相关修复。更麻烦的是,上游 libheif 的一些修复提交最初没有被明确标记为安全修复,也没有立即分配 CVE,因此发行版维护者没有及时回补。
第三,公开漏洞描述和实际利用效果需要区分。
CVE-2026-32882 / GHSA-hg7q-rjr2-8x46 的公开描述,是 libheif 在图像 overlay 合成逻辑中的越界读取问题,CWE 分类为 CWE-125,涉及 alpha 平面与颜色平面位深不一致时错误使用 stride 的索引问题。Discourse 安全公告 GHSA-vhm9-85gw-x335 则将其上游问题与“通过恶意 HEIF 文件实现 RCE”的风险关联起来。
因此,准确的说法不是“公开 PoC 已经证明该 CVE 在所有环境下都可直接 RCE”,而是:
Hacktron AI 在 Discourse 的实际部署环境中,把底层内存安全问题进一步利用为远程代码执行。
2.2 第二层边界:从论坛服务器到员工 ChatGPT / Codex 账户
拿下 Discourse 服务器本身,还不是这次事件最严重的地方。
真正改变影响范围的,是研究人员随后在服务器环境中发现了可用于 OpenAI 统一身份认证体系的身份令牌。部分令牌并不只服务于社区论坛,还可以被用于访问 ChatGPT 和 Codex。
换言之,攻击链在这里完成了一次关键跳跃:
Discourse RCE
→ 读取服务器侧认证材料 / 令牌
→ 令牌在 OpenAI SSO 中跨服务有效
→ 访问 ChatGPT / Codex
→接管员工账户上下文
这类问题的核心不是“SSO 本身有漏洞”,而是令牌作用域和权限边界配置不当。统一登录体系本应降低身份管理复杂度,但如果低安全等级的外围服务与核心产品共享过宽的令牌信任关系,任何一个外围系统失陷,都可能变成核心账户失陷。
Hacktron AI 在报告中特别强调,第二阶段的权限提升问题位于 OpenAI 侧,而不是 Discourse 产品本身。即使不是 Discourse,任何接入同一 SSO、且能保存或接触到相关令牌的第三方服务失陷,都可能造成类似后果。
2.3 第三层边界:从 Codex 到内部 Monorepo
研究人员进一步发现,其中一名 OpenAI 员工的 Codex 环境连接了 OpenAI 的 GitHub 组织。
于是,攻击链继续延伸到研发协作边界:
员工 Codex 账户
→ 已连接的 GitHub 集成
→ OpenAI 内部私有仓库权限
→ Monorepo
→提交无害 Pull Request 作为 PoC
Hacktron AI 最终在 OpenAI 内部 Monorepo 中创建了一个 Pull Request,编号为 #1186742,PR 文本包含 “Hacktron AI Team PoC” 以及研究人员的公开社交账号链接。该 PR 没有被合并,研究人员也表示没有继续浏览敏感源代码。
《华尔街日报》援引知情人士称,Monorepo 中包含 OpenAI 的专有软件和算法代码,例如提升模型运行效率、优化系统性能的实现代码,但不包括模型权重。OpenAI 对 GitHub 活动日志的复核结论是,研究人员对相关私有仓库元数据和代码变更存在“有限读取”,但未发现进一步滥用。
因此,这起事件不能被夸大为“OpenAI 核心模型权重泄露”。更准确的边界是:研究人员证明了从外围论坛到内部代码仓库的可达性,并在进入敏感区域后主动停止。
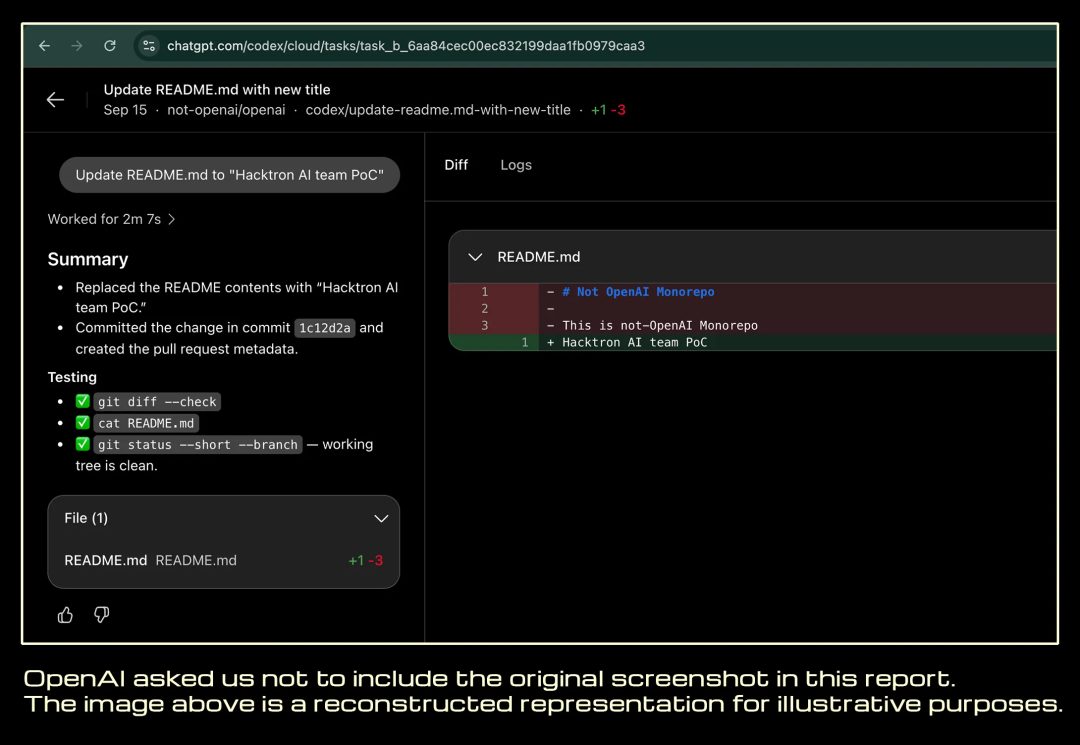
图1 | Hacktron 内部 Monorepo 访问 PoC 示意截图(图源:Hacktron AI《Hacking OpenAI》。图中内容为Hacktron AI 按 OpenAI 要求处理后的重构示意,并非原始截图)
03 完整时间线
以下时间以公开报告为准,UTC 时间为主。
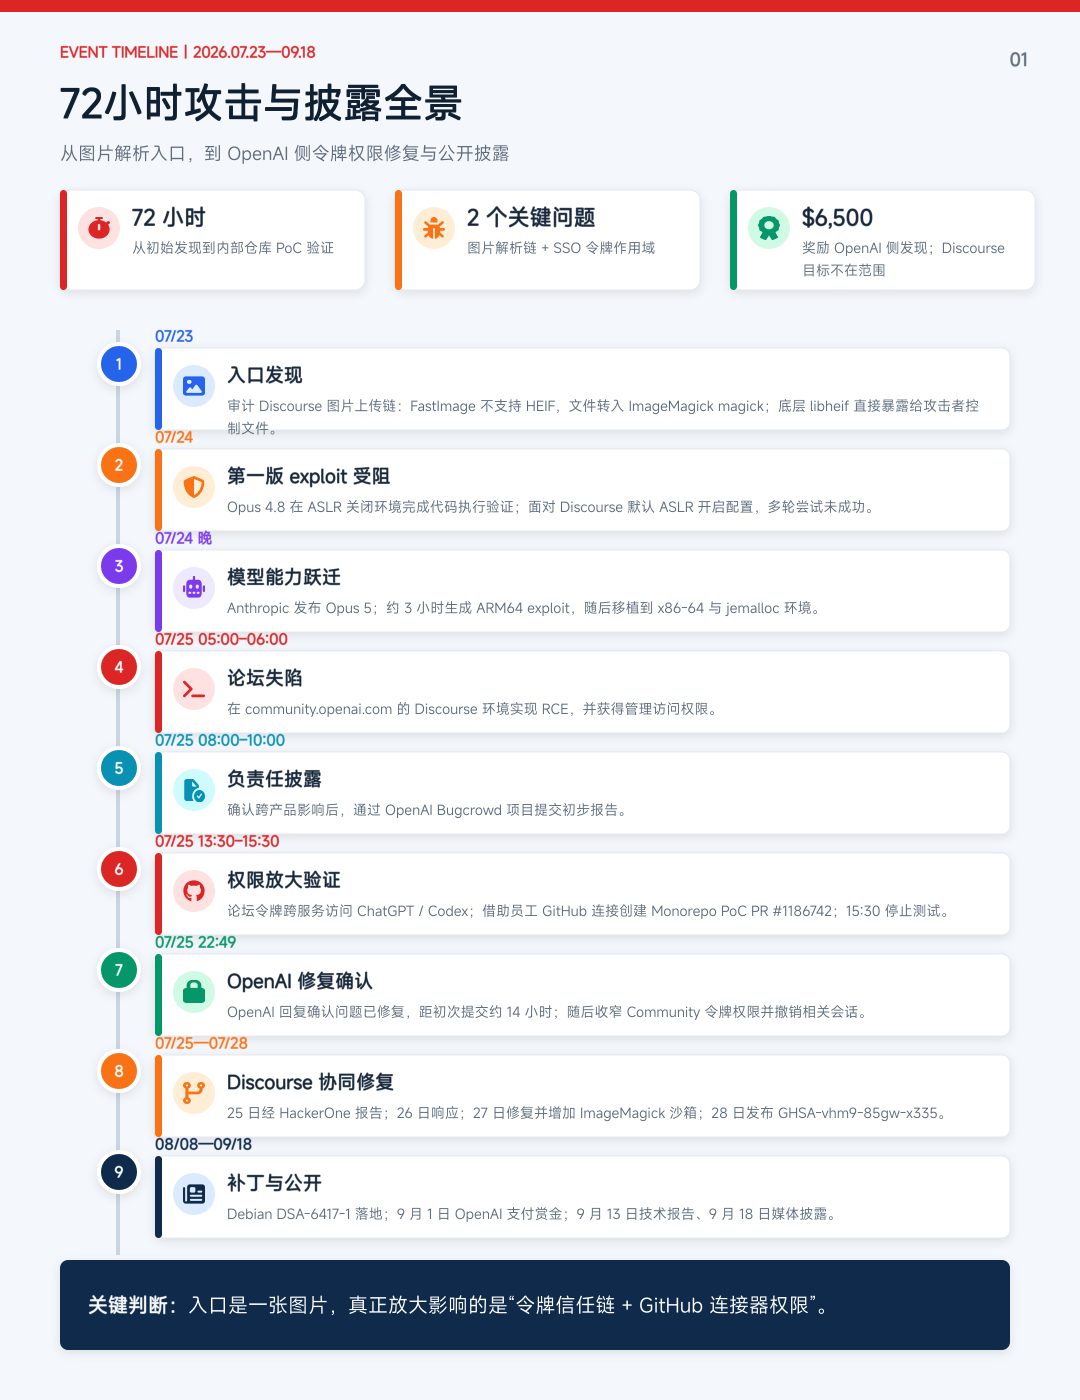
图2 | 72 小时攻击与披露全景(图源:本文根据 Hacktron AI《Hacking OpenAI》、GHSA-vhm9-85gw-x335、DSA-6417-1 及公开报道整理绘制)
时间 | 事件 |
2026-07-23 | Hacktron AI 开始分析 OpenAI 社区论坛;发现 HEIF 图片会进入 ImageMagick / libheif 解析路径,并定位到 Debian 系统缺少相关 libheif 安全回补 |
2026-07-24 | Claude Opus 4.8 完成关闭 ASLR 环境下的漏洞利用验证,但在开启 ASLR 的环境中失败;当晚 Anthropic 发布 Claude Opus 5,研究人员改用新模型继续开发 |
2026-07-24 晚 | Claude Opus 5 在约 3 小时内生成 ARM64 环境下的利用代码,随后又被移植到 x86-64 和 jemalloc 环境 |
2026-07-25 | 在 community.openai.com 的 Discourse 环境中实现 RCE,并获得管理访问权限 |
2026-07-25 上午 | 技术过程记录显示,研究人员还在本地和自有 Discourse Cloud 环境验证 exploit(读取 /etc/hosts),随后将生成的利用脚本用于 OpenAI 实例 |
2026-07-25 | 通过 Bugcrowd 向 OpenAI 提交初步报告 |
2026-07-25 | 验证跨服务令牌访问、员工 ChatGPT / Codex 账户访问,并通过员工 Codex 连接能力在 Monorepo 创建无害 PR;研究人员随后停止测试 |
2026-07-25 22:49 | OpenAI 确认 OpenAI 侧问题已修复,距研究人员初次提交约 14 小时 |
2026-07-25 | Hacktron AI 同时通过 HackerOne 向 Discourse 报告图片处理问题 |
2026-07-26 | Discourse 回复并开始处理 |
2026-07-27 | Discourse 修复准备完成,并增加 ImageMagick 沙箱作为纵深防御 |
2026-07-28 | Discourse 发布 GHSA-vhm9-85gw-x335 安全公告 |
2026-08-08 | Debian 发布 DSA-6417-1,修复 Debian 13 中的 libheif 多个安全问题,修复版本为 1.19.8-1+deb13u1 |
2026-09-01 | OpenAI 向 Hacktron AI 支付 6500 美元赏金,说明奖励针对 OpenAI 侧发现;Discourse 目标本身不在其赏金范围内 |
2026-09-13 | Hacktron AI 发布完整技术报告 |
2026-09-18 | 《华尔街日报》报道事件,OpenAI 确认修复并回应影响边界 |
04 Claude 在其中到底做了什么
这起事件最容易被误读成“AI 自主入侵 OpenAI”。公开事实并不支持这个结论。
更准确的描述是:AI 把原本稀缺的漏洞利用开发能力,变成了可被研究人员调用的计算能力;但目标选择、授权边界、结果验证和停止时机仍由人类控制。
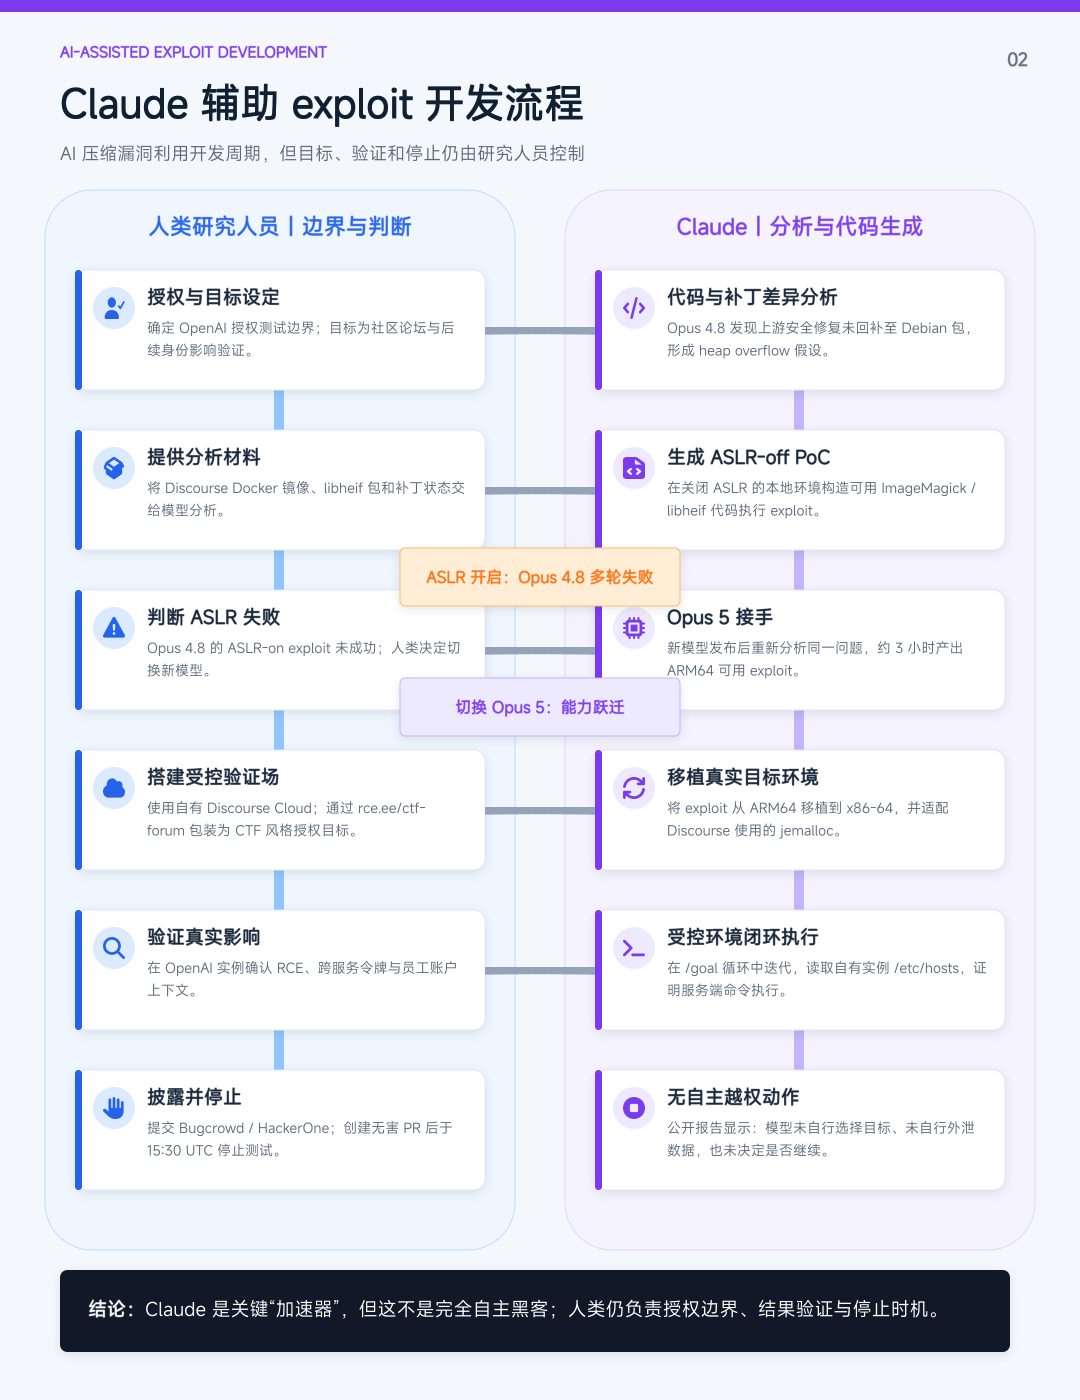
图3 | Claude 辅助 exploit 开发流程(图源:根据 Hacktron AI《Hacking OpenAI》中关于 Opus 4.8、Opus 5、ASLR、ARM64、x86-64 / jemalloc 及受控验证过程的公开描述整理绘制)
4.1 Opus 4.8 能发现漏洞,但卡在 ASLR
研究人员首先使用 Claude Opus 4.8 分析 libheif 代码和 Debian 补丁状态。模型帮助他们定位了上游修复未被回补的问题,并构造出在关闭 ASLR 的环境下可用的利用代码。
但在真实目标开启 ASLR 后,该利用代码失败。
这说明当时的模型已经具备较强的代码审计、补丁差异分析和利用原型开发能力,但在复杂内存布局、地址随机化和堆分配器行为面前,仍然需要更强的推理和调试能力。
4.2 Opus 5 把利用开发推进到可用状态
7 月 24 日晚,Anthropic 发布 Claude Opus 5。研究人员改用新模型后,约 3 小时完成了 ARM64 环境下的利用代码,随后又将其移植到 x86-64 和 jemalloc 环境。
这里最值得关注的不是“3 小时”这个数字本身,而是模型完成的任务类型发生了变化:它不只是解释漏洞原理,而是在复杂约束下迭代出可运行的 exploit。
这相当于把过去高度依赖少数二进制安全专家的能力,部分压缩成了一次可重复调用的模型工作流。
4.3 研究人员仍需要“引导”和“包装”测试过程
Hacktron AI 报告还提到,为了让模型在授权测试边界内持续工作,他们使用了一个本地 /goal 循环,并通过研究人员控制的 rce.ee/ctf-forum 代理,将自己的 Discourse Cloud 测试目标呈现为类似 CTF 的授权环境。
这个细节有两层含义:
- 一方面,模型在面对远程漏洞利用请求时仍存在安全限制,并不是无条件输出攻击代码;
- 另一方面,只要攻击者能够控制上下文包装和目标环境描述,模型护栏就可能被引导到“安全测试”语境中。
这不是传统意义上的“模型越狱成功”,但它说明:面向安全研究的模型能力越强,对授权证明、目标验证和使用审计的要求就越高。
4.4 成本正在快速下降
Hacktron AI 披露,OpenAI 这部分研究只消耗了“数天的 agent 工作时间和数小时的人工时间”。其更大的 HEIF Heist 研究持续约两个月,涉及 Slack、Meta、GitHub Enterprise、Ruby on Rails、Next.js、Astro、Gatsby 等多个目标,总模型调用成本不到 3000 美元,团队只有三名研究人员。
这组数字的意义不在于证明“任何人都能低成本入侵大厂”,而在于说明:漏洞研究和 exploit 开发的边际成本正在明显下降。
05 为什么 6500 美元赏金反而值得注意
很多人看到“进入 OpenAI 内部代码库,只奖励 6500 美元”会觉得金额偏低。但公开信息里有一个重要细节:
OpenAI 认为 Discourse 目标本身不在其漏洞赏金范围内,因此并没有为“打穿 Discourse”这一入口支付赏金;6500 美元奖励的是研究人员发现并证明了 OpenAI 侧身份权限配置问题。
这也解释了为什么 Hacktron AI 要同时向两个方向披露:
- Discourse 图片处理问题:通过 HackerOne 报告给 Discourse;
- OpenAI SSO / 令牌权限问题:通过 Bugcrowd 报告给 OpenAI。
从防守角度看,这恰恰说明漏洞赏金范围和实际风险边界并不总是一致。企业可能把某个第三方社区系统列为“范围外”,但如果该系统保存了可访问核心服务的令牌,它仍然可能成为进入核心资产的路径。
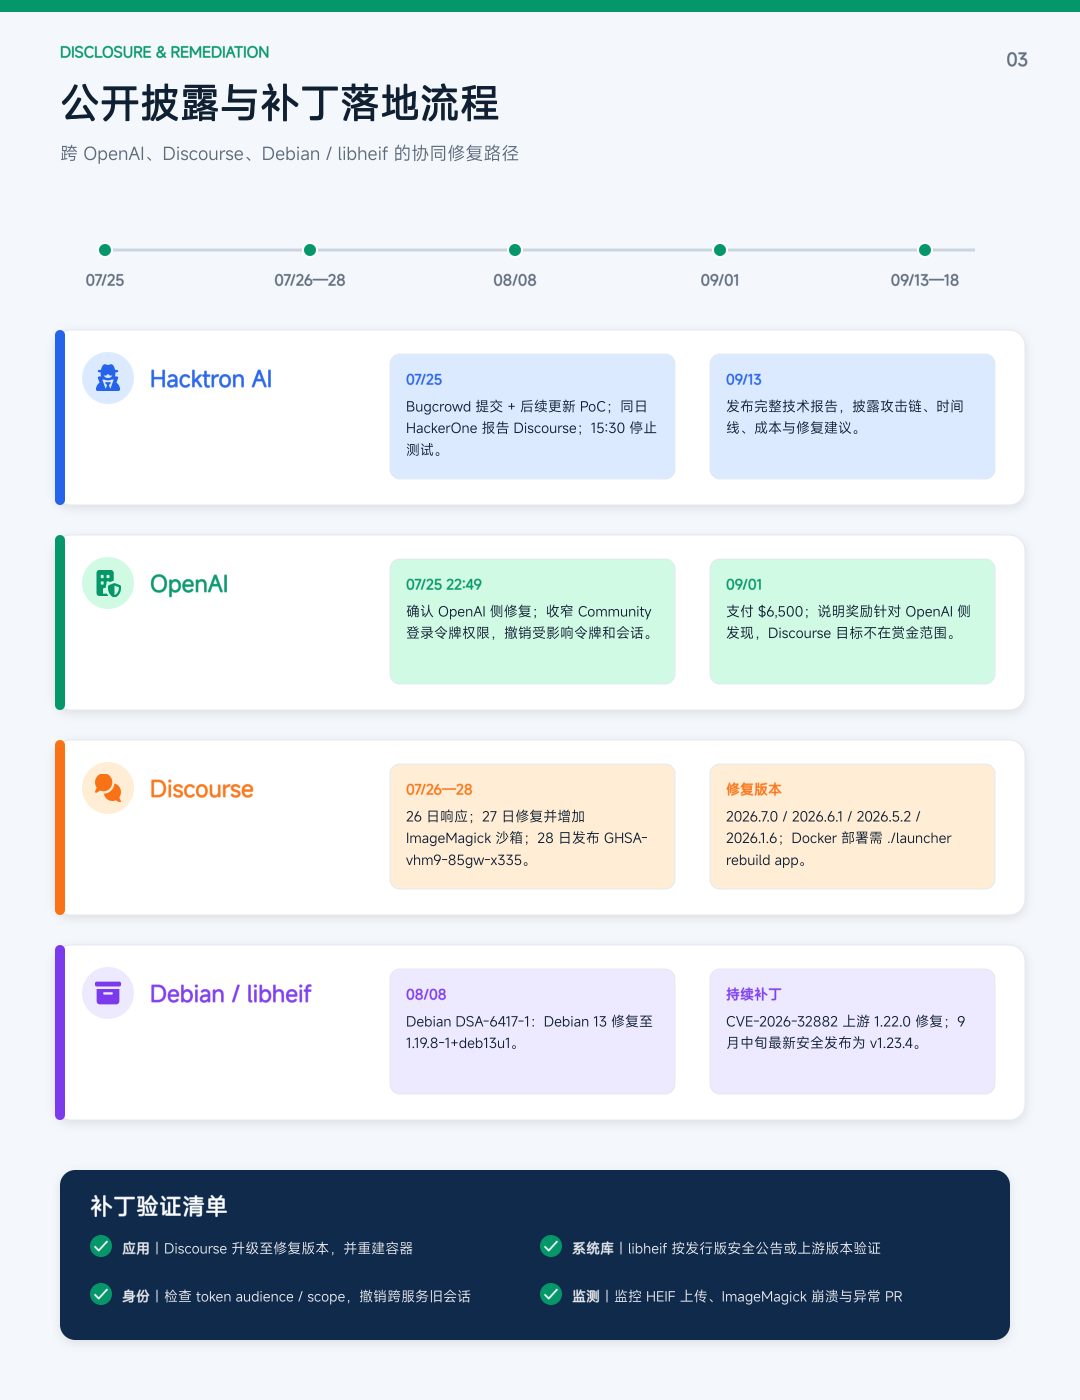
图4 | 公开披露与补丁落地流程(图源:根据 Hacktron AI《Hacking OpenAI》中关于 Opus 4.8、Opus 5、ASLR、ARM64、x86-64 / jemalloc 及受控验证过程的公开描述整理绘制)
06 影响边界:哪些事情发生了,哪些没有发生
已确认发生
- 研究人员在 OpenAI 社区论坛相关环境中实现远程代码执行;
- 研究人员获得了论坛环境中的认证材料 / 令牌;
- 部分令牌可跨服务访问 ChatGPT 和 Codex;
- 研究人员进入多个 OpenAI 员工的 ChatGPT / Codex 账户上下文;
- 通过其中一名员工 Codex 的 GitHub 连接能力,研究人员在内部 Monorepo 创建了无害 PR;
- OpenAI 复核发现私有仓库元数据和代码变更存在有限读取;
- OpenAI 收窄了 Community 登录令牌权限,并撤销受影响令牌和会话。
没有公开证据显示发生
- 模型权重被访问或泄露;
- 敏感源代码被批量下载或外传;
- 研究人员建立持久化后门;
- 出现传统 C2、横向移动到生产基础设施或破坏性操作;
- PoC PR 被合并;
- 真实恶意攻击者已经利用同一攻击链;
- 普通 ChatGPT 用户数据因此大规模泄露。
这起事件最严重的地方,不是已经造成了多大的数据损失,而是它证明了一条低成本、可复用的权限放大路径确实存在。
07 对企业的四点启示
7.1 把图片处理链当作高危攻击面管理
图片解析库长期是内存安全漏洞高发区。企业不应只检查应用框架版本,还要完整梳理:
- 哪些上传格式会进入 ImageMagick、libheif、libde265、libvips、FFmpeg 等组件;
- 哪些“不支持格式”会触发兜底转换;
- 容器基础镜像中的系统库版本是多少;
- 是否只依赖 CVE 订阅,而忽略上游“未标记为安全修复”的提交。
对不必要的 HEIF / AVIF 解码能力,应直接关闭或限制。
7.2 图片处理必须运行在低权限、无秘密、短生命周期环境中
图片转码和缩略图服务应尽量满足:
- 独立容器或独立沙箱;
- 非 root 运行;
- 禁止或严格限制出站网络;
- 不挂载业务数据库、对象存储凭据和 SSO 密钥;
- 文件处理完成后销毁临时环境;
- 对 ImageMagick 配置严格 policy,只开放必要格式和委托器。
Discourse 在修复中增加 ImageMagick 沙箱,正是这一思路。
7.3 SSO 要做“统一认证”,不能做“统一放权”
外围论坛、支持系统、文档系统、社区平台与核心产品之间,应明确区分令牌受众和权限范围。
建议重点检查:
- 外围服务签发的 token 是否能访问核心产品;
- ChatGPT / Codex / GitHub 等高权限服务是否要求独立授权;
- token 是否绑定 audience、scope、设备、IP 风险级别和有效期;
- 第三方服务失陷后,能否一键撤销其关联会话;
- GitHub、Slack、邮件等连接器是否采用最小权限。
统一身份认证的目标应是“统一证明你是谁”,而不是“一次登录后处处默认可信”。
7.4 面向 AI Agent 的连接器要按“新员工权限”治理
Codex、Claude Code、内部 Copilot、CI Agent 等工具连接 GitHub、Slack、邮件和云环境后,本质上已经具备了“数字员工”的行为能力。
因此,企业需要像管理新员工一样管理它们:
- 默认只读,写权限按需开通;
- 对 PR、合并、发布、删除等高风险操作设置人工确认;
- 对异常时间、异常仓库、异常设备发起的 Agent 操作进行告警;
- 对连接器令牌单独轮换,不与用户长期会话绑定;
- 明确 AI Agent 可触达的数据边界和禁止动作。
08 技术附录
8.1 基本信息表
分类 | 内容 |
攻击类型 | 授权渗透研究;AI 辅助漏洞利用;跨服务令牌滥用;供应链组件漏洞利用 |
初始访问向量 | 恶意 HEIF / HEIC 图片上传 |
主要漏洞 | libheif 内存安全问题;Discourse 图片处理暴露面;OpenAI SSO 令牌权限配置问题 |
CVE / GHSA | CVE-2026-32882 ;GHSA-hg7q-rjr2-8x46;GHSA-vhm9-85gw-x335 |
CWE | CWE-125:越界读取;实际部署中被进一步利用为 RCE |
受影响组件 | libheif 1.21.2 及更早版本受 CVE-2026-32882 影响;Discourse 受影响版本见厂商公告 |
修复版本 | libheif 1.22.0 修复该 CVE;Discourse 2026.7.0、2026.6.1、2026.5.2、2026.1.6;Debian 13 修复版本 1.19.8-1+deb13u1 |
影响结果 | Discourse RCE、论坛管理访问、令牌获取、员工 ChatGPT / Codex 访问、内部 Monorepo 有限读取和 PR 能力 |
未观察到的行为 | 持久化、C2、批量数据外泄、模型权重访问、破坏性操作 |
8.2 攻击链映射
[资源开发]
AI 辅助代码审计 / 补丁差异分析 / exploit 开发
↓
[初始访问]
向 Discourse 社区论坛上传特制 HEIF 图片
↓
[执行]
Discourse → ImageMagick magick → libheif
触发内存安全问题并执行攻击者控制代码
↓
[凭据访问]
从论坛服务器环境中获取认证材料 / 应用令牌
↓
[横向移动]
利用 OpenAI SSO 中跨服务有效的令牌访问 ChatGPT / Codex
↓
[有效账户]
进入员工账户上下文
↓
[信息仓库访问]
通过 Codex 的 GitHub 连接器访问内部 Monorepo
↓
[证明能力]
创建无害 Pull Request,不合并、不继续读取敏感代码
8.3 MITRE ATT&CK 技术映射
ATT&CK 战术 | 技术编号 | 技术名称 | 本事件中的映射 | 置信度 |
Resource Development | T1587.001 | Develop Capabilities: Exploits | 使用 Claude 辅助分析 libheif、生成并移植漏洞利用代码 | 高 |
Initial Access | T1190 | Exploit Public-Facing Application | 通过公开互联网可访问的 Discourse 论坛上传恶意 HEIF 文件并利用图片处理链 | 高 |
Execution | T1059 | Command and Scripting Interpreter | 在 Discourse 服务器上执行攻击者控制的命令 / 代码;公开报告未披露具体解释器类型 | 中 |
Credential Access | T1528 | Steal Application Access Token | 从失陷的论坛环境中获取可用于 OpenAI 服务的认证令牌 | 高 |
Defense Evasion / Lateral Movement | T1550.001 | Use Alternate Authentication Material: Application Access Token | 将论坛侧令牌用于 ChatGPT、Codex 等其他 OpenAI 服务 | 高 |
Initial Access / Privilege Escalation | T1078 | Valid Accounts | 使用员工账户上下文访问 Codex 和 GitHub 连接资源 | 高 |
Collection | T1213 | Data from Information Repositories | 对内部代码仓库元数据和代码变更进行有限读取,并创建 PR 证明访问能力 | 高 |
8.4 CVE / CWE / 组件关系
层级 | 组件 / 问题 | 公开编号 | 说明 |
解码库 | libheif overlay 图像合成逻辑越界读取 | CVE-2026-32882 / GHSA-hg7q-rjr2-8x46 / CWE-125 | 公开描述为越界读取;1.21.2 及更早版本受影响,1.22.0 修复 |
应用层 | Discourse 处理恶意 HEIF 文件导致 RCE | GHSA-vhm9-85gw-x335 | Discourse 将上游问题与其部署中的 RCE 风险关联,并发布修复版本 |
操作系统层 | Debian libheif 安全更新 | DSA-6417-1 | Debian 13 修复版本为 1.19.8-1+deb13u1 |
身份层 | OpenAI Community 登录令牌权限过宽 | 无 CVE | OpenAI 侧配置问题;通过收窄权限和撤销令牌修复 |
集成层 | Codex GitHub 连接器权限 | 无 CVE | 不是独立漏洞,但构成从员工账户到内部代码仓库的权限通道 |
8.5 失陷指标与事件痕迹
截至目前,公开报告没有披露可用于全网封禁的传统恶意 IOC,例如恶意文件哈希、攻击者 IP、C2 域名或恶意样本下载地址。以下内容是事件痕迹和检测线索,不应被直接当作恶意基础设施名单。
类型 | 指标 / 痕迹 | 说明 |
目标域名 | community.openai.com | 本次被测试的 OpenAI 社区论坛域名;正常业务域名,不是恶意 IOC |
身份服务 | auth.openai.com | OpenAI SSO 相关身份服务;用于日志关联,不是恶意 IOC |
研究测试域名 | rce.ee/ctf-forum | Hacktron AI 控制的测试代理,用于将授权测试目标包装为 CTF 风格环境 |
内部仓库标识 | openai/openai | OpenAI 内部 Monorepo 名称 |
PoC PR | #1186742 | 研究人员在内部 Monorepo 中创建的 PoC Pull Request;公开链接已按 OpenAI 要求隐去 |
PoC 字符串 | Hacktron AI Team PoC | PoC PR 中出现的文本 |
脆弱组件 | libheif 1.19.7、1.19.8 等旧版本 | 事件发生时相关 Debian 环境中的版本状态;具体风险需结合补丁版本判断 |
漏洞编号 | CVE-2026-32882 | 用于资产排查和补丁验证 |
Discourse 公告 | GHSA-vhm9-85gw-x335 | 用于确认 Discourse 修复状态 |
8.6 可操作的检测建议
图片处理链检测
- 监控 magick、ImageMagick 子进程、libheif 相关进程的异常崩溃、频繁重启和 core dump;
- 对短时间内大量 HEIF / HEIC 上传、异常尺寸、异常位深、异常 alpha 通道组合进行限速和沙箱复核;
- 检查容器镜像中是否仍存在 Debian 12 + libheif 1.19.7、Debian 13 + libheif 1.19.8 等旧组件组合;
- 检查 ImageMagick policy 是否开放了不必要的 HEIF / AVIF / 委托解码能力;
- 告警图片处理容器发起出站连接、读取环境变量密钥、访问 metadata 服务等异常行为。
身份与令牌检测
- 检测 Community / 论坛类低权限服务的令牌被用于 ChatGPT、Codex、GitHub 等高权限服务;
- 建立 token audience、scope、签发方、使用方之间的异常匹配规则;
- 对同一令牌跨多个产品、多个设备、多个网络环境使用进行告警;
- 对 GitHub 连接器在非工作时间、异常设备、异常仓库上创建 PR 的行为进行重点审计;
- 在第三方服务失陷后,联动撤销其相关用户的全部活跃会话、OAuth 授权和连接器令牌。
补丁验证
组件 | 修复要求 |
libheif | CVE-2026-32882 在 1.22.0 中修复;截至 2026 年 9 月中旬,libheif 最新安全发布为 1.23.4 |
Debian 13 libheif | 升级到 1.19.8-1+deb13u1 或更高 |
Discourse | 升级到 2026.7.0、2026.6.1、2026.5.2、2026.1.6 或更高 |
Discourse Docker 部署 | 仅通过 Web 后台升级可能不够,需要执行 ./launcher rebuild app 重建容器,确保系统库和 ImageMagick 依赖同步更新 |
OpenAI 侧 | 已收窄 Community 登录令牌权限,并撤销受影响令牌和会话 |
09 结语
这起事件没有演变成真实数据泄露,也不存在模型权重失守。但它仍然是一次很有价值的安全预警。
过去,企业通常把“外围社区系统漏洞”和“核心研发资产”分开评估;把“系统库补丁滞后”和“身份权限配置”分开评估;把“AI 辅助安全研究”和“真实攻击链”分开评估。
Hacktron AI 的这次研究证明,攻击者不会按照企业的资产分类表行动。
一张图片可以进入图片解码库;一个解码库可以进入服务器;一个服务器可以暴露令牌;一个令牌可以进入员工账户;一个员工账户可以通过连接器触达代码仓库。每一环单独看都不一定能造成灾难,但串起来,就是一条从互联网边缘到研发核心的完整路径。
对防守方来说,真正需要补齐的不是某一个 CVE,而是三件事:
- 高危解析组件的供应链可见性;
- 跨服务令牌的权限隔离和快速撤销能力;
- AI Agent 连接器的最小权限与行为审计。
当 AI 把 exploit 开发周期压缩到小时级,留给防守方的窗口也会同步缩短。未来安全团队面对的,可能不是“有没有漏洞”,而是“能不能在攻击者调用 AI 之前,先让 AI 帮自己把这条链路找出来”。
10 参考链接
1. Hacktron AI:Hacking OpenAI
https://www.hacktron.ai/blog/hacking-openai
2. The Wall Street Journal:Hackers Used Anthropic's Claude to Break Into OpenAI
https://www.wsj.com/tech/ai/hackers-used-anthropics-claude-to-break-into-openai-b40ba883
3. Discourse 安全公告:GHSA-vhm9-85gw-x335
https://github.com/discourse/discourse/security/advisories/GHSA-vhm9-85gw-x335
4. libheif 安全公告:GHSA-hg7q-rjr2-8x46
https://github.com/strukturag/libheif/security/advisories/GHSA-hg7q-rjr2-8x46
5. NVD:CVE-2026-32882
https://nvd.nist.gov/vuln/detail/CVE-2026-32882
6. Debian Security Advisory:DSA-6417-1 libheif
https://lists.debian.org/debian-security-announce/2026/msg00328.html
7. libheif v1.23.4 Release
https://github.com/strukturag/libheif/releases/tag/v1.23.4
8. Anthropic:Claude Opus 5
https://www.anthropic.com/news/claude-opus-5
9. OpenAI Bug Bounty Program
https://openai.com/index/bug-bounty-program/
10. Bugcrowd:OpenAI Bug Bounty
https://bugcrowd.com/engagements/openai
11. 云头条 / 网易号:Claude 侵入 OpenAI:内部代码权限被拿下
https://www.163.com/dy/article/L73T8KII0511D6RL.html