每周高级威胁情报解读(2026.09.11~09.17)
威胁情报中心 2026-09-18 16:20 北京
APT36 发起 RapidRust 攻击,投放 RUSTYSHADE 等多组件恶意套件;夜鹰(NightEagle)团伙针对俄罗斯企业实施定向攻击;朝鲜 IT Worker 利用 Discord 群组招募中间人实施求职欺诈;Cyclops Blink 新版本现身,增强嗅探与内网侦查能力
2026.09.11~09.17
攻击团伙情报
APT36 发起 RapidRust 攻击,投放 RUSTYSHADE 等多组件恶意套件
夜鹰(NightEagle)团伙针对俄罗斯企业实施定向攻击
朝鲜 IT Worker 利用 Discord 群组招募中间人实施求职欺诈
Cyclops Blink 新版本现身,增强嗅探与内网侦查能力
PolinRider 供应链攻击:捕获朝鲜攻击者真人上机操作痕迹
Kimsuky 组织利用伪装安装包植入远控木马的攻击链分析
攻击行动或事件情报
诈骗分子利用 AI 构建高度逼真的杀毒软件续费钓鱼页面
Beast (GodDamn) 勒索团伙借助 RDP 攻击韩国医疗机构
批量扫描 Vite 开发服务器,利用漏洞窃取云凭证
WordPress 插件供应链投毒,Admin Menu Editor Pro 恶意更新包植入 Web 后门
银狐云端“生死簿”:从“无条件返回”到“黑名单”机制
恶意代码情报
Atomic macOS(AMOS)窃取木马攻击活动分析
GhostCode 钓鱼套件:滥用 OAuth 设备代码流程窃取微软账号权限
Lemmings 框架:支撑主动影响行动的俄罗斯规模化虚拟身份供给管理系统
The banana stand:利用 MQTT 在亚洲地区代理交易与管控主机感染节点
漏洞情报
思科 FMC 管理平台高危漏洞被在野利用,攻击者可获取系统最高权限
微软发布紧急Windows更新以修复RDS故障
攻击团伙情报
APT36 发起 RapidRust 攻击,投放 RUSTYSHADE 等多组件恶意套件
披露时间:2026年9月16日
相关信息:
Zscaler ThreatLabz于2026年8月发现巴基斯坦背景APT36针对印度和阿富汗政府国防实体发起Operation RapidRust行动。该组织部署四种新工具:RUSTYSHADE为Rust后门,利用攻击者控制的私有GitHub仓库作C2,硬编码PAT,采用AES-256-GCM加密通信,通过command.txt等文件交换指令与结果;RUSTYMOVE监控可移动媒体,将预置的RUSTYSHADE压缩包和恶意LNK复制到USB等外部驱动器根目录,以向气隙网络传播;PSNATCH和BASHNATCH分别针对Windows和Linux,递归扫描桌面、下载、文档及OneDrive等目录,窃取近120天内修改的多种文件并上传至以受感染主机命名的私有GitHub仓库。APT36还注册仿冒印度媒体theprints.org和indiatodays.org的域名托管恶意PowerShell脚本,并通过伪装成OneDrive和Edge更新任务的计划任务实现持久化,同时进行网络扫描、共享枚举和横向移动尝试。
夜鹰(NightEagle)团伙针对俄罗斯企业实施定向攻击
披露时间:2026年9月16日
情报来源:https://securelist.com/tr/nighteagle-apt-ghostcontainer-and-tunneling/121323/
相关信息:
卡巴斯基发现NightEagle(APT-Q-95)组织针对俄罗斯企业的攻击活动。该组织自2023年活跃,原聚焦亚洲,现通过有效凭证接入企业VPN,来源包括Cloudflare WARP隧道和欧洲虚拟基础设施。攻击者在Exchange服务器部署GhostContainer后门,利用ViewState注入.NET程序集,实现代理转发并绕过AMSI和事件日志。随后通过RDP横向移动,从伪装成合法工具的GitHub压缩包下载adobe_32.exe、AdobeSync.exe等,结合Microsoft dev tunnels和rdp2tcp建立隧道,并利用Impacket atexec创建计划任务及netsh端口转发。攻击者还利用BlueKeep漏洞创建管理员账户,请求Kerberos票据并尝试DCSync。
朝鲜 IT Worker 利用 Discord 群组招募中间人实施求职欺诈
Silent Push披露朝鲜IT工作者通过Discord服务器“Mouse Review”发布虚假招聘广告,招募美国、欧盟及拉美国家人员充当代理。研究人员创建虚假身份,通过Telegram联系化名“Tec Guru”的招募者,中高置信度判断其为朝鲜IT工作者。该计划以身份与代理盗用为核心,让代理人以本人身份和摄像头通过面试,朝鲜操作者则通过Google Meet实时辅导、AnyDesk等远程控制软件完成技术测试,并借助AI工具填补知识缺口,收益按代理人35%、朝鲜方65%分成。交谈中,对方推荐朝鲜威胁行为者常用的Astrill VPN,并在听到“朝鲜”后立即关闭摄像头。
Cyclops Blink 新版本现身,增强嗅探与内网侦查能力
披露时间:2026年9月11日
情报来源:https://www.sophos.com/en-us/blog/-eye-spy-cyclops-blink-returns-with-extended-capabilities
相关信息:
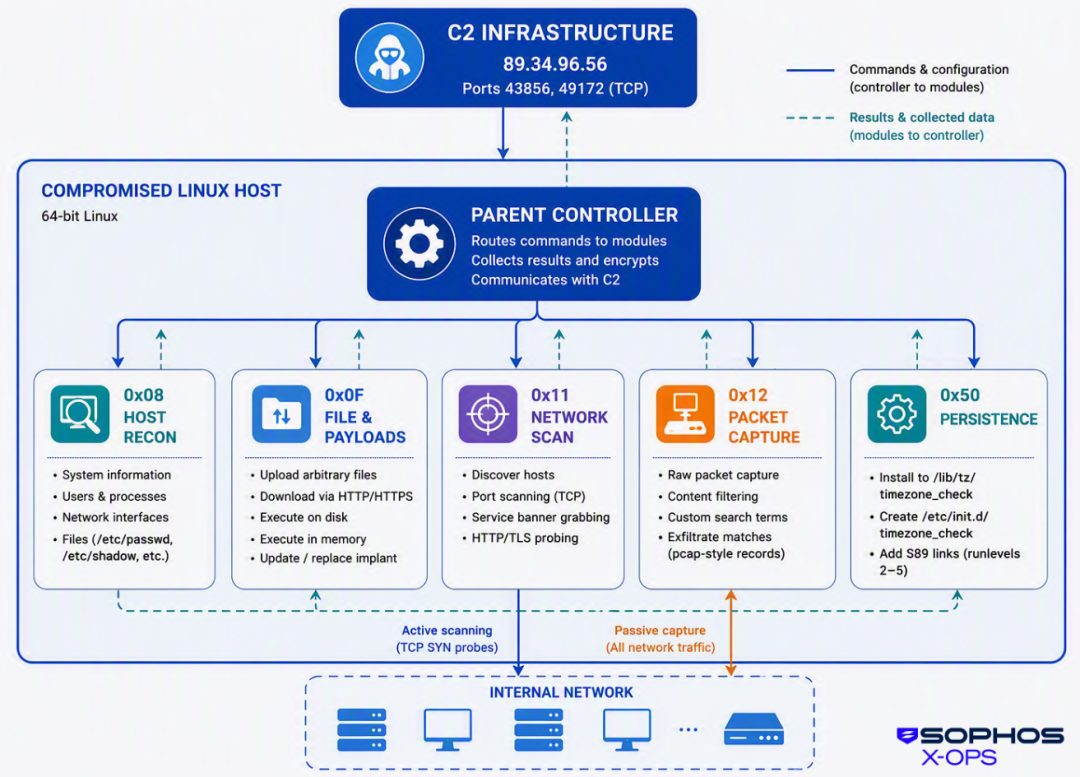
Sophos披露俄罗斯关联的IRON VIKING组织(即Sandworm)使用升级版Cyclops Blink恶意软件攻击Cisco防火墙管理中心设备。该64位Linux植入物名为timezone_check,采用父控制器加五个工作模块的模块化架构,通过IPC通信。模块分别负责主机侦察并可能读取密码哈希、文件传输与载荷执行、主动网络扫描、选择性数据包捕获及持久化。持久化通过SysV init实现,将自身复制到/lib/tz/timezone_check并创建/etc/init.d脚本及rc2至rc5启动链接。C2服务器为89.34.96.56,使用TLS加密通信,每小时信标一次,并内置DNS-over-HTTPS解析器以规避本地DNS日志。与2022年针对WatchGuard的PowerPC版本相比,2026版转为x86-64架构,改用通用Linux持久化,新增网络扫描和数据包捕获模块,可扩展至其他Linux网络设备。报告建议将威胁狩猎范围扩大到兼容的Linux网络设备,并提供了相关文件路径、IP地址和用户代理等检测指标。
PolinRider 供应链攻击:捕获朝鲜攻击者真人上机操作痕迹
Deception.Pro在2026年8月底通过蜜罐诱饵工作站捕获朝鲜关联攻击者PolinRider的实时供应链入侵。攻击者约三小时内发现诱饵并入侵,持续约167小时。活动与Lazarus子集的Contagious Interview和Famous Chollima一致,并与APT37有重叠。攻击者以虚假招聘和编码测试为诱饵,诱导目标运行恶意PyPI包pybitjs,Node.js加载器回连23.27.13[.]135,通过cmd和curl从catbox下载SvcHostUpdate.py与SvcHostUpdate.js,利用GitLab原始README传递二次载荷。其访问lsass,部署XFiles和OmniStealer风格窃密程序,收集剪贴板、屏幕和主机数据,并以SYSTEM权限静默安装Python及requests、pyperclip、mss、Pillow等库。持久化分三层,全部伪装成MicrosoftCLROptimization,置于systemprofile路径,最后向150.251.113[.]223:8443上传数据并轮换用户代理。攻击还涉及以太坊RPC域名,意图窃取凭证、源代码和加密货币。防御应封锁C2和catbox、GitLab原始请求,狩猎systemprofile下的伪装持久化,扫描依赖并限制出站。
Kimsuky 组织利用伪装安装包植入远控木马的攻击链分析
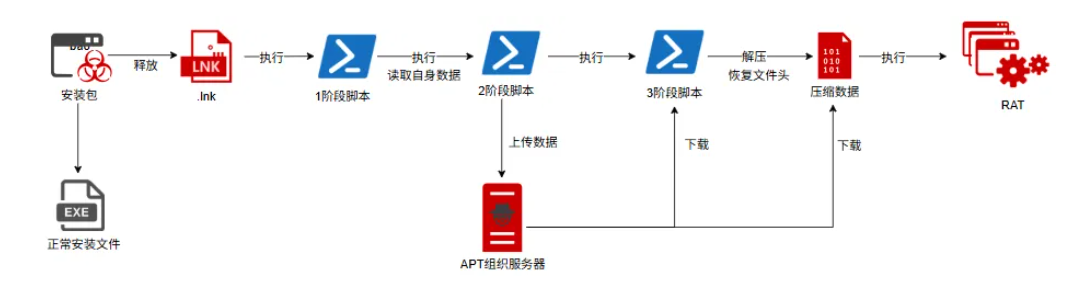
360高级威胁研究院捕获了Kimsuky组织(APT-C-55)针对韩国的最新攻击活动。攻击者通过伪装成游戏安装包OrionQuests-Setup.exe投递恶意LNK文件,LNK从自身偏移读取数据并异或解密还原PowerShell脚本。脚本首先检测42种安全工具进程和虚拟机环境以规避分析,随后收集主机名、操作系统、进程列表等信息回传至C2服务器,并绕过InfinityFree免费主机的JavaScript反机器人验证机制下载后续载荷。第二阶段载荷test.bef_fri将文件头伪装为RTF格式,在内存中修复解压缩后反射加载高度混淆的C#模块化后门,连接107.172.249.140:443,支持插件式扩展和AES加密通信。攻击者通过伪装为“Google Chrome更新”的计划任务实现持久化。报告通过载荷相似性、LNK解密手法和环境检测方式等特征,将活动归属为Kimsuky组织,并指出其工具链正朝着更隐蔽、更灵活的方向持续演进。
攻击行动或事件情报
诈骗分子利用 AI 构建高度逼真的杀毒软件续费钓鱼页面
披露时间:2026年9月16日
相关信息:
Malwarebytes披露诈骗者利用AI生成逼真的杀毒软件续订钓鱼页面。诈骗以短信或消息称订阅已自动续费开始,引导用户点击取消链接,进入冒充Avast的假页面。该页面针对比利时用户,用法语显示已续费129.99欧元、覆盖五台设备等信息,并附绿色对勾和状态徽章,但订阅和扣费均不存在。页面要求填写姓名、邮箱和比利时手机号,不索取密码或卡号,以降低戒心,实际是为后续电话诈骗收集联系方式。代码中留有AI助手写给委托方的法语注释,说明表单尚未连接提交功能,还有未使用的样式和含糊文案,表明页面由AI生成且未完成,可能作为模板出售。文章指出,页面外观专业不再可靠,应直接检查银行账单或通过官方应用核实订阅,警惕仅索要电话号码的取消表单,后续来电才是真正危险,切勿安装远程访问软件。若已填表或安装软件,应断网、卸载、改密码并联系银行。
Beast (GodDamn) 勒索团伙借助 RDP 攻击韩国医疗机构
韩国医疗机构近期遭受基于RDP的Beast(又称GodDamn)勒索软件攻击。攻击者通过RDP登录后,利用驱动器重定向功能(\tsclient\C...)将PCHunter、ProcessHacker等工具传入内网,先禁用安全产品,再执行勒索软件。Beast会检查系统语言和区域,若属独联体国家则直接退出,避免加密。其配置数据以ChaCha20加密存储,包含自复制、注册表持久化、删除卷影、停止数据库与备份服务、结束办公及安全进程、枚举网络共享、加密文件等功能。加密文件扩展名为“.[8位ID-8位ID].goddamn”,排除系统关键文件、可执行文件扩展名及系统目录。勒索信要求12小时内联系,否则泄露数据,并提供邮箱及TOX、Session匿名通讯ID。防御建议包括限制RDP访问和驱动器重定向、监控tsclient异常文件传输、隔离备份、及时隔离受感染系统。
批量扫描 Vite 开发服务器,利用漏洞窃取云凭证
披露时间:2026年9月11日
相关信息:
F5 Labs披露2026年8月针对暴露的Vite开发服务器的大规模扫描活动,利用CVE-2026-39364未认证文件读取漏洞,通过添加?raw等查询参数绕过server.fs.deny限制,读取.env、AWS凭据、Azure令牌、Terraform状态文件及/proc/self/environ等敏感信息。蜜网记录807个会话、约3.2万原始事件,较前三个月基线1732大幅增长。扫描器伪造Googlebot、ClaudeBot等User-Agent并注入X-Forwarded-For,源IP多来自Google Cloud,同时探测多个旧版Vite漏洞及Next.js绕过。目标集中于云凭证和基础设施状态文件,表明攻击者意图快速获取云环境访问权限。建议升级Vite至修复版本、确保开发端口不暴露公网、部署WAF阻断/@fs/路径、严格反向DNS验证爬虫、轮换可能泄露的密钥。
WordPress 插件供应链投毒,Admin Menu Editor Pro 恶意更新包植入 Web 后门
披露时间:2026年9月15日
相关信息:
WordPress插件Admin Menu Editor Pro的维护者网站遭入侵,攻击者上传了包含恶意代码的2.35版本更新,安装后会在受影响网站创建隐藏用户账户和web shell。该恶意版本于2026年9月14日约06:00至13:00 UTC在官网提供下载,至少230个客户在约1500个网站上安装了该更新。开发者发现后删除恶意版本并发布干净版2.36,但攻击者仍可访问网站并再次污染新版本。调查表明攻击者可能拥有服务器root权限,开发者已将网站下线。建议安装过2.35或2.36版本的用户检查是否存在includes/wp-user-consent.php文件、新建的/wp-content/object-cache/目录、wp_users表中以wp_开头的隐藏用户以及wp_options表中wp_ocache*选项。最可靠的修复方法是从9月14日前的安全备份恢复,否则需删除插件、相关目录和数据库条目。2.34版本和免费版未受影响。
银狐云端“生死簿”:从“无条件返回”到“黑名单”机制
披露时间:2026年9月14日
相关信息:
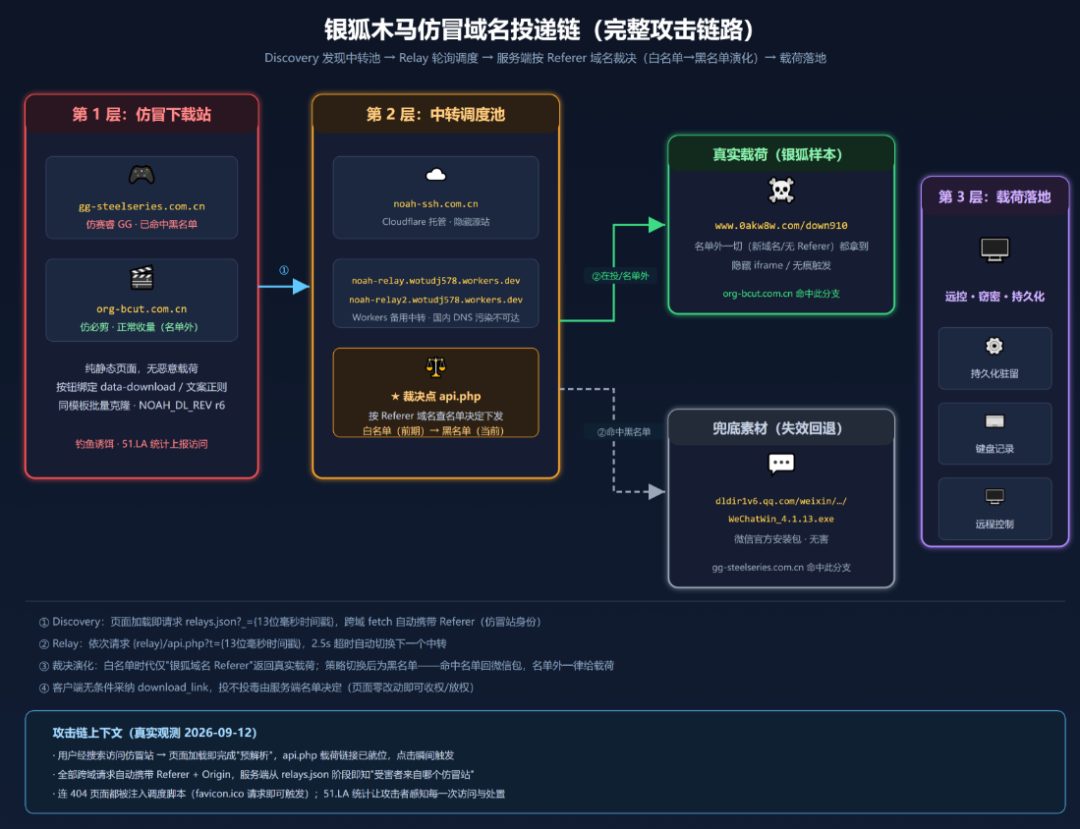
360威胁情报中心持续追踪银狐木马仿冒软件下载站,梳理其投递与对抗演化的四个阶段。早期服务端不校验来源,访问中转节点即可获取恶意样本地址;随后引入白名单机制,仅当请求头Referer指向在投仿冒域名时才下发真实载荷,研究者据此批量构造Referer探测,识别出新投放的仿冒域名,但探测行为疑被感知。2026年9月12日复测确认策略已切换为云端黑名单:名单内域名返回微信官方安装包等无害素材,名单外域名乃至无Referer请求均返回真实载荷。旧识别方法失效,但新信号出现,即返回微信包的域名即为已失效或被处置的仿冒域名。研究人员还还原了三层动态容灾架构、客户端无条件采纳下载链接、隐藏触发下载及域名生命周期状态机,并建议封禁相关域名、排查终端localStorage中的noah_relay_pool键、监控无Referer的可执行文件下载。
恶意代码情报
Atomic macOS(AMOS)窃取木马攻击活动分析
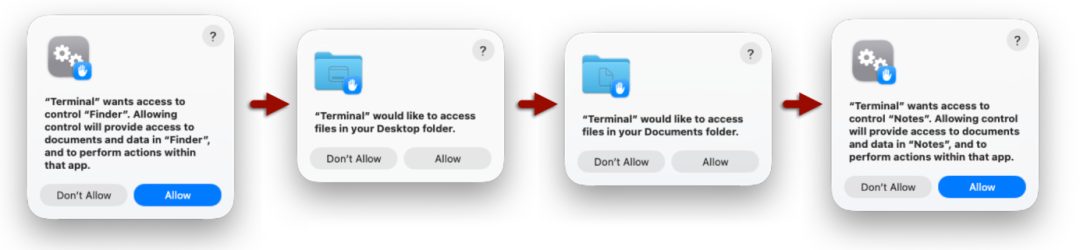
Unit42 分析2026年8月5日实验室中Atomic macOS窃密木马AMOS的感染活动。AMOS自2024年起在Telegram推广,常通过ClickFix、恶意广告和破解软件传播。本次攻击者通过伪装成macOS toolkit安装指南的网站,诱导用户将命令粘贴到终端,下载Zsh脚本,经Base64和GZIP解码后获取Mach-O安装程序,在/tmp/helper释放,并利用伪装成Apple账户和元数据服务的目录及plist实现持久化。感染期间索取用户密码及Finder、桌面、文档、Notes权限,收集浏览器、加密货币钱包、Telegram等数据,压缩为out.zip,向C2 161.35.146.120发送HTTP POST上报各阶段。与7月底感染对比,域名、IP、文件名和哈希频繁变化,显示该恶意软件仍在活跃开发,指标快速更迭,但整体行为模式保持一致。
GhostCode 钓鱼套件:滥用 OAuth 设备代码流程窃取微软账号权限
披露时间:2026年9月15日
情报来源:https://www.esentire.com/blog/ghostcode-dissecting-a-novel-device-code-phishing-kit
相关信息:
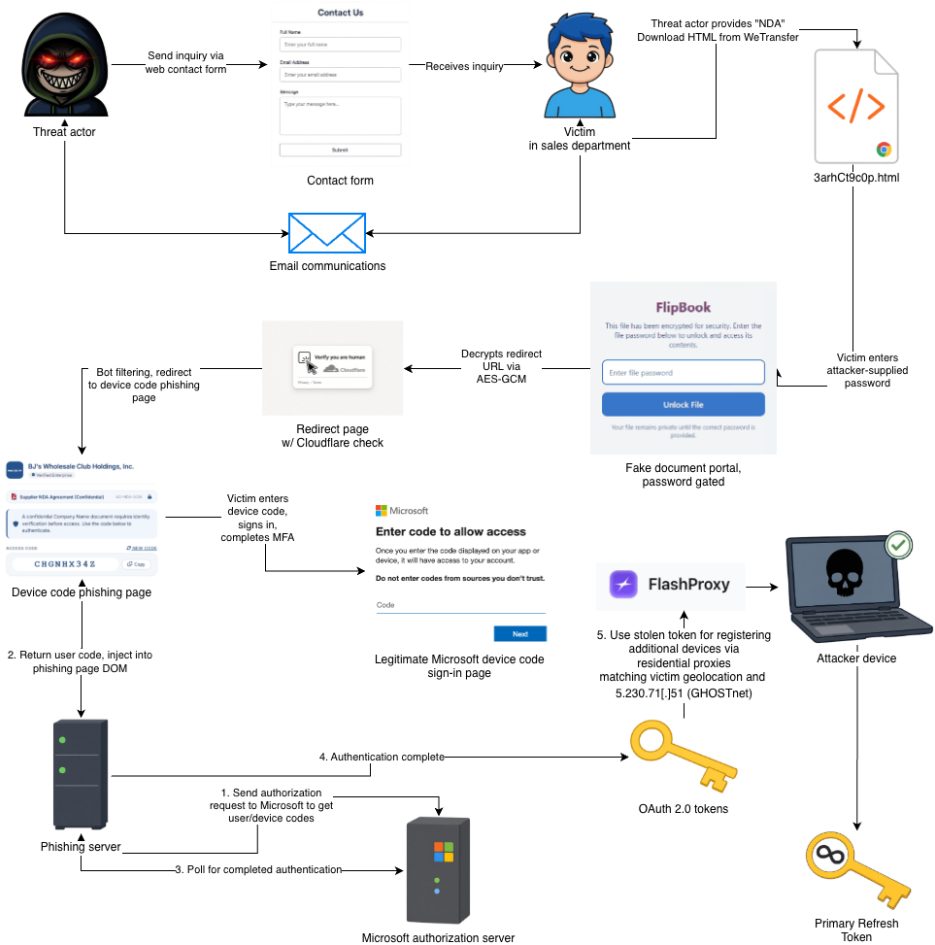
eSentire TRU于2026年8月发现新型设备代码钓鱼工具包GhostCode,攻击者通过Web联系表单冒充采购人员,以NDA为诱饵发送WeTransfer链接,内含密码保护的HTML文件。该文件采用三层规避:垃圾字符填充、字符级HTML注释注入、AES-256-GCM加密重定向URL,密钥由硬编码盐和攻击者密码经PBKDF2-HMAC-SHA256客户端派生。受害者通过机器人过滤、Cloudflare Turnstile和地理匹配后,被诱导在微软合法页面输入攻击者提供的用户代码并完成MFA。攻击者随后利用窃取的令牌在78秒内注册三台设备、获取主刷新令牌并访问Microsoft Graph,期间通过FlashProxy轮换英国住宅代理以匹配受害者地理位置。MFA无法防御此类攻击,因令牌已携带MFA声明。建议通过条件访问阻止设备代码流、监控设备注册服务异常活动,并使用KQL查询关联deviceCode认证与python-requests用户代理。
Lemmings 框架:支撑主动影响行动的俄罗斯规模化虚拟身份供给管理系统
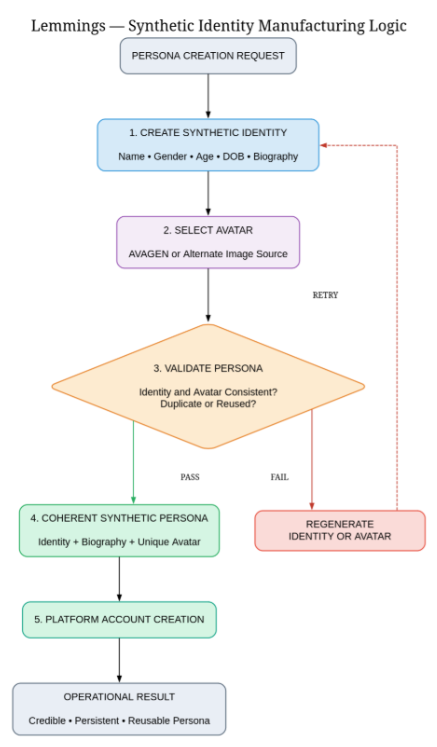
DomainTools披露2025年10月暗网论坛泄露的俄罗斯项目Lemmings。该程序由圣彼得堡Okenit公司开发,距互联网研究机构仅约11英里。Okenit向军方提供AI、信息安全、关键基础设施和OSINT服务,持有国家机密、密码学和军事设备许可证。Lemmings是一个Python编写的模块化合成身份供应与认证访问框架,用于自动化生成、验证、维护和移交在线账户,是更大生态系统中的身份与访问层,配合SOI和SOS实现隐蔽路由与任务收集管理。其功能涵盖合成身份生成、头像匹配、租用电话号码与SMS验证、邮箱管理、代理分配、CAPTCHA破解及浏览器自动化,可完整管理账户生命周期,包括创建、验证、会话持久化和健康检查,并支持Telegram和LinkedIn等平台的账户用于收集和社工。代码中引用的VK和Reddit测试账户至今仍可访问,证实其曾针对真实服务测试。该框架与Project Lakhta、IRA、Doppelganger等俄罗斯影响架构功能重叠,被视为俄罗斯主动措施活动的下一代 troll farming 基础设施。
The banana stand:利用 MQTT 在亚洲地区代理交易与管控主机感染节点
披露时间:2026年9月15日
相关信息:
Black Lotus Labs披露新型恶意软件家族BambooToken,其利用MQTT协议隐蔽控制Windows和Linux系统。该活动至少自2023年2月持续至2026年7月,网络遥测显示至少四台后端服务器被感染,涉及移动应用、法律与金融服务、智能手表软件公司、酒店及一个GitLab实例。Windows代理通过Tendyron OnKey程序侧加载,该程序依靠USB驱动器中的加密材料验证系统访问,此类产品在中国银行和政府网络中较为流行。攻击者域名使用Cloudflare代理,一个2025年相关域名近期进入Cloudflare Radar前50万,旧域名在2024年行动高峰时进入前100万,表明该活动集群感染范围广泛。研究认为其背后是技术娴熟的行为体,采用隐蔽基础设施和侧加载技术,在亚洲和南美 targeted 环境中收集数据。
漏洞情报
思科 FMC 管理平台高危漏洞被在野利用,攻击者可获取系统最高权限
Cisco Talos披露Cisco Secure防火墙管理中心两个漏洞正被在野利用:CVE-2026-20079为认证绕过,CVSS评分10.0,可未认证获取root权限;CVE-2026-20316允许低权限账户登录,常与其他漏洞组合提权。Talos识别出三个后利用活动集群。UAT-12197利用CVE-2026-20079部署JSP webshell和JAR命令执行器,查询数据库窃取用户认证数据。UAT-11823为与Sandworm重叠的APT,通过两个漏洞更新license.tmp文件建立Netcat反向shell,导出受管设备配置,并下载模块化ELF植入物Cyclops Blink,具备持久化、DNS over HTTPS解析、文件管理、凭证窃取、网络扫描和数据包嗅探能力。UAT-11988为Qilin勒索软件操作者,利用静态凭证登录,滥用package_info.pl以root权限执行恶意license.tmp,进行广泛侦察和凭据窃取,建立SOCKS代理与反向SSH隧道转发LDAP、Kerberos、SMB、WinRM端口,部署AV杀手及Qilin勒索软件。
微软发布紧急Windows更新以修复RDS故障
披露时间:2026年9月14日
相关信息:
微软于2026年9月14日发布紧急带外更新,修复9月安全更新引发的远程桌面服务故障、Hyper-V及USB音频问题。受影响系统安装9月更新后,RDS变得不稳定,导致RDP连接和登录失败,服务器无响应,MMC、RDS授权诊断器、文件资源管理器和Windows更新页面也可能停止响应。微软为Windows 10 21H2/22H2、Windows 11 24H2/25H2、Windows 11 26H1以及Windows Server 2019/2022/2025发布多个KB补丁。其中Windows Server更新专门解决KB5122871和KB5122882引入的RDS故障。Windows 11带外更新还修复Hyper-V通过Plan9与Linux虚拟机共享文件夹失败,以及USB Audio Class 1.0设备在多声道模式下无法工作的问题。但微软表示尚未解决全部USB音频问题,部分设备仍可能出现无法启动、无音频输出、音量控件无响应或设备管理器报Code 10错误。此前管理员可通过卸载9月更新恢复RDS功能,但会失去安全修复。更新可通过Windows Update、Microsoft Update Catalog和WSUS等渠道获取。
点击阅读原文至ALPHA 9.3
即刻助力威胁研判