测试浏览器安全性:如果能打开这个网站,就很糟糕
原创 青小蛙 2026-10-23 17:42 四川
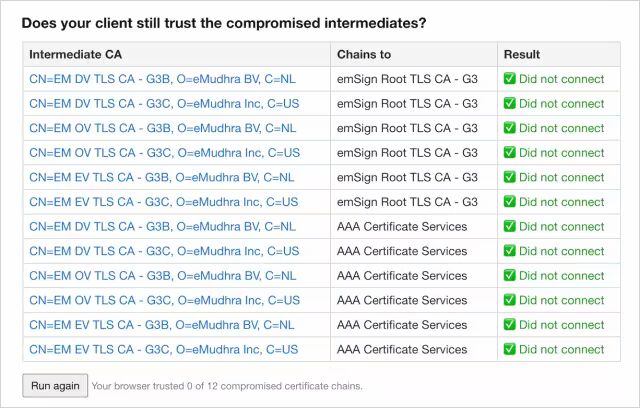
现在,测试一下你的浏览器• https://dv-g3b-emudhra.we-have-a-problem
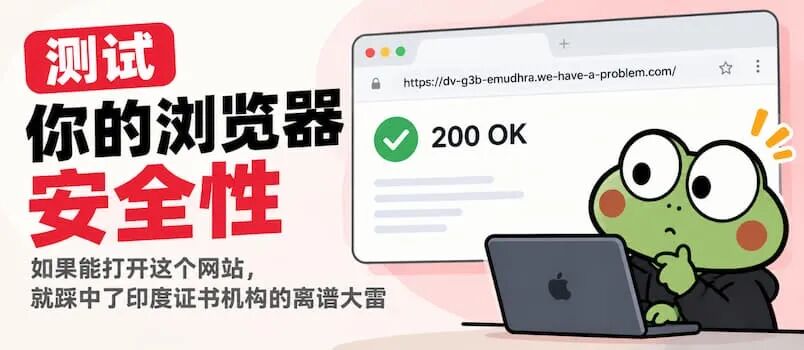
现在,测试一下你的浏览器
如果能打开这个网址,就证明你的浏览器中了印度证书机构的离谱大雷。
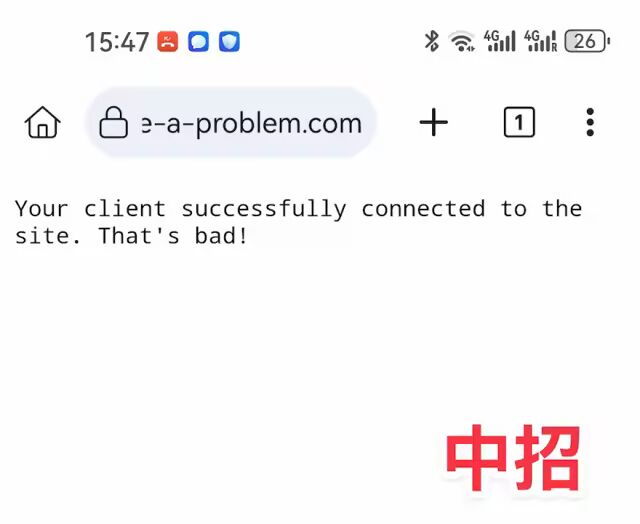
如果打不开,你的浏览器安全,已更新!
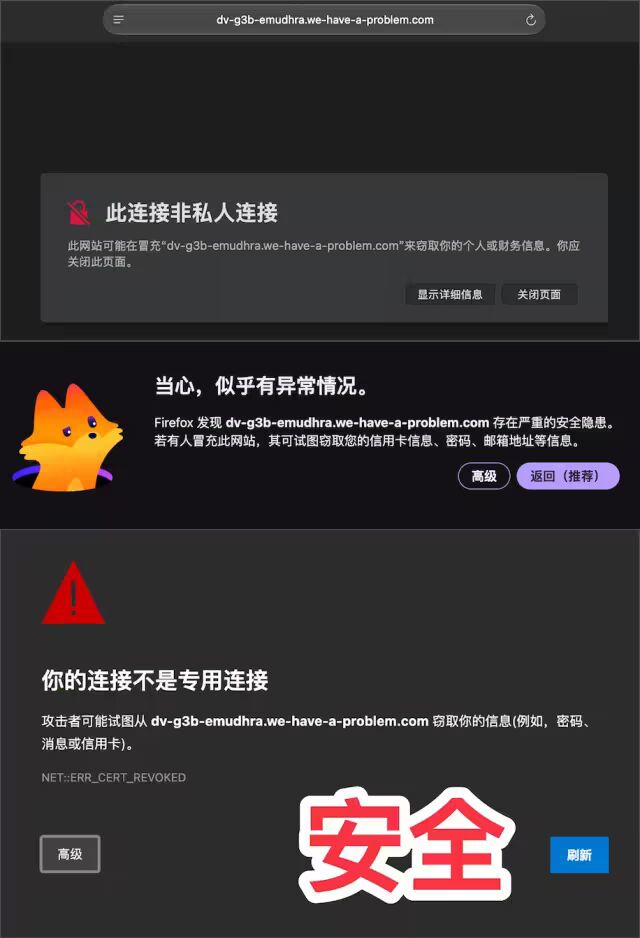
它可以检测你的浏览器是否能连接这些被吊销的证书,全 OK 就是安全的,有一项都不行。
证书被泄漏会怎么样?
已经有例子了。
10 月 20 日,一位开发者发布了 yandex mini 2 adventures,利用泄漏的 CA 私钥,成功拿到了俄罗斯 Yandex Station Mini 2 智能音箱的 Root 权限。
怎么做到的?
原来,这台智能音箱会连接 Yandex 的服务器,获取云端配置。而开发者发现,云端配置中居然可以开启 ADB 调试功能。
那就好办了,只需要让音箱相信自己就是 Yandex 官方服务器。
大致过程:
1. 重定向连接:在自己控制的网络中,让音箱连接自己的服务器,比如通过 DNS 劫持。原文没有展开这一步的具体网络设置。
2. 伪造 HTTPS 证书:利用泄漏的 CA 私钥,为 Yandex 域名签发证书,让音箱通过 HTTPS 验证。
3. 下发配置:冒充官方服务器,将 adbd 配置中的 remoteActivation 和 network 设置为 true,开启网络 ADB。
4. 连接音箱:重启设备,通过 ADB 连接并进入 shell,执行 whoami。
返回结果:root
好家伙,直接拿到了 Root 权限。
哪些设备会受影响?
有个容易误会的地方:这批出问题的中间 CA 证书是 2025 年才签发的,但更早生产的设备同样可能受到影响。
因为设备通常预装的是根证书。只要它信任能连到这些中间 CA 的根证书,而且证书链符合校验要求,就可能接受它们签发的网站证书。
比如一台 2018 年生产的智能电视,即使从未更新过系统,也可能通过交叉签名等证书链,信任攻击者提供的证书。
当然,还要满足几个条件:设备没有封禁问题证书、没有通过有效的吊销检查拦截它,而且攻击者能够劫持它的网络连接。证书固定等额外校验也可能挡住这种冒充。
所以,老旧智能音箱、电视、摄像头、路由器,甚至一些长期不更新的联网设备,都值得关注。
后续:eMudhra 选择退出市场
在发生了离谱的证书事件之后,证书签发机构 eMudhra 的根证书遭浏览器移出信任列表。
今天,eMudhra 最终选择退出市场。
eMudhra Limited 是一家印度公钥基础设施公司,成立于 2008 年,总部位于班加罗尔。该公司获得印度证书颁发机构控制局 (CCA) 的许可,可在印度颁发数字签名证书,是印度领先的证书颁发机构之一,并于 2022 年上市。它成为唯一一家获得主流网络浏览器信任的印度根证书颁发机构。截至 2026 年,该公司已颁发超过 6000 万份数字证书。
到底发生了什么?
这是青小蛙使用 OpenSSL 随机生成的一份 P-384 私钥,与印度 eMudhra 此次出问题的私钥采用相同的椭圆曲线算法:
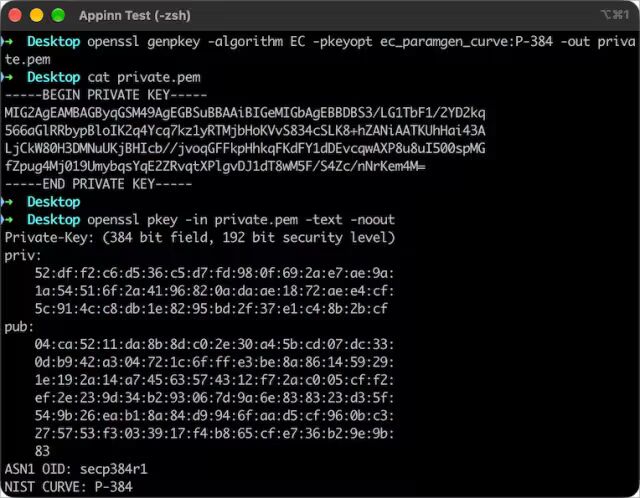
其中 priv: 后面的 48 字节十六进制数字,就是私钥真正的秘密数字。
正常情况下(如上图),这个数字非常庞大,几乎无法通过暴力猜测找到。
然而,印度 eMudhra 的其中一份私钥,是这样的:
priv:
    00:00:00:00:00:00:00:00:00:00:00:00:00:00:00:00:
    00:00:00:00:00:00:00:00:00:00:00:00:00:00:00:00:
    00:00:00:00:00:00:00:00:00:00:00:00:00:00:00:04
但是这个是怎么知道的呢?是猜出来的 😂
研究人员从 1 开始暴力枚举,每猜一个数字,就用它计算出对应的公钥,再与证书中公开的公钥进行比较。结果只猜到了 4,两者就完全一致,成功破解了私钥。
至此,私钥泄漏。
本文转载自微信公众号「小众软件」,查看原文。版权归原作者所有,如有侵权请联系删除。