微软身份验证器 Authenticator 曝高危漏洞:恶意 App 无需权限就能窃取账户令牌
原创 青小蛙 2026-10-27 19:21 四川
微软的身份验证工具 Microsoft Authenticator 被发现存在一个高危漏洞(CVE-2026
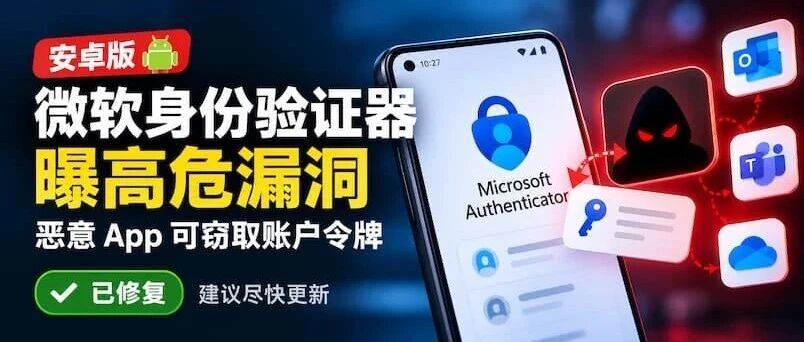
微软的身份验证工具 Microsoft Authenticator 被发现存在一个高危漏洞(CVE-2026-80097),CVSS 评分为 8.6 分。
攻击者只需要诱导用户安装一个恶意安卓应用,即使这个 App 没有申请任何系统权限,也可能窃取用户已经登录的微软账户令牌。
感谢小熊猫在安全情报下的分享。
10 月 23 日,安全研究机构 Enclave 公开了一项名为 AuthMask 的攻击研究,揭示了安卓版 Microsoft Authenticator 身份验证器的一个高危漏洞,该漏洞早在 2026 年 9 月 8 日就已由微软公开并修复,CVSS 评分为 8.6 分。
恶意 App 无需权限,就能骗取账户令牌
正常情况下,Microsoft Authenticator 负责保护用户的微软账户,包括登录验证和身份认证。
但研究人员发现,恶意 App 可以冒充 Microsoft Teams 等微软官方应用,欺骗 Authenticator 向其提供账户访问令牌。
整个过程大致是:
1. 用户安装了一个恶意 Android App。
2. 恶意 App 冒充微软官方应用。
3. Authenticator 错误地向它提供账户令牌。
4. 攻击者利用令牌访问 Outlook 邮件、OneDrive 文件等服务。
整个攻击过程中,恶意 App 不需要申请任何敏感系统权限。 在研究人员演示的条件下,获取令牌时也不需要用户再次确认。
不过,攻击有一个重要前提:用户需要先安装恶意 App。 仅仅使用 Microsoft Authenticator,并不会自动导致账户被盗。
微软已修复该漏洞,安卓用户建议更新
该漏洞影响 Android 版 Microsoft Authenticator,微软已在 6.2606.4246 版本中修复。
iOS 版 Microsoft Authenticator 不受影响。
青小蛙经常使用 Microsoft Authenticator 登录微软账号一直无法输入任何密码,非常方便 😭
另外,青小蛙再三确认,就是恶意应用给 Authenticator 说:我是 Teams,然后就好了...
本文转载自微信公众号「小众软件」,查看原文。版权归原作者所有,如有侵权请联系删除。