如何确保群晖安全?除了立即升级 DSM,还需要升级套件套件到最新版本
原创 青小蛙 2026-10-30 17:44 四川
特别提醒
除了更新 DSM 系统以外,还需要更新套件到最新版本。
恶意攻击者正利用 2024 年 12 月已完成修复的安全弱点(群晖安全公告:Synology-SA-24:20),攻击仍运行旧 DSM 版本的设备,受影响的设备可能面临遭遇数据加密与勒索的风险。
攻击者疑似利用了 CVE-2024-10441 漏洞(9.8分):Synology BeeStation OS (BSM) 1.1-65374 之前的版本和 Synology DiskStation Manager (DSM) 7.2-64570-4、7.2.1-69057-6 和 7.2.2-72806-1 之前的版本中,系统插件守护程序的输出编码或转义不当,使得远程攻击者能够通过未指定的向量执行任意代码。
该漏洞已修复。
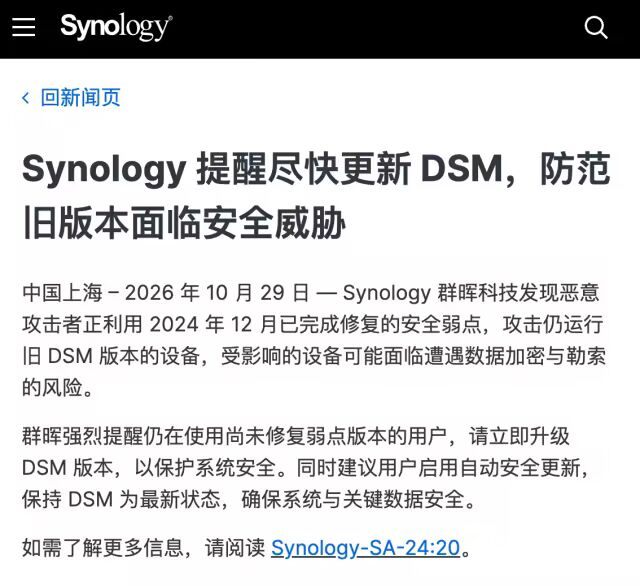
Synology-SA-24:20 DSM (PWN2OWN 2024)
该报告发布时间:2024年11月5日 15:15:05 UTC+8,最后更新时间:2025年3月28日 09:15:30 UTC+8。严重程度为危急,状态为已解决
在该安全漏洞中:
• ZDI-CAN-25403 中报告的漏洞允许远程攻击者执行任意代码。
• ZDI-CAN-25613 中报告的漏洞允许远程攻击者读取特定文件。
• ZDI-CAN-25617 中报告的漏洞允许相邻的中间人攻击者写入特定文件。
解决方案:更新 DSM 系统。
截至 2026 年 10 月 30 日,群晖 DSM 各版本分支的最新版本更新如下:
DSM 分支 | 最新已知版本 |
|---|---|
DSM 7.4 | 7.4.1-90080 Update 1 |
DSM 7.3 | 7.3.2-86009 Update 5 |
DSM 7.2.2 | 7.2.2-72806 Update 10 |
DSM 7.2.1 | 7.2.1-69057 Update 13 |
DSM 7.2 | 7.2-64570 Update 4 |
DSM 7.1 | 7.1.1-42962 Update 9 |
DSM 6.2 | 6.2.4-25556 Update 8 |
注意,不同硬件可能会停留在不同的版本,然后不再更新系统大版本号,但会持续更新后面这个 Update 的。
如何升级 DSM
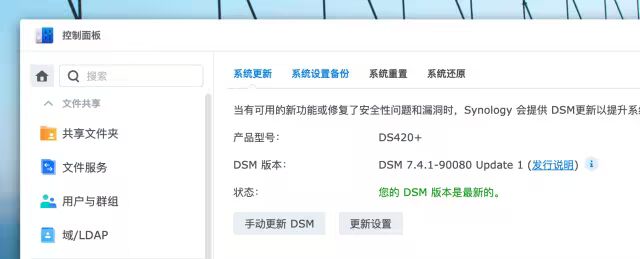
进入群晖后台界面,打开控制面板,进入更新界面,多等一会,能看到新版本就去更新:
如果不放心,请前往群晖官网下载中心,选择你的 NAS 型号,然后对照系统版本,确认更新到最新版本:
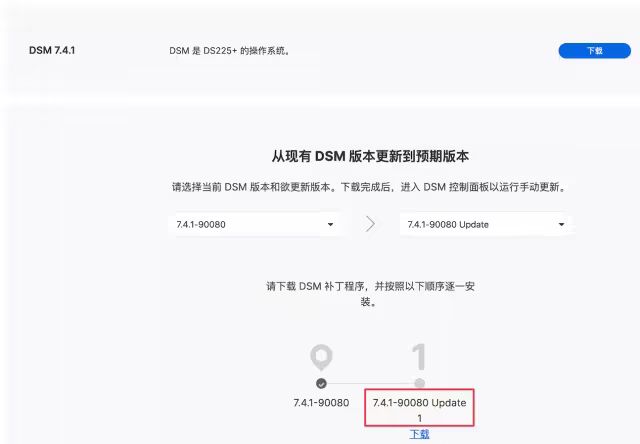
青小蛙也翻了一下全球互联网用户的情况,的确有越来越多的受害者出现,讨论逐渐变成这三个方向:
为什么 NAS 已经有安全补丁,用户仍然遭到攻击?
为什么部分用户认为自己的 DSM 已经是最新版,实际上却任然缺少补丁?
群晖的更新机制、互联网暴露方式和备份策略是否需要重新审视?
有一个重要原因:群晖 DSM 控制面板显示「已是最新版本」,不一定就是官网提供的最新版本。
群晖采用分阶段推送和智能更新机制,因此可能出现漏网之鱼,你的确被忽略了,或者还没到你😂
另外,还有一个问题是套件更新,很多时候,套件中心只显示一个更新小红点,虽然有系统级通知,但用户不一定看到。而套件中心还有暂停更新这个选项:
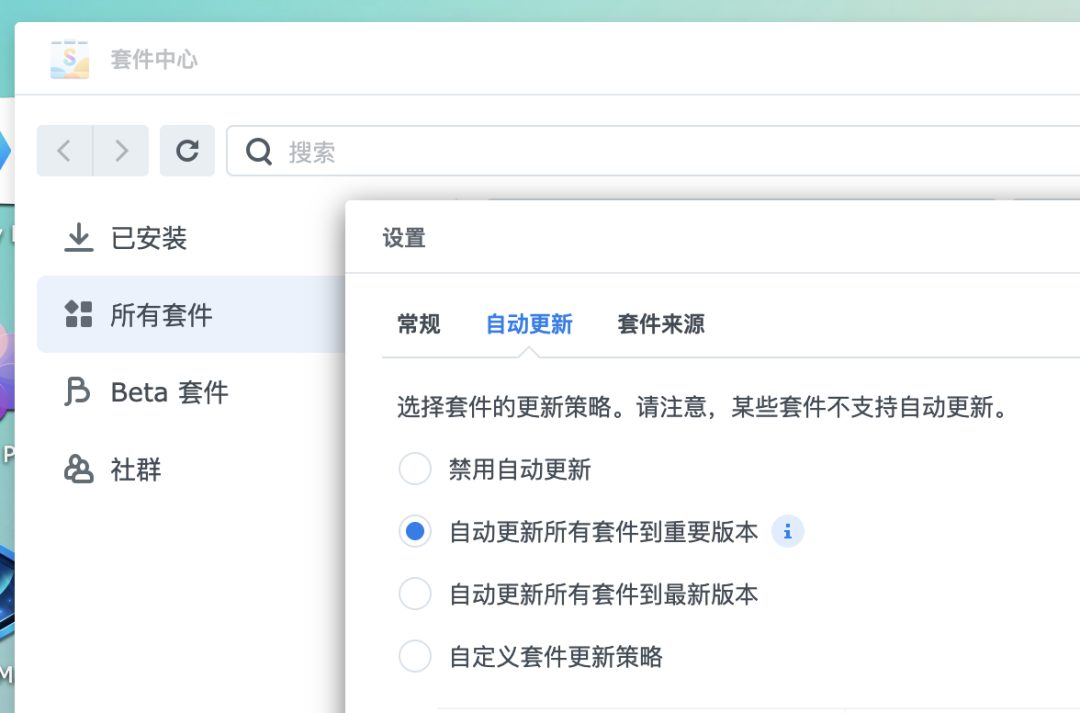
所以,完全没办法确认到底挂在哪个节点...
本文转载自微信公众号「小众软件」,查看原文。版权归原作者所有,如有侵权请联系删除。