OpenSSH爆10年老漏洞一个超长密码攻破 SSH
青小蛙 2026-11-06 09:03 四川
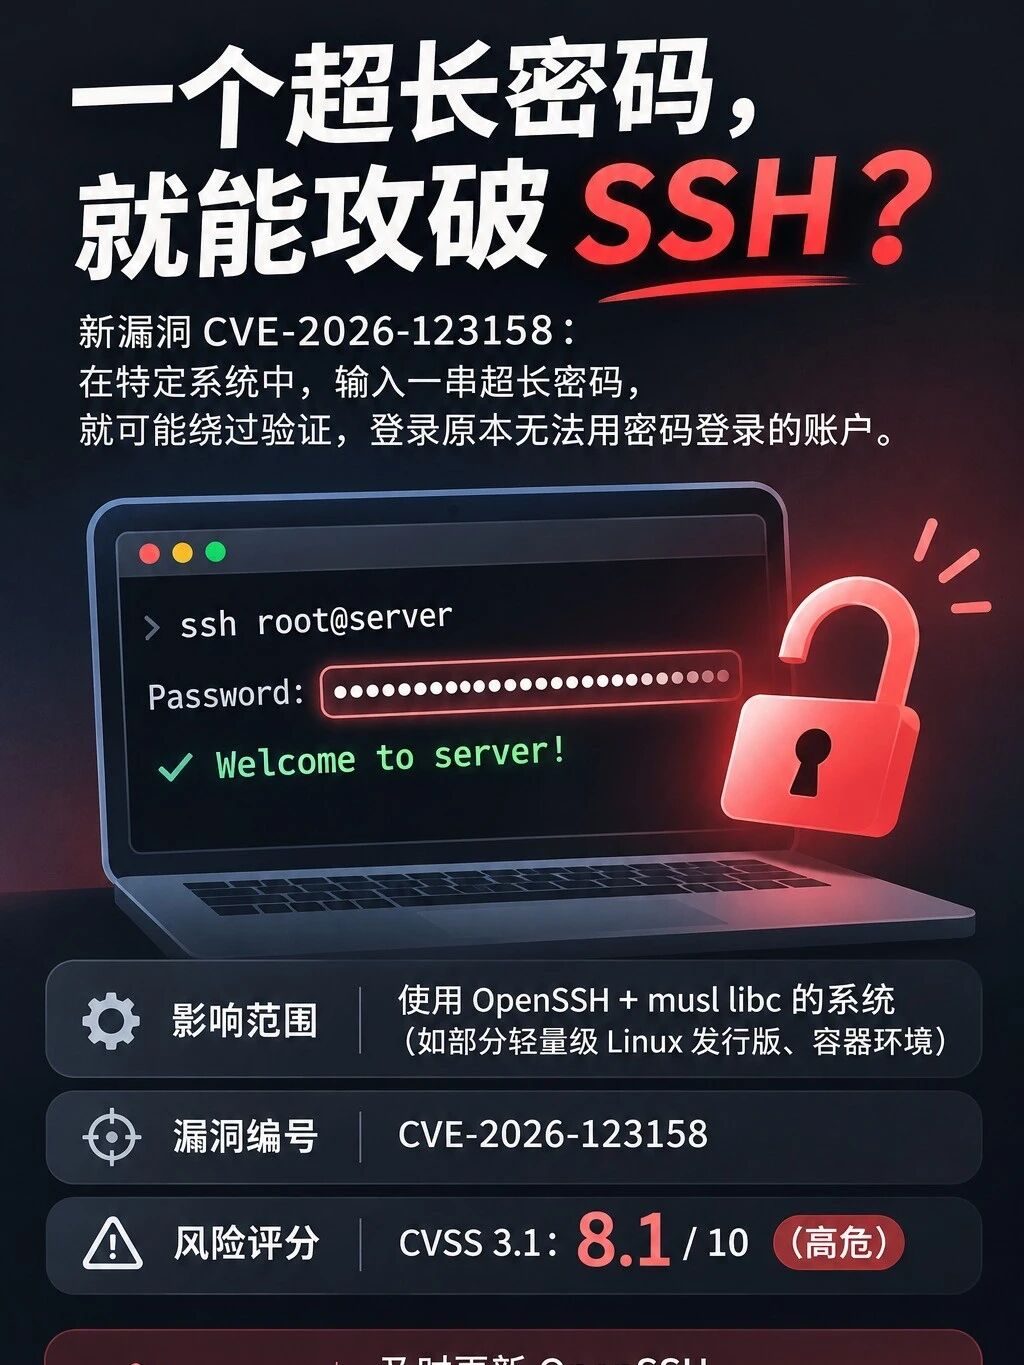
11 月 5 日,OpenSSH 紧急发布 10.6p2,修复了这个被研究人员命名为 sshole 的严重漏洞(CVE-2026-123158),评分 8.1 分(高危)。
在满足特定条件的服务器上,攻击者无需知道密码,也不需要 SSH 私钥,就可能成功登录系统,甚至获得 root 权限。
这次主要影响 Alpine Linux 等使用 musl libc 的系统,常规 Ubuntu、Debian 服务器不受影响。
本文转载自微信公众号「小众软件」,查看原文。版权归原作者所有,如有侵权请联系删除。