AI 漏洞利用能力越过拐点,安全防护产品即将迎来一波强劲需求
四楼南侧东 2026-11-15 22:28 北京
前沿模型的漏洞利用能力已跨过重要门槛,能力扩散将继续压缩攻击准备时间,企业生产环境的修补却难以同步提速。PHP2Shell 展示了基础设施防护的价值。短期内,修补时间差将推动防护需求增长,产品必须加快规则生成、验证与部署。
前两天 OpenAI 展示新一代 Cyber 模型在ExploitGym的超高成功率,让我对一个判断更加确信:AI 带来的攻击能力提升,会在短期内拉动一轮防护需求。原因很直接,漏洞发现与利用正在快速提速,企业把补丁部署到生产环境的速度却很难跟上。PHP2Shell 披露数周后仍然存在的大量未修补系统,已经把这个矛盾摆在了面前。
AI 的漏洞发现已经爆发,利用能力已过拐点
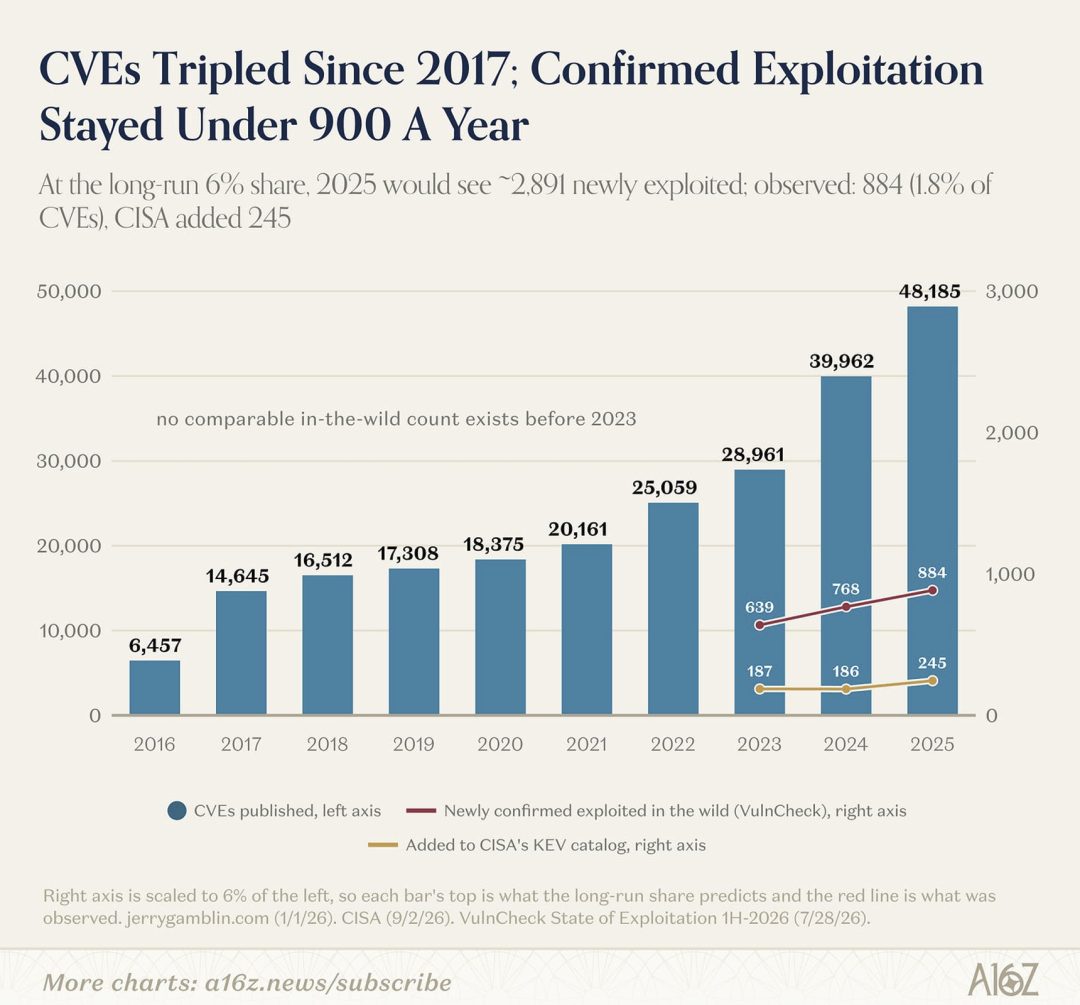
漏洞发现能力的变化已经十分明显。Google 威胁情报团队统计,2026 年月度漏洞披露量从 1 月的 5,045 个增至 8 月的 10,740 个。下图汇总的历史数据中,2025 年 CVE 披露量已经超过 2017 年的三倍,而 VulnCheck 当年首次记录利用证据的漏洞为 884 个。发现漏洞与开发出稳定利用之间,长期存在一道能力门槛。AI 对这道门槛的突破,会让更多存量漏洞转化为现实攻击。
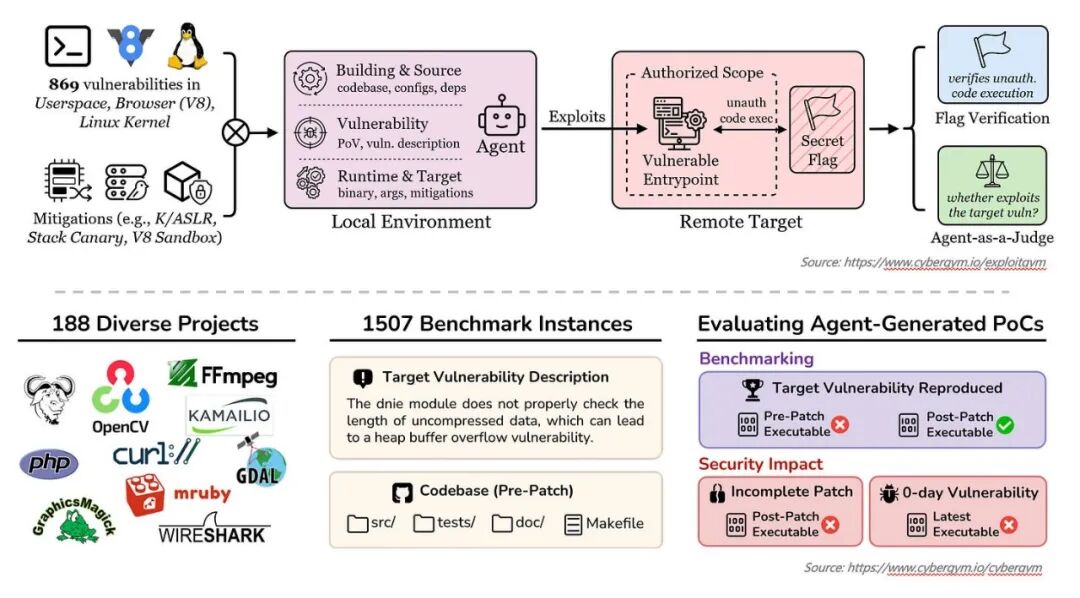
CyberGym 和 ExploitGym 的任务区别,可以帮助理解这道门槛。CyberGym 给出漏洞描述和未修补的代码,要求 Agent 生成能够复现漏洞的输入。ExploitGym 则在提供漏洞触发输入、源代码和目标环境的基础上,要求 Agent 进一步做出有效利用,取得未授权代码执行能力,并验证利用命中了目标漏洞。从让程序崩溃,到稳定取得执行权限,中间还有相当复杂的分析和工程工作。
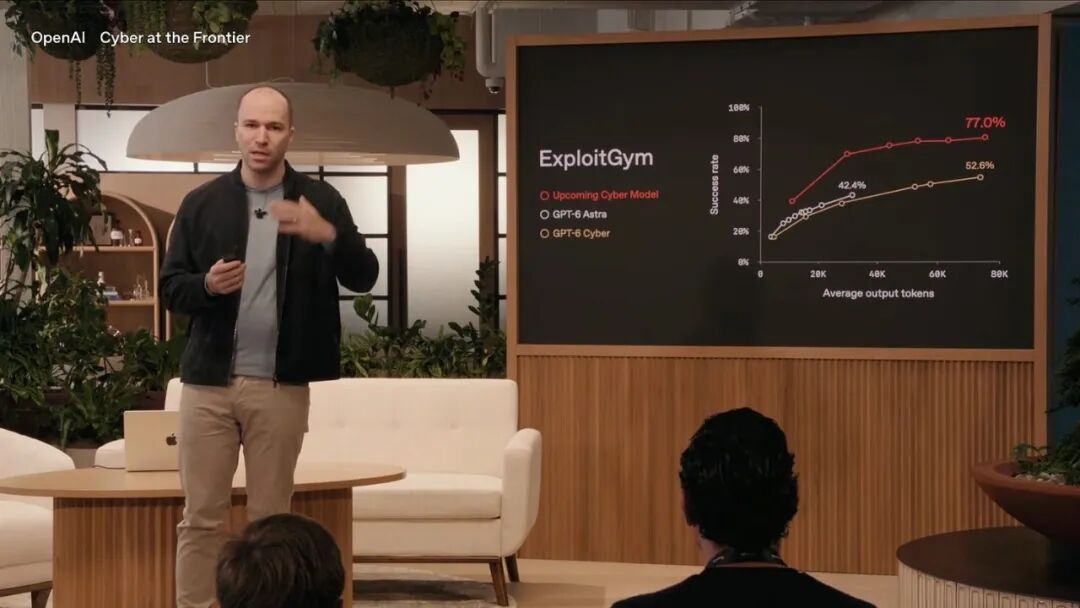
在我看来,接下来的关键变化是能力扩散。最强的模型尚未广泛开放,但开源框架已经在降低使用现有能力的工程门槛。随着模型能力增强、调用成本下降,以及工具和 Harness 持续成熟,更多攻击者就能以更低成本复制和并行运行这些流程。防守方承受的压力,将同时来自攻击能力的提升和使用这些能力的人越来越多。
生产环境的补丁部署没有获得同等加速
PHP2Shell 是一个直接的例子。修复版本于 10 月 21 日发布,到了 11 月 15 日的 Censys 观察快照,仍有约 2,698 万个 PHP 服务报告受影响版本。受支持分支已经完成了大量更新,存量系统的修补仍然留有很长的尾巴。
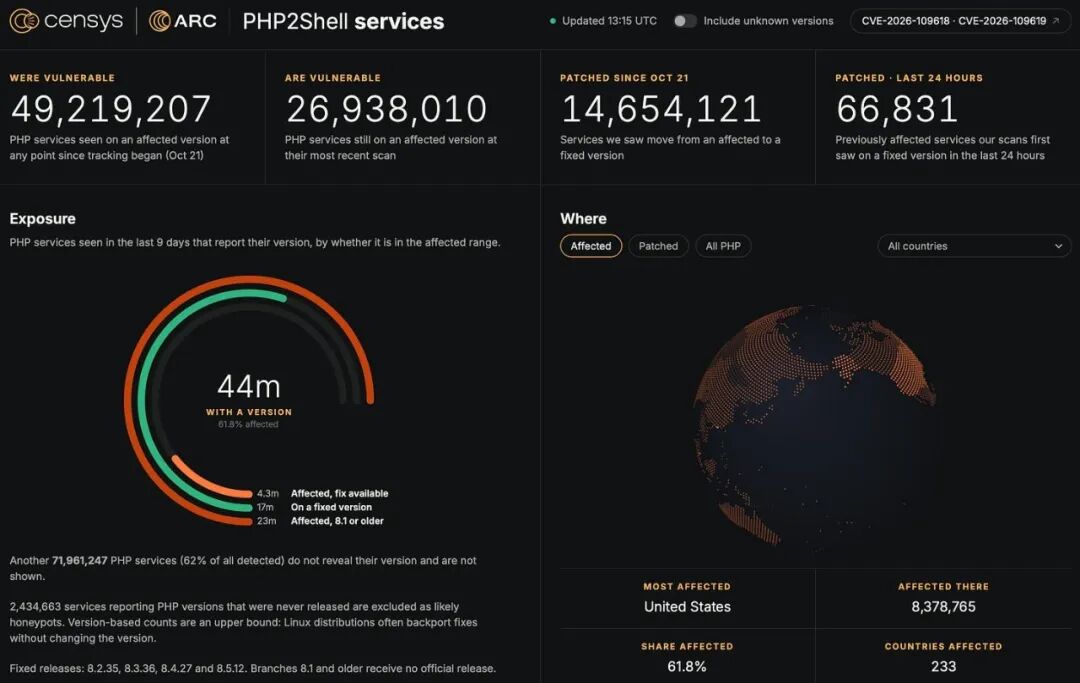
这也是攻防两端一个重要的不对称:攻击者可以不断尝试,失败后再来一次;企业更新生产系统,要承担业务中断和兼容性问题的责任。模型能力可以很快迭代,生产系统的变更流程却没有那么容易压缩。
基础设施厂商在边缘缓和了 PHP2Shell 的冲击
从目前公开披露的情况看,PHP2Shell 尚未演变成最初担心的全网性灾难。我倾向于认为,一个重要原因是 AWS、Azure 和 Cloudflare 等基础设施厂商,已经在业务系统完成修补之前提供了防护。
Cloudflare 在公开披露前就上线了 WAF 防护,并自动覆盖使用其 WAF 的免费和付费用户。AWS 提前参与协调响应,将相关规则纳入 PHP 托管规则组,在已采用默认版本规则组的环境中生效。Azure 也提供了请求与响应侧的缓解措施,其中部分规则需要客户启用和配置。
这些厂商掌握已有的流量入口,可以集中部署并持续调整防护,阻断或干扰已知利用路径,为业务系统修补争取时间。
修补时间差将推动一轮强劲的防护需求
接下来一段时间,漏洞利用能力的扩散会继续压缩攻击准备时间,企业生产修补的提速则相对有限。新漏洞不断进入队列,旧系统仍在等待更新,防守方需要覆盖的风险窗口会持续累积。攻击自动化程度越高,这些窗口承受的压力就越大。
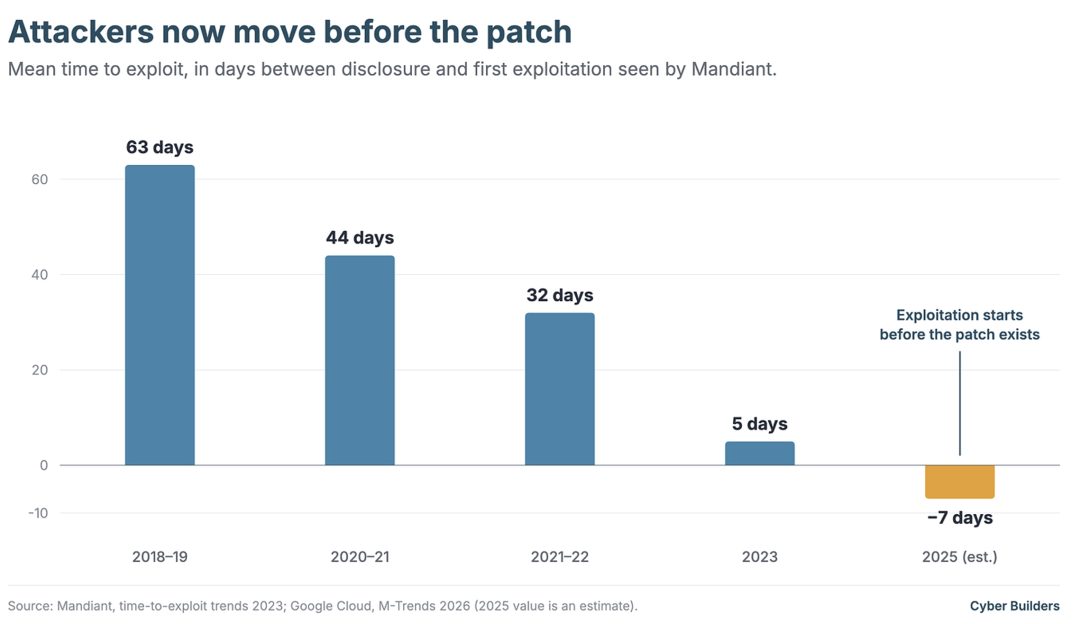
Mandiant 观察样本中的平均利用时间,已经从 2018—2019 年的 63 天,缩短到 2025 年估计的 -7 天。一些攻击会在补丁发布前启动。PHP2Shell 的利用尝试也早于公开披露四天出现,过去留给企业等待更新的缓冲正在消失。
防护产品必须把规则交付做成代码流水线
需求增加,也会改变产品竞争的标准。模型可以快速开发利用,防护厂商却仍然依赖人工研判、制作升级包,再由客户逐台下载安装,这样的交付方式会越来越吃力。厂商需要关注从确认威胁到客户实际获得保护的总耗时,规则研发完成只走完了其中一段。
放到国内,交付条件还要复杂一些。对于仍以本地部署为主的政企客户,厂商通常不掌握 Cloudflare 那样统一的流量入口,设备、版本和策略分散在不同环境中,很难通过一个厂商可管理的平台,在小时级完成大范围的规则部署。
因此,本地部署的产品同样需要建立流水线,而且要把这件事做得更扎实。Detection as Code 应当成为基础能力:规则进入版本管理,用攻击样本和正常业务流量做自动测试,再通过分批发布、效果观测和快速回退持续进入生产。对于防护产品,这套机制必须覆盖阻断策略的验证与部署,不能停留在仅仅生成告警规则。
客户侧部署会增加适配和授权管理的复杂度,但这些工作可以提前完成。厂商需要与客户约定自动更新的范围、策略例外和回退条件,让规则在授权范围内自动下发、验证和生效,减少每次突发漏洞都重新组织一次人工升级的成本。AI 可以帮助生成和改写规则,也应参与测试与回归,最终与客户侧的执行机制连起来。
云产品可以利用集中管理的优势,本地产品则要把分散环境中的交付链条打通。部署位置不同,目标是一致的:把新形成的防护能力,尽快变成客户环境中已经生效的保护。
写在最后
前沿模型已经跨过漏洞利用的重要门槛,接下来,这些能力会随着模型、工具和 Harness 的成熟继续扩散。企业生产修补仍然受工程与组织流程约束,两者之间的时间差,将转化为持续的防护压力和新的产品需求。基础设施厂商已经展示了保护先于补丁到位的价值,这种响应速度需要成为更多防护产品的日常能力。
攻击已经按机器的速度迭代,防护就不能再按人工升级的节奏交付。
本文转载自微信公众号「表图」,查看原文。版权归原作者所有,如有侵权请联系删除。