Nginx 爆严重漏洞HTTP/2可能被远程执行代码
青小蛙 2026-11-19 10:56 四川
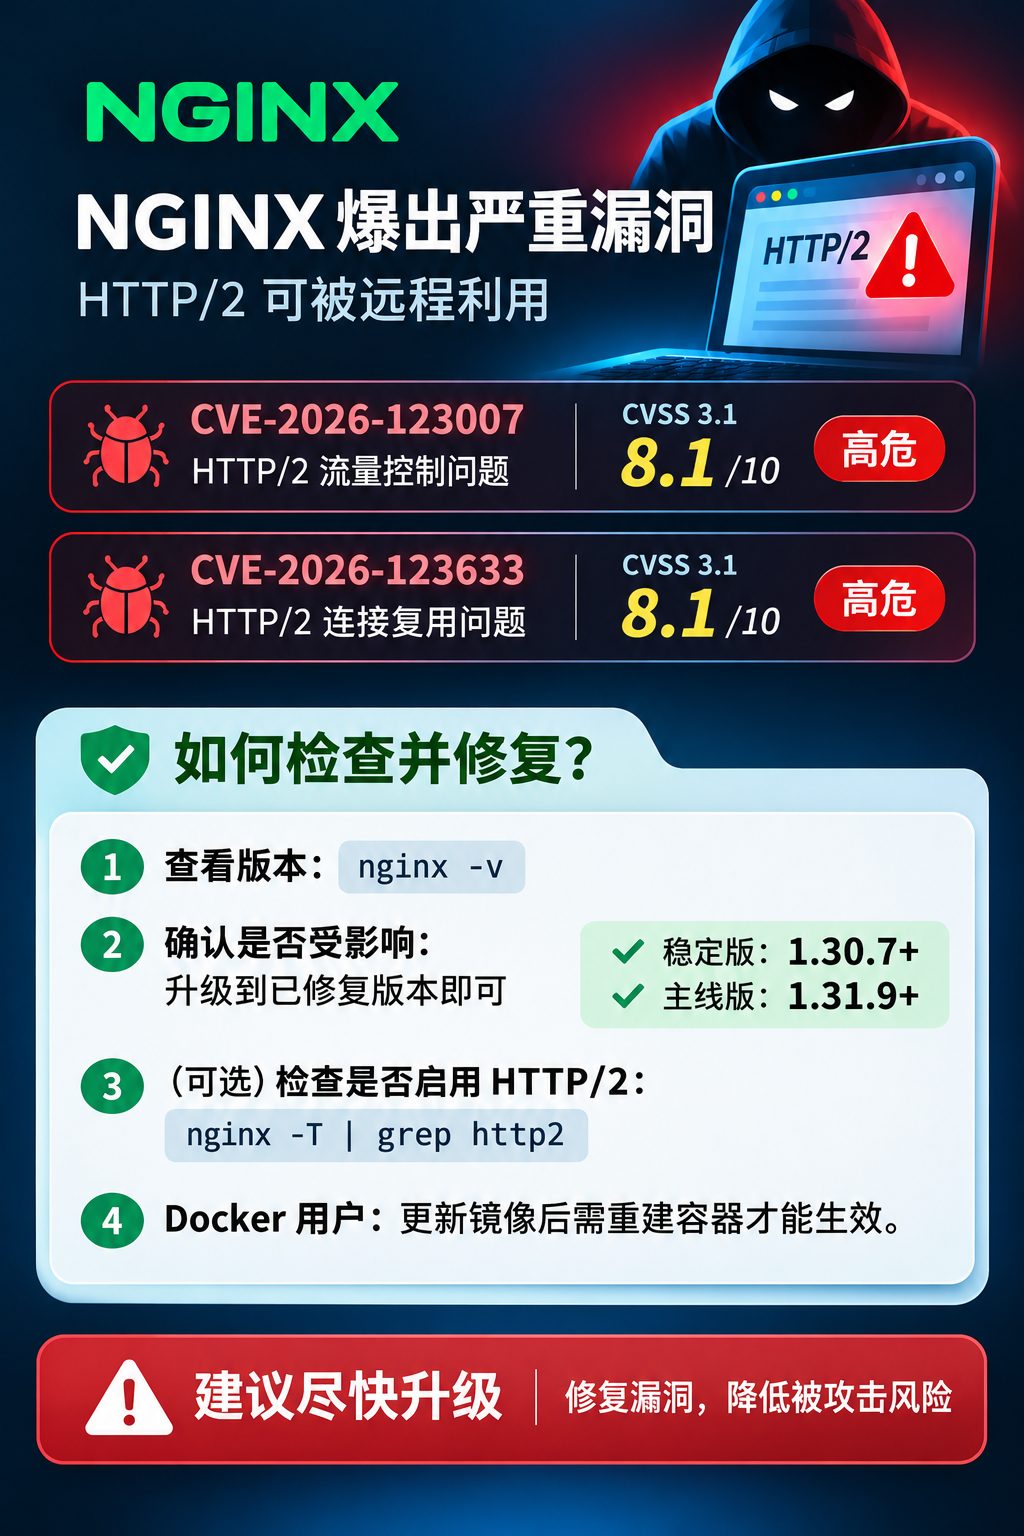
2026 年 11 月 18 日,Nginx 披露了多个安全漏洞,其中两项涉及 HTTP/2,攻击者可能在无需登录的情况下远程执行代码(RCE)。
CVE-2026-123007:HTTP/2 流量控制处理中的内存损坏问题,可能导致远程代码执行。
CVE-2026-123633:HTTP/2 连接复用中的 Use-after-free(释放后使用)问题,在特定条件下可能导致远程代码执行。
NGINX 官方已经在以下版本中修复相关漏洞:
稳定版:1.30.7
主线版:1.31.9
可临时关闭 HTTP/2 解决
本文转载自微信公众号「小众软件」,查看原文。版权归原作者所有,如有侵权请联系删除。