群晖再爆两项严重漏洞:无需登录可访问文件
青小蛙 2026-11-20 12:43 四川
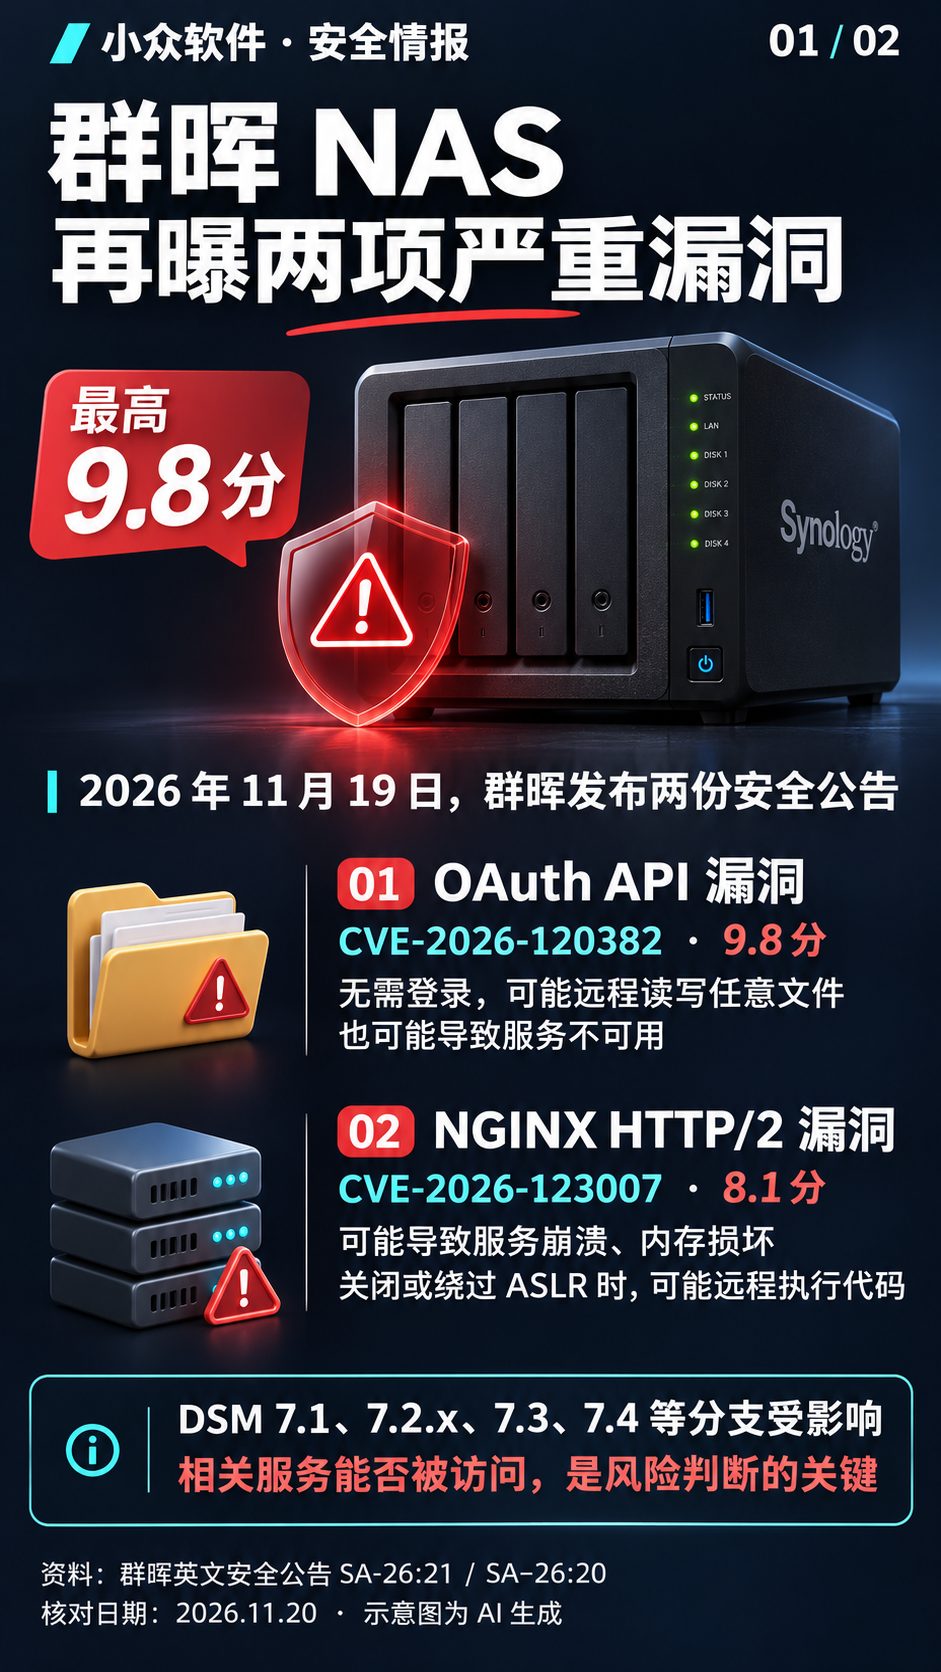
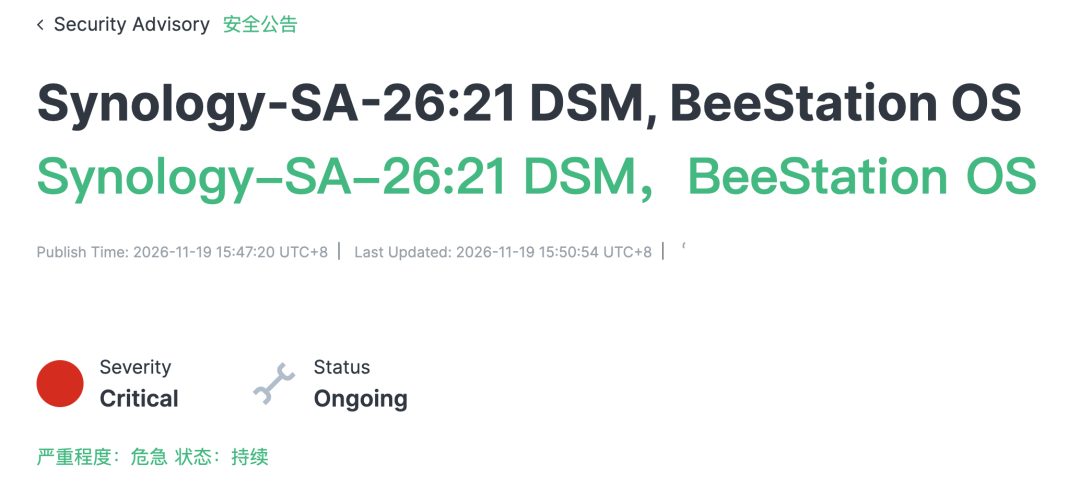
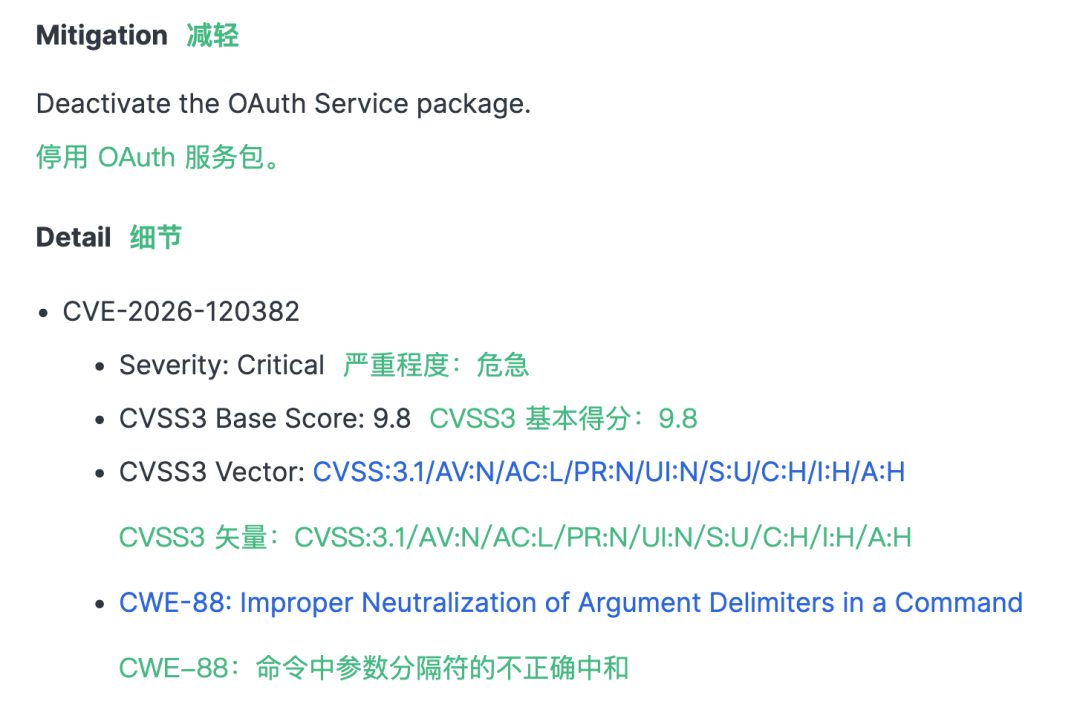
2026 年 11 月 19 日,群晖(Synology)连续发布两份安全公告 Synology-SA-26:21(图4),涉及 DSM 与 BeeStation OS 的 OAuth API 和 NGINX HTTP/2(图5)
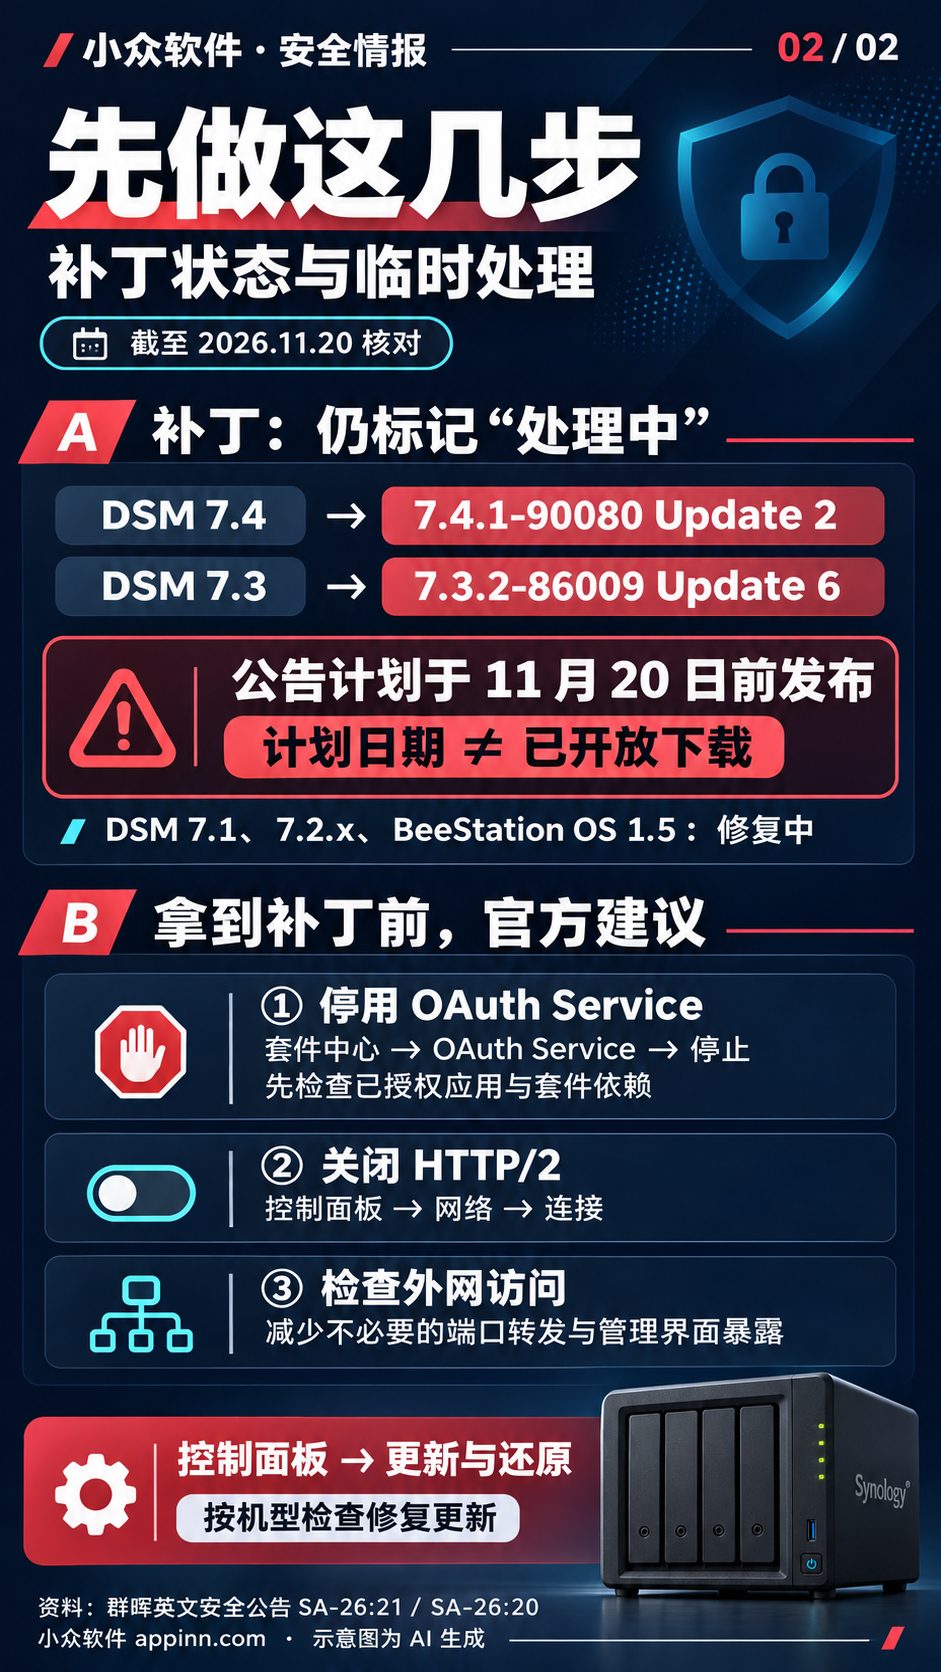
其中 OAuth API 漏洞的 CVSS 评分高达 9.8 分(满分 10 分),攻击者无需登录,就可能远程读取、修改 NAS 文件,或导致服务不可用。另一个则是昨天的 Nginx 漏洞,可能让 Web 服务崩溃,并在特定条件下远程执行代码。
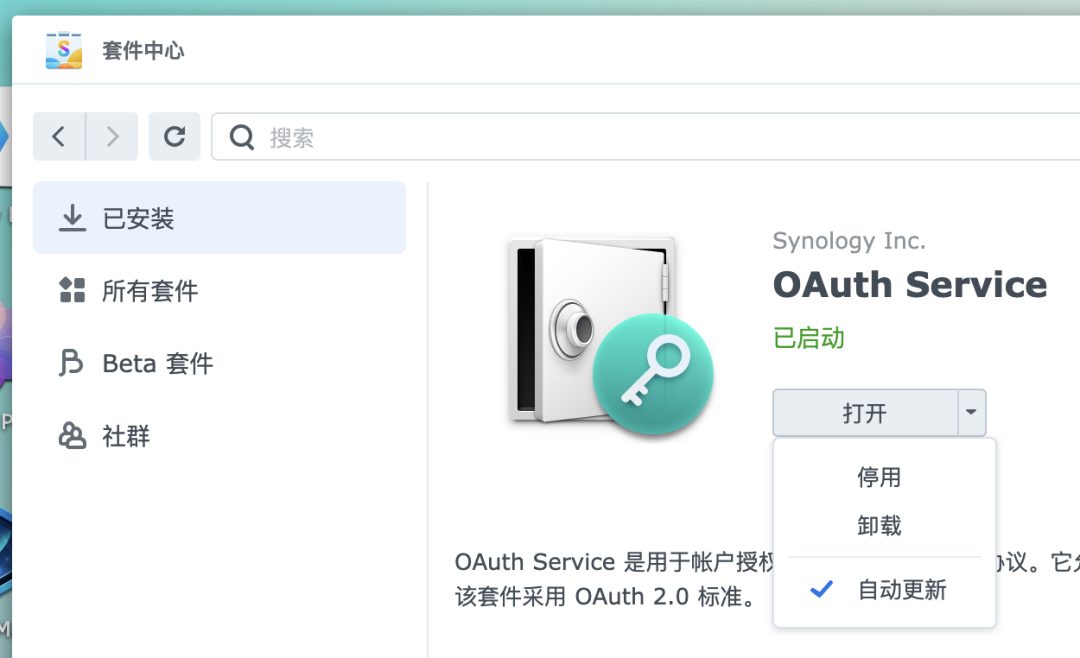
目前可以先关闭 OAuth 套件(图3),以及快把公网访问都关了吧,就这样吧。
本文转载自微信公众号「小众软件」,查看原文。版权归原作者所有,如有侵权请联系删除。