ACM CCS 2026 参会小记(4):微信小程序的密码学安全问题
G.O.S.S.I.P 2026-11-21 17:58 上海
ACM CCS 2026结束了,我们很怀念它
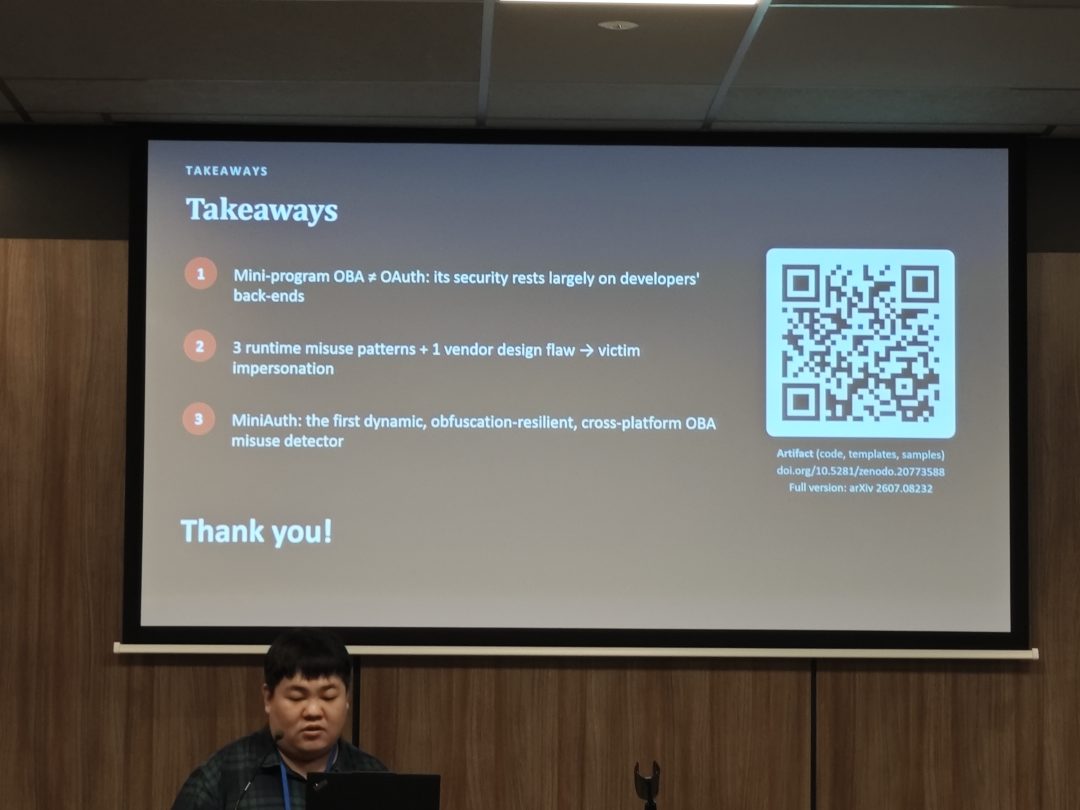
不知不觉,CCS 2026会议来到了最后一天。今天记者团继续穿梭在各个Session之间,寻找那些有意思的安全研究工作。其中一篇题为 Mini-Programs, Mega-Problems: Unveiling OAuth-based Authentication Misuses in Mini-Programs via Dynamic Analysis的工作引起了我们的关注。研究者发现,尽管微信、百度等超级 App 已经提供了成熟的身份认证机制,部分小程序仍因开发者的不当使用而存在安全风险,例如泄露关键身份凭证,或直接使用 UnionID、明文手机号等用户标识进行身份认证,可能导致攻击者冒充其他用户。为此,作者提出了自动化动态分析框架 MINIAUTH,通过自动触发登录流程并分析运行时行为,对近4.7万个小程序进行了检测,最终发现了 1834 例身份认证误用问题。
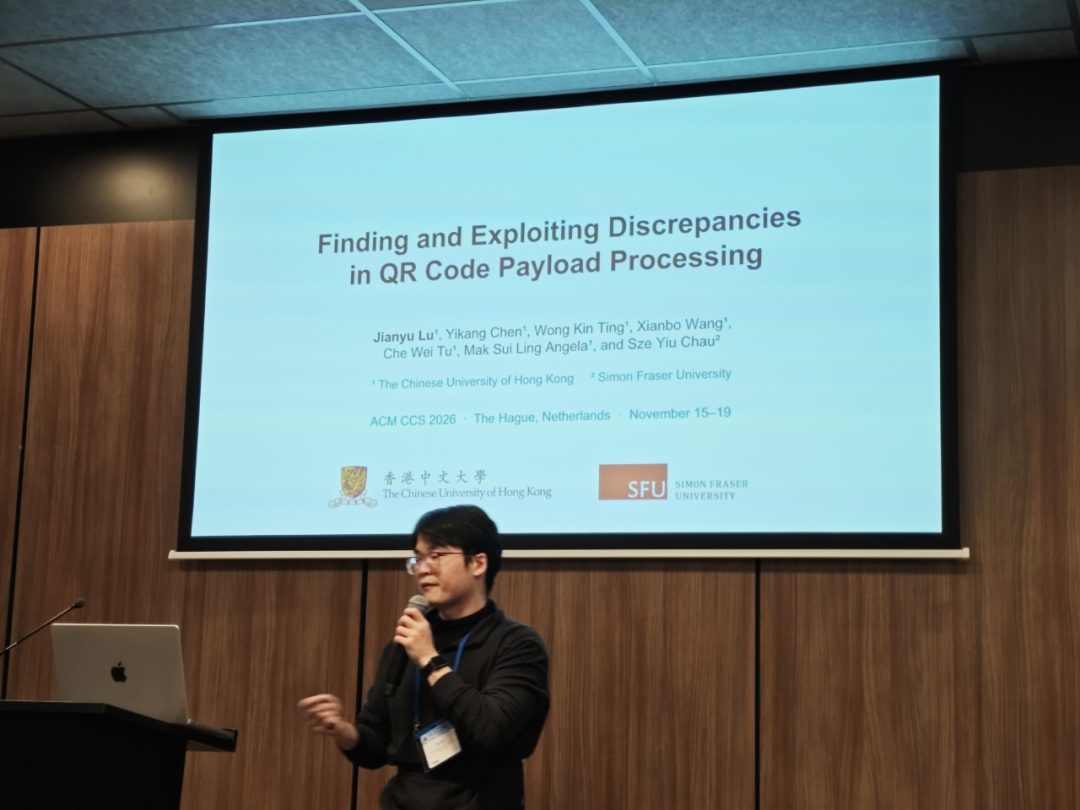
另一篇非常有意思的研究工作是Finding and Exploiting Discrepancies in QR Code Payload Processing。作者发现不同应用在二维码解码逻辑以及对数据的处理逻辑存在差异,甚至内容的展示逻辑也不一样,展示给用户的链接与实际访问的链接不是同一个链接。(我们之前也发表过另一篇类似很有意思的二维码的研究工作,欢迎大家去回顾)。攻击者便可以利用这种差异,让用户误以为自己正在访问可信网站,实际上却被引导至恶意页面。
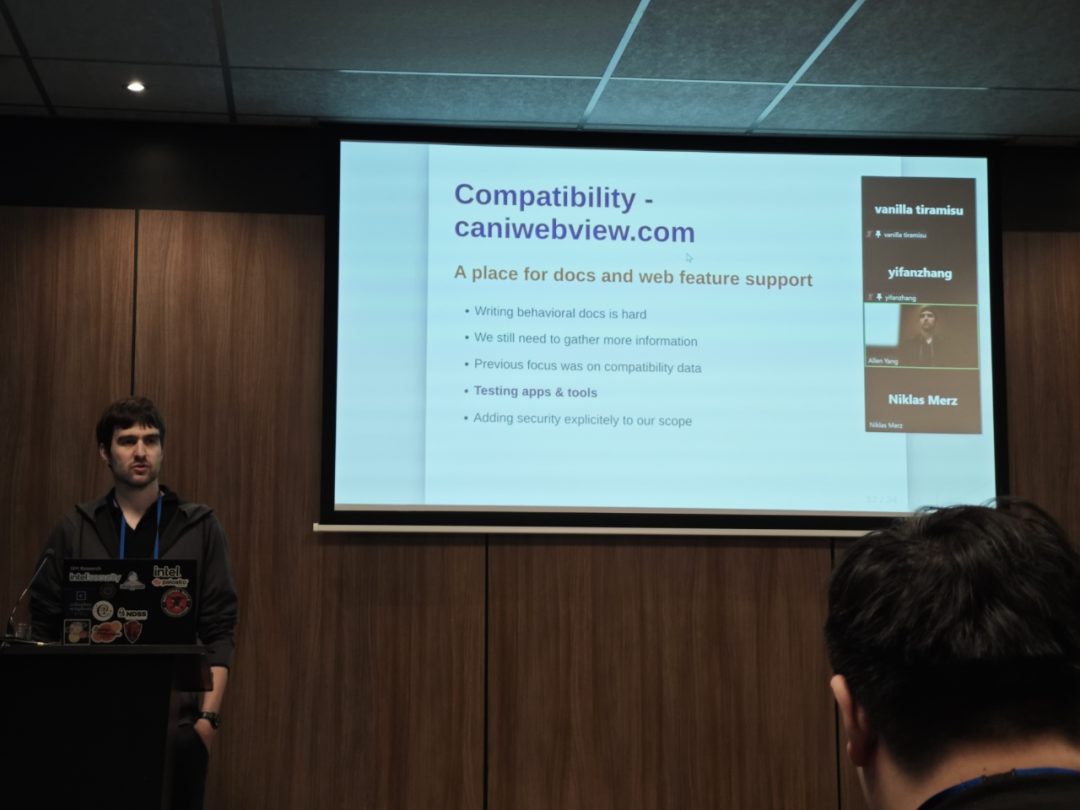
随着11月18日下午最后一场报告的结束,CCS 2026主会也正式落下帷幕。本次学术之旅还没有结束!11月19日,我们继续参加了SaTS 2026(ACM Workshop on Security and Safety of AI-Empowered Mobile Super Apps)。本次 Workshop聚焦人工智能赋能的移动超级App及其生态系统中的安全问题,汇聚了相关领域的研究者,共同交流最新的研究成果与安全挑战。Workshop的交流从一场精彩的 Keynote 拉开序幕,由Apache Cordova维护者Niklas Merz带来,题为State of WebViews: From Compatibility, to Security and Beyond。Niklas Merz指出,不同平台的WebView在API支持、权限管理及安全机制上存在大量差异,而这些差异不仅带来兼容性问题,还可能引入真实的安全漏洞。报告还展示了一个颇具代表性的Cordova漏洞(CVE-2026-47430):同一插件的Android实现已经加入了必要的回调验证,iOS实现却遗漏了这一检查,从而形成了这一安全漏洞。
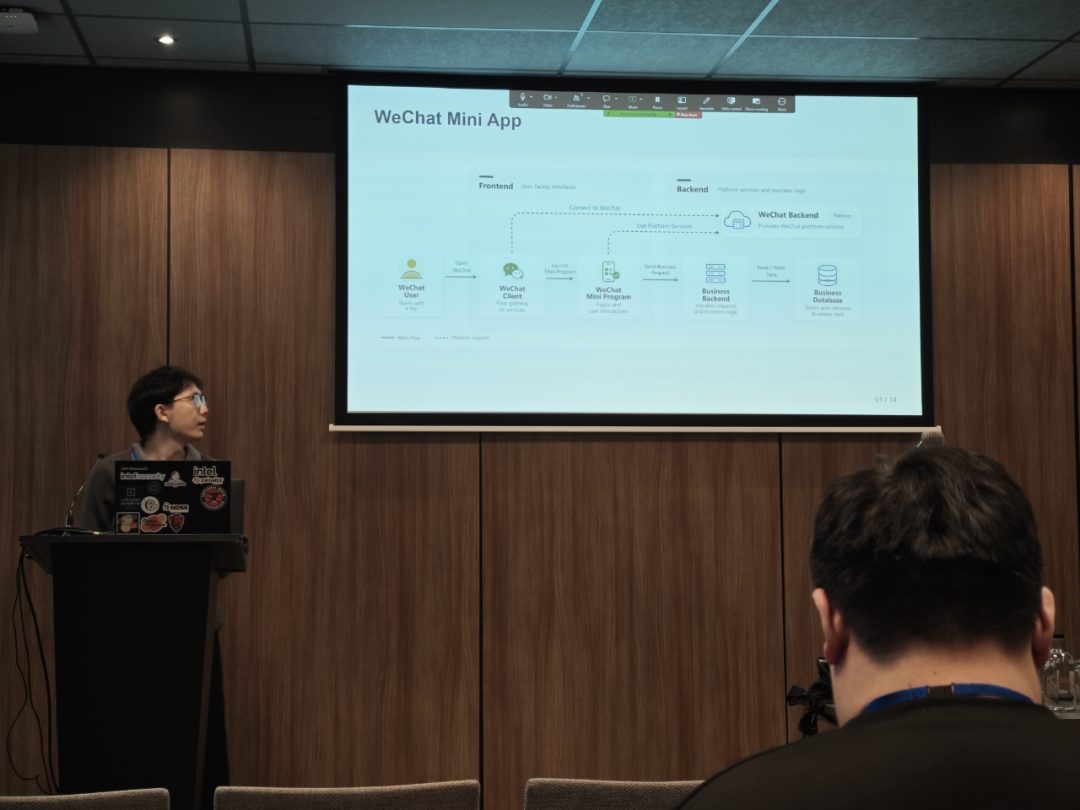
今天最重要的环节,自然是由记者团成员,来自华东师范大学 GUESS 研究小组的戴申民同学带来的题为 How Cryptography is (Mis)used: An Empirical Study against Cryptographic Flaws in WeChat Mini Apps 的研究工作。我们的工作提出了一种结合 LLM 与人工验证的微信小程序密码学安全分析方法,通过密码算法识别、误用检测和业务上下文关联,挖掘潜在安全漏洞。研究中我们发现,密码学使用方式不规范,并不意味着一定存在可被利用的安全漏洞,实际危害还需要结合具体的业务场景进行判断。例如,同样是使用硬编码的密钥进行数据加密,如果加密的只是公开的活动信息或其他非敏感数据,那么即使密钥被攻击者获取,也未必造成实际安全损失。也正是基于这一思路,我们不仅关注密码学误用本身,也注重分析其在实际业务中的安全影响。最后,小戴还展示了利用这套分析工具发现的“千里码”漏洞(公众号链接),让大家更直观地了解了这项研究的实际应用价值。
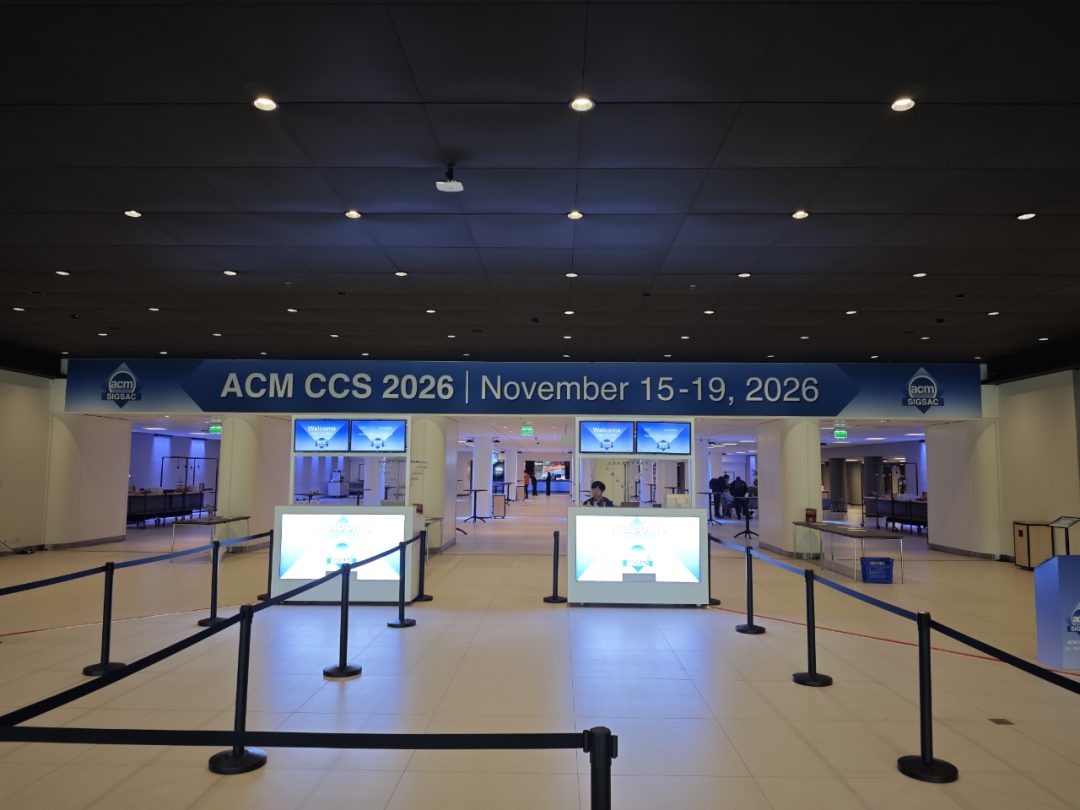
随着论文汇报结束,我们本次CCS 2026的学术报道工作也终于圆满完成!再次走出会场时,忽然发现周围安静了许多。还记得会议第一天,入口处熙熙攘攘,来自世界各地的研究者在这里相遇,讨论着各自的工作;而如今,许多人已经踏上归途,前几天热闹的大厅也渐渐恢复了平静。短短几天里,我们聆听了许多令人眼前一亮的学术报告,了解了不少有趣的研究工作,结识了来自全球各地的同行。从密码学到系统安全,从移动应用到具身智能,这几天的学术交流也让我们开阔了视野、收获了新的启发。也希望通过这几天的分享,能让屏幕前的读者们有所收获!当然,既然学术任务已经圆满完成,接下来就该认真履行另一项重要使命了——吃好、喝好、玩好!我们的记者团将利用回国前的空闲时间,带大家(再次)云游荷兰(第一天是代尔夫特+鹿特丹,这次我们将重点探索海牙和阿姆斯特丹),敬请期待!
本文转载自微信公众号「安全研究GoSSIP」,查看原文。版权归原作者所有,如有侵权请联系删除。