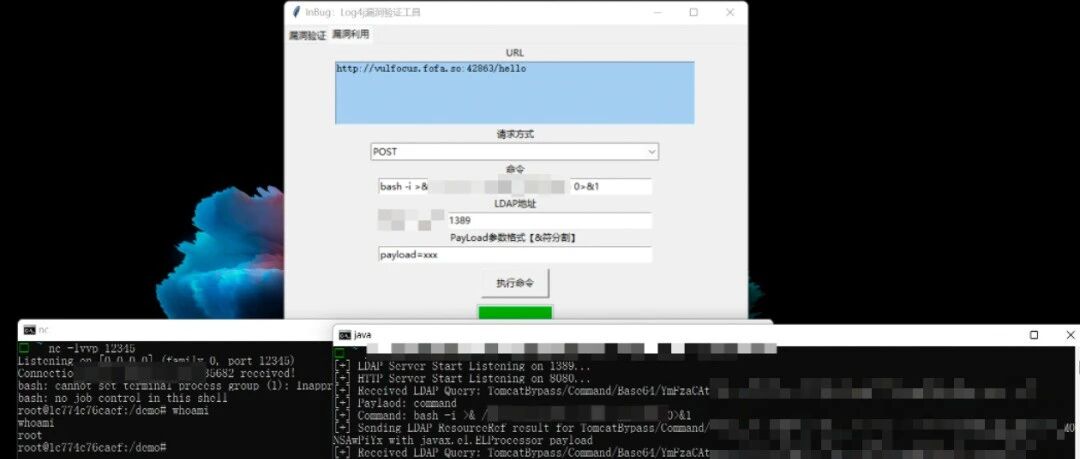
Log4j_RCE_Tool V1.0 保姆级使用教程
个版本的迭代,现在已经发布了V1.0正式版,该版本由之前版本的默认内置常见参数方式改为更科学的爬虫爬取参数,自动进行参数识别(识别登陆表单、搜索表单、以及其他常见表单等),提高了测试的准确率与覆盖率; 前言 本工具只可用于授权安全测试,请勿
个版本的迭代,现在已经发布了V1.0正式版,该版本由之前版本的默认内置常见参数方式改为更科学的爬虫爬取参数,自动进行参数识别(识别登陆表单、搜索表单、以及其他常见表单等),提高了测试的准确率与覆盖率; 前言 本工具只可用于授权安全测试,请勿
ell可以说是这几天最火爆的漏洞,对于红队人员,算是过了个早年。 log4shell可以说是这几天最火爆的漏洞,对于红队人员,算是过了个早年。不过此漏洞覆盖范围之广,也可能殃及你我。这个漏洞已经爆出来好几天了,各大厂商都开始陆陆续续的修复,
售,赠书 10 本 今年下半年要处理的事情一直都很多,博客和公众号确实太久已经没有更新过了,前面两次更新也基本都跟《Go 语言设计与实现》这本书有关,发了几年所谓『硬核』的技术文章,没想到最近一直都在推荐自己写的这本书,心里其实还有点过意不
Log4j2某些功能存在递归解析功能,攻击者可直接构造恶意请求,触发远程代码执行漏洞。漏洞利用无需特殊配置,Apache Struts2、Apache Solr、Apache Druid、Apache Flink等均受影响。 漏洞描述 由于
如何护航企业 各位,腾讯安全威胁情报的线上技术公开课马上就要开始啦!这次我们将在今晚上7点给大家带来《威胁情报与NDR的最佳实践》,欢迎大家直播间点赞拍砖撒花刷火箭🚀,答疑环节也给大家准备了丰富用心的小礼品。记得预约并加入自己的日程哦!!!
是当cs在profile中设置sleep_mask为true时,Beacon会在进入sleep之前在内存中混淆自身,但是这个操作只会混淆字符串和数据,而负责进行加解密的代码部分不会混淆,且在内存中可以被标记出来 特征出自:https://w
计与实现》纸质书预售了!有 500 本签名版 《Go 语言设计与实现》纸质书预售了!有 500 本签名版,不想听「图书出版背后那些事儿」而要直接下单的读者朋友可以直接扫描下面的二维码。这里将主要从封面设计方案、图书与博客的区别、图书折扣、签
artner评为重要战略技术趋势的“网络安全网格”到底是个什么鬼? 是时候聊聊网络安全网格了。 前不久,Gartner在2022年重要战略技术趋势报告里再一次提到了网络安全网格(Cybersecurity Mesh,CSMA),这已经是Ga
腾讯SOC+UEBA(用户实体行为分析)面向政企办公安全、数据安全治理、员工高危操作风险管理等领域。使用一系列分析方法(机器学习、无监督学习等)对用户实体画像进行风险检测和评估,以识别内部风险用户和风险实体。支持对各类安全数据的智能分析与可
12infected: mysql-connector-java
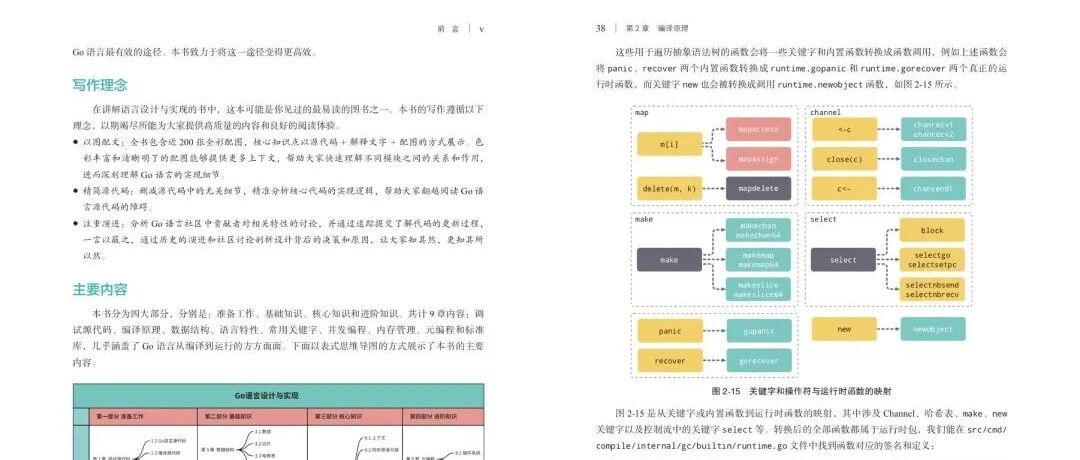
计与实现》纸质书预计11月下旬出版,征集 5 条读者评论作为推荐语! 跟大家汇报下,《Go语言设计与实现》已经拿到书号(978-7-115-57661-3),出版指日可待,大约在 11 月下旬。很高兴地告诉大家,为了还原图书的近 200 幅
ache HTTPd是Apache基金会开源的一款流行的HTTP服务器。2021年10月8日Ap 漏洞描述Apache HTTPd是Apache基金会开源的一款流行的HTTP服务器。2021年10月8日Apache HTTPd官方发布安全更
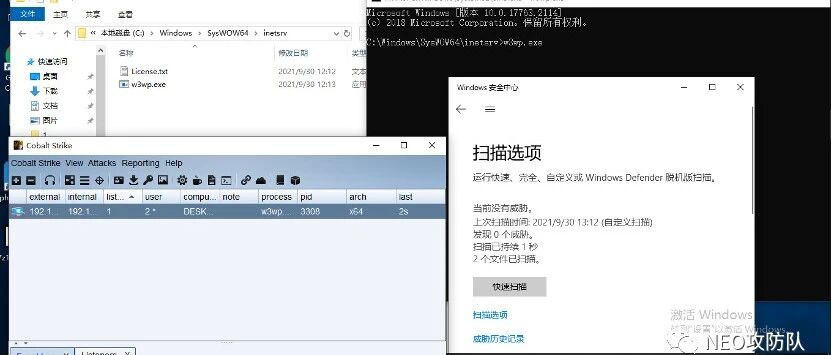
olang篇 前言看到师傅们不停地分享关于Golang免杀的帖子,收获颇多,学习总结之余也进行了相关扩展,最终实现了在360和Windows Defender环境下的免杀。这里也分享一下个人免杀学习经验,没有什么技术性,主要还是借助Gola
PeckShield 协助 Eleven Finance 追回 450 万美元。据链上追踪信息显示,攻击者已于下午15时57分返还所获全部虚拟资产。 欢度国庆9月30日,PeckShield 协助 Eleven Finance 收回 450
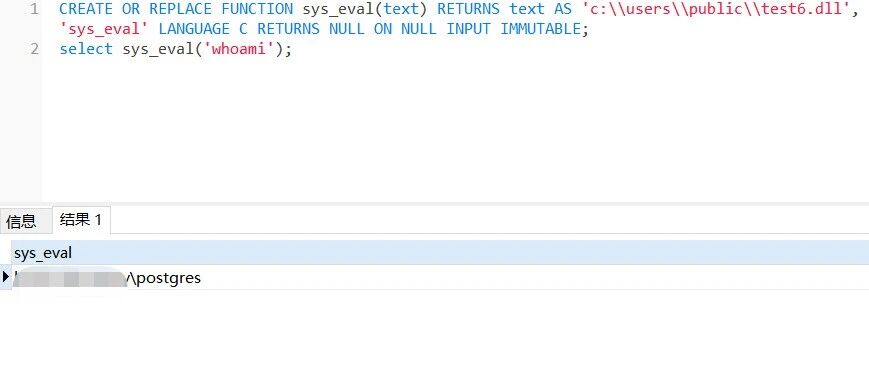
eSQL从弱口令到RCE实录 前言首先是外网爆破获取了PostgreSQL(9.1.24)的管理员账号密码,想通过UDF提权的时候却发现针对Windows平台网上没有编译其dll的教程,我找到的文章都是编译linux平台下.so的UDF。最