西门子:注意未修复的八个 SIMATIC S7-1500 Web Server 漏洞
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士2026年10月13日,西门子披露了S7-1500 PLC网页服务器中的八个漏洞。其中三个被评为严重级别,CVSS 4.0评分为9.4。目前尚无补丁,因此西门子敦促客户立即采取缓解措
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士2026年10月13日,西门子披露了S7-1500 PLC网页服务器中的八个漏洞。其中三个被评为严重级别,CVSS 4.0评分为9.4。目前尚无补丁,因此西门子敦促客户立即采取缓解措
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士微软十月补丁星期二共修复创纪录的1141个漏洞,其中一个已遭活跃利用,另外两个遭公开。在这些漏洞中,70个是“严重”级别,其中57个是远程代码执行漏洞、11个是提权漏洞以及2个是欺骗
检测业务是否受到此漏洞影响,请联系长亭应急服务团队! GitLab 是一体化 DevOps 平台,提供代码托管、代码审查、持续集成与持续交付(CI/CD)、制品管理等能力,广泛用于企业内部的软件研发与交付流程,支持自建部署(CE/EE)与云
AWS 发布了 Strands Box,这是一款面向 AI Agent 的开源沙箱工具,将操作系统级隔离与策略规则结合起来。在允许 Agent 执行下一步操作之前,系统可以结合它此前已经执行过的行为进行判断。 ▍以下正文内容基于英文原文编译
最新调研报告! 报告信息报告方向:数据安全领域调研报告名称:数据安全分类分级调研报告报告编号:DWC_20261001主笔分析师:靳慧超·数世咨询-战略分析师分析团队:数世咨询·数字安全研究院报告审核:李少鹏·数世咨询-首席分析师第1章 关
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年10月5日至2026年10月11日)安全漏洞情况如下 点击蓝字 关注我们漏洞情况根据国家信息安全漏洞库(CNNVD)统计,本周(2026年10月5日至2026年10月11日)安全漏洞
Anthropic 前沿红队实验证明:小型 AI 模型距“在商用 IoT 设备上自我复制”或仅剩数月——当模型权重本身成为恶意软件载荷,“数字黏菌”式蠕虫离我们还有多远? 威胁情报解读 · AI 安全 · 自主复制AI 蠕虫预警15 台 5
Electron 应用即便正确配置了全部安全标志,仍可被远程代码执行。 "My other computer is your computer."(我另一台电脑就是你的电脑)讲者Mohan Sri Rama Krishna
一名身处关键岗位、熟悉内部规则并拥有合法权限的人,一旦越过安全边界,其造成的损失,往往远超一次外部技术入侵。本文梳理俄罗斯及苏联时期针对西方人员开展隐蔽信息活动的典型模式,并结合汉斯森、埃姆斯、菲尔比、沃克等案件,剖析内部人员风险为何能够长
2026年10月12日,韩华海洋宣布为政府推进的核动力潜艇项目新设“张保皋N开发团”,并面向具有五年以上相关经历的人员招聘五类专业人才:核能与推进系统接口设计、管路布置与应力分析、仪表与控制系统接口设计、核能许可与安全监管、核质量管理;申请
-赛博昆仑漏洞安全风险通告-2026年10月微软补丁日安全风险通告漏洞描述近日,赛博昆仑CERT监测到微软发布了2026年10月安全更新,涉及以下应用:总共修复了1417个漏洞,高危漏洞1337个,严重漏洞76个,低危漏洞1个。本月昆仑实验
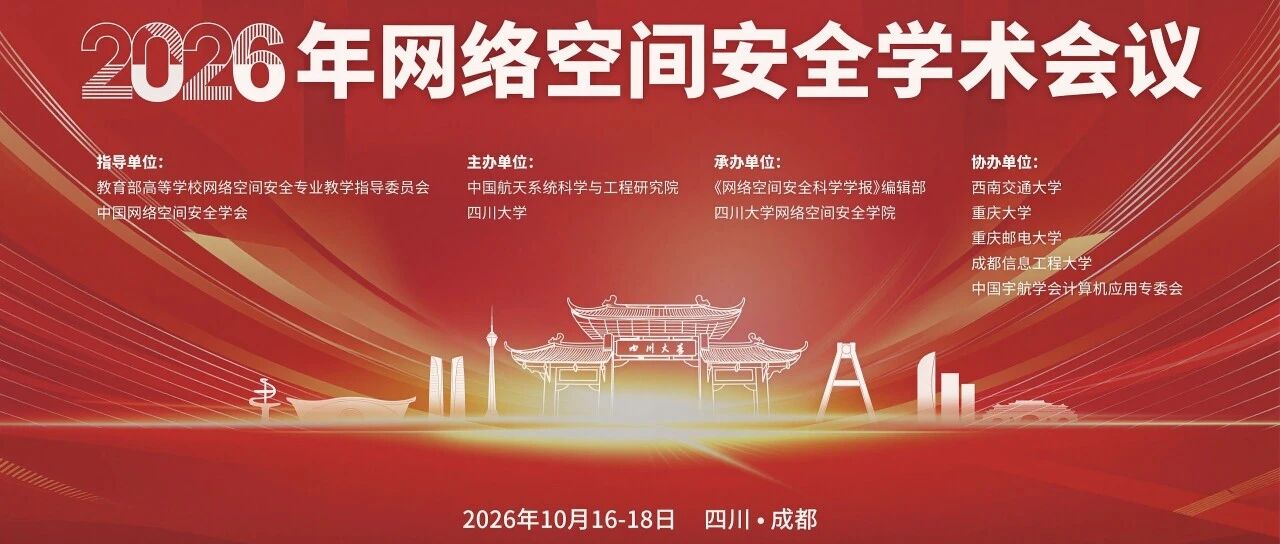
注册报名及费用说明REGISTRATION & FEES注册费用注册费2500元/人,现场缴费2800元/人,在校学生注册费1500元/人,本刊编委/青年编委注册费2000元/人。往返交通及食宿费用自理。报名注册方式会议采用在线方式
欢迎大家试用反馈 商业版正式发布的消息还在热乎着,开源版的更新也没落下。v2026.10.13版本已经推送,这次在知识库、多Agent协作、CLI自动化和稳定性上做了不少实打实的改进。亮点一:接入RAGFlow,让知识集参与Agent问答这
扫码报名,抢先试用 今年3月,Flocks发布了第一个开源版本,7个月后,我们终于站上了一个新起点。从开源版发布的第一天起,我们就清晰且持续地感知到,大家最关注的,是AI能否安全可靠地应用到真实的业务环境。5月,我们举办了Flocks AI
威胁猎人监测到的9月被水军围攻品牌TOP20 恶意水军正在把攻击伪装成"真实用户的经验之谈":用暗语点名、以提问免责,一条恶评的报酬不到一元。本报告揭秘9月威胁猎人监测到的613起恶意水军攻击任务,公布被攻击最多的20个品牌