当 Web3 Agent 被骗,谁来守住签名权?
看雪论坛作者ID:dirge 最近看到 Normanxbt 提到的一起安全事件,恰好和我们这段时间研究的 Web3 Agent 安全有关。事件的具体细节我们并不了解,这里就不展开,也不推测攻击过程。我想借这个机会,聊聊最近做实验时一直在想的
看雪论坛作者ID:dirge 最近看到 Normanxbt 提到的一起安全事件,恰好和我们这段时间研究的 Web3 Agent 安全有关。事件的具体细节我们并不了解,这里就不展开,也不推测攻击过程。我想借这个机会,聊聊最近做实验时一直在想的
上海·10月23日 住・食・行・游✦看雪·第十届安全开发者峰会✦📍 会议地点:上海环球港凯悦酒店|普陀区宁夏路 718 号*直通上海环球港,地铁 3/4/13 号线金沙江路站直达🕒 会议时间:2026年10月23日09:00-18:00欢迎
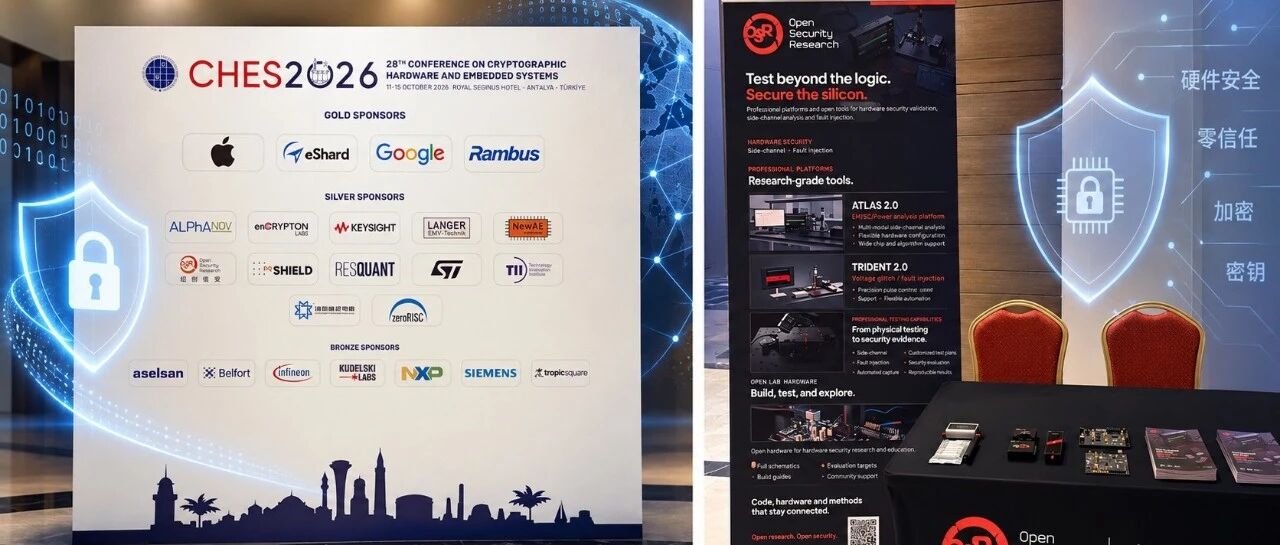
CHES(The annual Conference on Cryptographic Hardware and Embedded Systems,简称“CHES”)是国际密码学会主办的年度学术会议,创办于1999年,首届会议在美国马萨诸塞
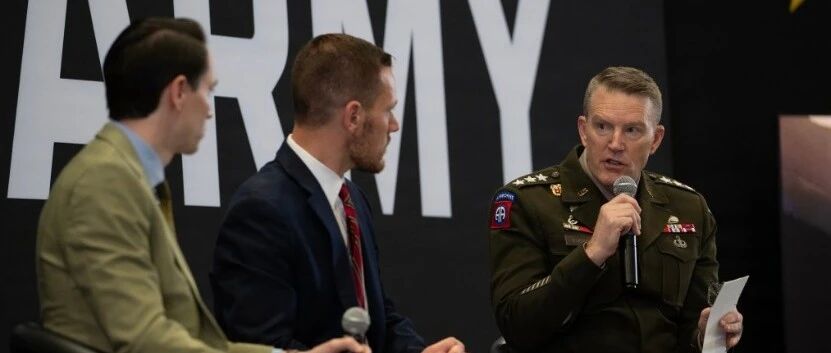
以下文章来源于:奇安网情局 奇安网情局 网络国防知识库,产业发展前哨站,开源情报信息源。 美国陆军网络司令部加速网络运营AI代理的研究和部署 编者按美国陆军网络司令部正在加大AI代理在网络运营中的使用力度,扩大分配给AI代理的工作角色数量,
400多个超市确认受影响,冰箱被加热至50度数小时 关注我们带你读懂网络安全法国Intermarché、家乐福等多家大型大型连锁超市昨天遭受网络攻击,旗下数百个超市的制冷控制系统参数被篡改,启动强制除霜功能,有超市报告冰箱加热至50度持续了
为促进网络与系统安全领域的学术交流与产业融合,兹定于2026年10月31日(周六)在闽江大学举办“CCF走进闽江大学”网络与系统安全学术交流活动。 主办单位:中国计算机学会承办单位:中国计算机学会网络与系统安全专委会中国计算机学会福州代表处
腾讯云安全发布近期高危漏洞清单!含Nacos、Jenkins、GitLab等10个必修漏洞,防业务中断与数据泄露,附修复建议。 必修漏洞是指影响范围广、危害程度高、技术细节已公开或存在在野利用的安全漏洞。此类漏洞被攻击者利用后,可能导致业务
行业整合的窗口已经打开,大家是否已在战略、组织与能力上做好了准备? 引言回顾2014至2017年的行业第一轮并购潮,核心驱动力来自信息安全上升为国家战略所释放的政策红利,以及A股牛市背景下的估值套利空间。时隔近十年,站在2026年的时点观察
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称AnyDesk 预认证堆缓冲区溢出远程代码执行漏洞漏洞编号QVD-2026-82753,CVE-2026-109390公
企业敏感信息外部暴露,正在成为安全治理的重要关注点。近期公安部相关监管要求传递出明确信号:企业网络与数据安全正从事后处置,转向持续发现、及时整改和闭环治理。威胁猎人可为企业提供《外部攻击面管理与数据泄露监测报告》,全面排查互联网资产与敏感信
东南亚经销商 CryptoBilis 渠道售出的部分 Ledger 设备被证实藏有“未经授权的硬件植入物”,疑似损失 8600 万–9300 万美元以上——近年来首个被厂商官方确认、并在野外被完整逆向分析的硬件钱包物理植入攻击。 威胁情报
2026年10月13日,深瞳漏洞实验室监测到一则AnyDesk组件存在内存破坏漏洞的信息,漏洞编号:CVE-2026-109390,漏洞威胁等级:高危。 漏洞名称:AnyDesk Linux 预认证堆溢出漏洞(CVE-2026-109390
装个“系统组件” 电脑竟被远控?顺藤摸瓜直击C2服务器后台 用户在日常使用WPS及各类办公软件、插件时,系统常会提示安装Microsoft Edge WebView2 Runtime。该组件为微软官方运行库,用于支撑程序展示网页弹窗、登录界
在安全的战场上,人与Al Agent相比,各自强在哪里,弱在哪里?AI Agent 进入攻防战场后,能为企业带来哪... 跳转微信打开
Agentic Pentesting 可以给出两类真正重要的证据。 ▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。如果你正在评估一款 Agentic Pentesting(智能体渗透测试)解决方案,大概率已经不止一次听过这