【漏洞通告】AnyDesk Linux 预认证堆溢出漏洞(CVE-2026-109390)
深瞳漏洞实验室 2026-10-13 17:12 北京
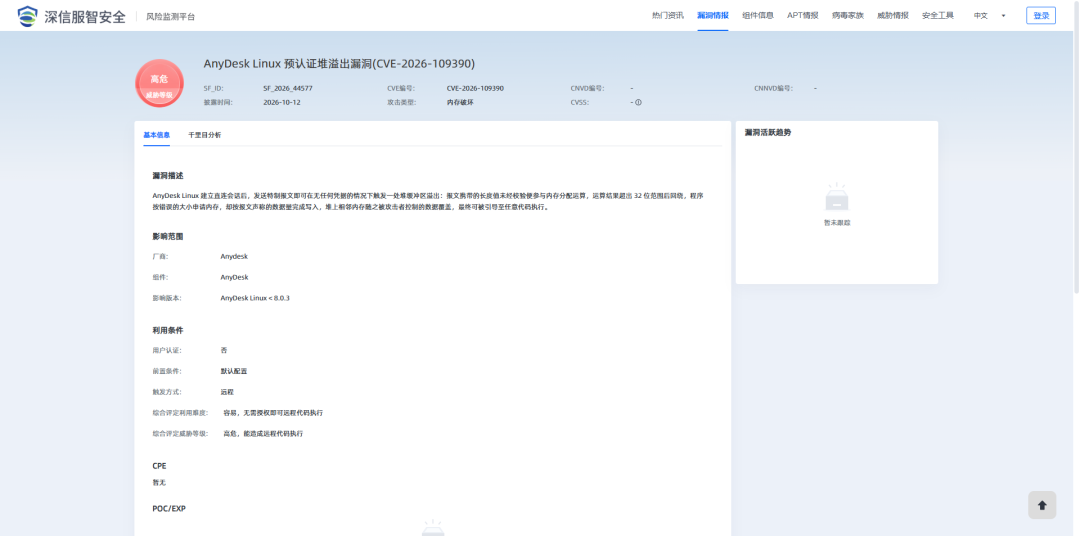
2026年10月13日,深瞳漏洞实验室监测到一则AnyDesk组件存在内存破坏漏洞的信息,漏洞编号:CVE-2026-109390,漏洞威胁等级:高危。
漏洞名称:
AnyDesk Linux 预认证堆溢出漏洞(CVE-2026-109390)
组件名称:
AnyDesk
影响范围:
AnyDesk Linux < 8.0.3
漏洞类型:
内存破坏
利用条件:
1、用户认证:否
2、前置条件:默认配置
3、触发方式:远程
综合评价:
<综合评定利用难度>:容易,无需授权即可远程代码执行。
<综合评定威胁等级>:高危,能造成远程代码执行。
官方解决方案:
已发布
漏洞分析
组件介绍
AnyDesk 是一款流行的商业远程桌面软件,支持 Windows、Linux、macOS、iOS、Android 等主流平台,常用于企业远程运维、IT 技术支持和远程办公场景。客户端之间可通过官方中继服务器转发或点对点直连两种方式建立远程会话。
漏洞简介
2026年10月13日,深瞳漏洞实验室监测到一则AnyDesk组件存在内存破坏漏洞的信息,漏洞编号:CVE-2026-109390,漏洞威胁等级:高危。
AnyDesk Linux 建立直连会话后,发送特制报文即可在无任何凭据的情况下触发一处堆缓冲区溢出:报文携带的长度值未经校验便参与内存分配运算,运算结果超出 32 位范围后回绕,程序按错误的大小申请内存,却按报文声称的数据量完成写入,堆上相邻内存随之被攻击者控制的数据覆盖,最终可被引导至任意代码执行。
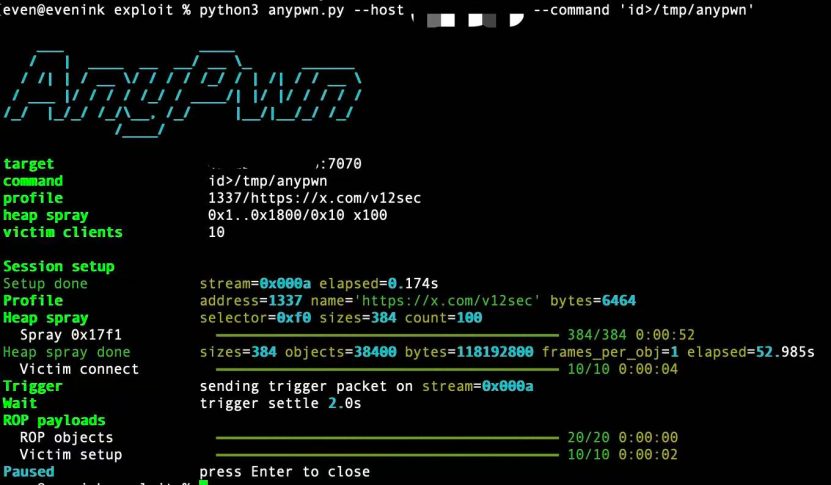
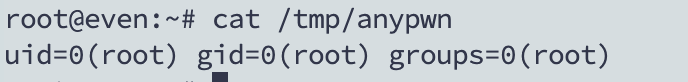
搭建AnyDesk 8.0.2版本环境,复现该漏洞,效果如下:
影响范围
目前受影响的AnyDesk版本:
AnyDesk Linux < 8.0.3
解决方案
官方修复建议
官方已发布最新版本修复该漏洞,建议受影响用户更新到最新版本。
下载链接:https://anydesk.com.cn/zhs/downloads/linux
临时修复建议
关闭未使用的功能模块,减少潜在攻击入口。
遵循最小权限原则,严控各类敏感操作权限范围。
非必要不暴露服务到公网,限制访问源为可信范围。
定期更新系统及各类组件至安全版本,及时修补已知隐患。
深信服解决方案
1、风险资产发现
支持对AnyDesk的主动检测,可批量检出业务场景中该事件的受影响资产情况,相关产品如下:
【深信服统一端点安全管理系统aES】已发布资产检测方案,指纹ID:0032437。
2、漏洞安全监测
支持对AnyDesk Linux 预认证堆溢出漏洞(CVE-2026-109390)的监测,可依据流量收集实时监控业务场景中的受影响资产情况,快速检查受影响范围,相关产品及服务如下:
【深信服安全感知管理平台SIP】预计2026年10月20日发布监测方案,规则ID:12030240。
【深信服安全托管服务MSS】预计2026年10月20日发布监测方案(需要具备SIP组件能力),规则ID:12030240。
【深信服可拓展检测响应平台XDR】预计2026年10月20日发布监测方案,规则ID:12030240。
3、漏洞安全防护
支持对AnyDesk Linux 预认证堆溢出漏洞(CVE-2026-109390)的防御,可阻断攻击者针对该事件的入侵行为,相关产品及服务如下:
【深信服下一代防火墙AF】预计2026年10月20日发布防护方案,规则ID:12030240。
【深信服Web应用防火墙WAF】预计2026年10月20日发布防护方案,规则ID:12030240。
【深信服安全托管服务MSS】预计2026年10月20日发布防护方案(需要具备AF组件能力),规则ID:12030240。
【深信服可拓展检测响应平台XDR】预计2026年10月20日发布防护方案(需要具备AF组件能力),规则ID:12030240。
参考链接
时间轴
2026/10/13
深瞳漏洞实验室监测到AnyDesk Linux 预认证堆溢出漏洞信息。
2026/10/13
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。
本文转载自微信公众号「深信服千里目安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。