开源AI模型与开放权重 AI 模型引发的思考
作者:Francis Brero发布时间:2026年10月2日|代码规模的剧增意味着风险暴露面的扩大,而成本压力正将企业推向未经严密审查的模型。在面对典型的网络安全风险暴露时,我可以使用确定性的工具进行渗透测试。我能够预测一款软件将如何响应
作者:Francis Brero发布时间:2026年10月2日|代码规模的剧增意味着风险暴露面的扩大,而成本压力正将企业推向未经严密审查的模型。在面对典型的网络安全风险暴露时,我可以使用确定性的工具进行渗透测试。我能够预测一款软件将如何响应
一文看懂水利工控安全防护重点。 近年来,随着智慧水利建设持续推进,水情测报、工程监控、流域调度等业务加快向数字化、智能化转型,水利管理效率与应急处置能力不断提升。与此同时,水利业务系统互联程度日益加深,网络边界不断延伸,工控系统面临的网络安
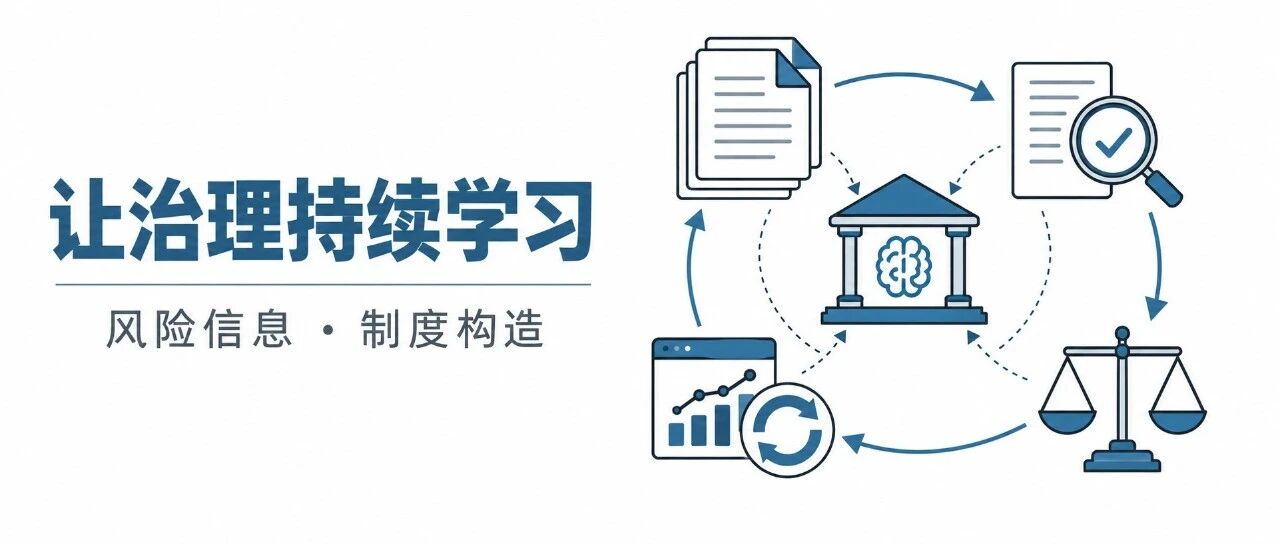
构建学习型的AI立法 编者按关于我国对人工智能技术和应用的监管发展,本公号发布过以下文章:我国信息服务算法推荐管理 | 与个人信息保护的耦合和差异我国信息服务算法推荐管理 | 条文背后的技术逻辑“想象”我国信息服务算法推荐管理 | 分类分级
平面几何最值日常练习 跳转微信打开
"电脑被锁要交赎金"吗?这就是勒索病毒!一旦中招后果很严重😱 今天来科普~📌 什么是勒索病毒?一种恶意软件,会加密你电脑/手机上的所有文件,然后要你付钱(通常是比特币)才能解锁。常见表现:• 💻 电脑突然弹出提示:你的文件已被加密• 📁 所
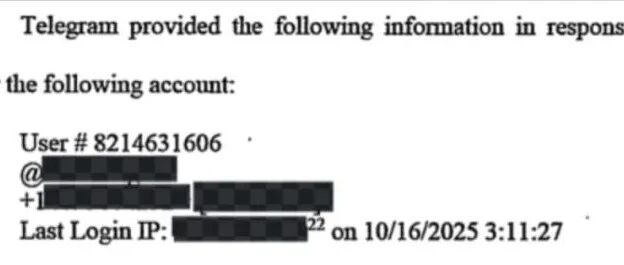
通过研究美国法律文件可以看到一些不错的内容,比如文件显示,当美国执法机构向Telegram提出请求时,平台交出的东西比很多人想象的多:一个账号的User ID(数字身份编号)、Username(用户名)、绑定的Phone Number(电话
目录一、概述与方法论二、LLM01:提示注入三、LLM02:敏感信息泄露四、LLM03:供应链漏洞五、LLM04:数据与模型投毒六、LLM05:不当输出处理七、LLM06:过度代理权限八、LLM07:系统提示泄露九、LLM08:向量数据库与
其中近一半被评为严重级别,微软以12个条目位居所有厂商之首。 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士CISA在2026年第三季度向KEV目录新增了100个已遭活跃利用的漏洞,比第二季度的75个增加了33.3%。其中近一半被评为严
自2026年10月7日以来将这些恶意工作流提交到数万个代码仓库。 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士专栏·供应链安全数字化时代,软件无处不在。软件如同社会中的“虚拟人”,已经成为支撑社会正常运转的最基本元素之一,软件的安全性
上周关注度较高的产品安全漏洞(20260928-20261011) 一、境外厂商产品漏洞1、Ubiquiti UniFi OS Server输入验证不当漏洞(CNVD-2026-38847)Ubiquiti UniFi OS Server是
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞866个,其中高危漏洞428个、中危漏洞372个、低危漏洞66个。 2026年09月28日-2026年10月11日本周漏洞态势研判情况本周信息安全漏洞威胁整体评价级别为
10月9日 中共中央、国务院印发《关于发展新质生产力的意见》(以下简称《意见》)。《意见》是指导新质生产力发展的顶层文件,对科技创新、产业融合、体制机制等作出系统部署。《意见》在总体要求中明确提出,坚持"创新主导、改革为要、因地制宜
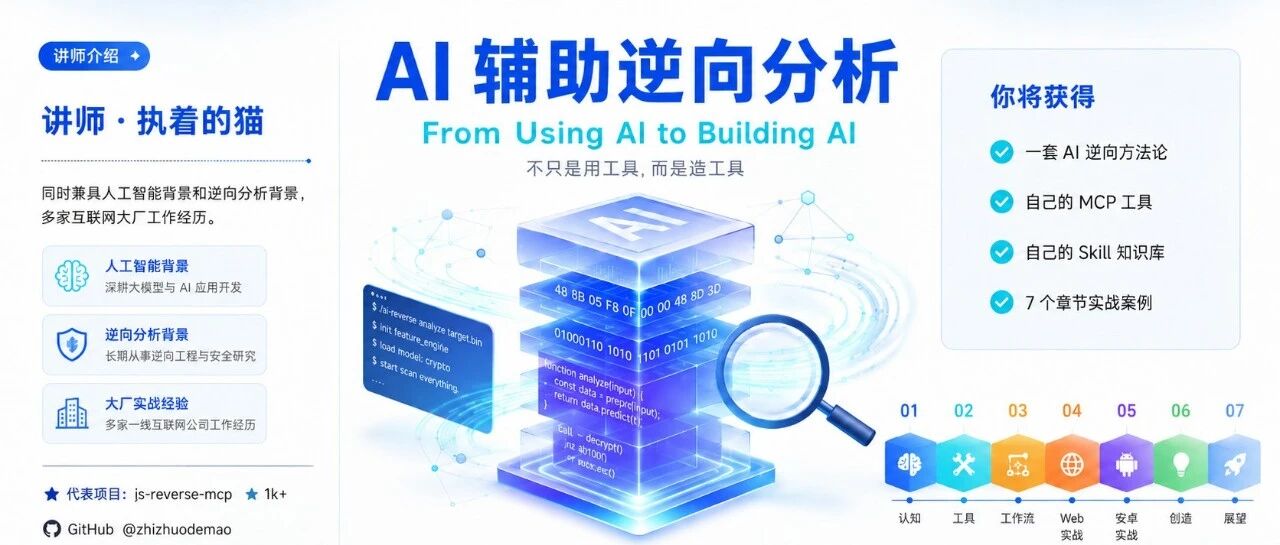
手动分析、逐行调试、重复排查……在攻防对抗中,效率就是生命线,可当恶意样本指数级增长,人力终究有极限。这时候,如果AI能成为你的“外脑”,把低效劳动交给机器,而你专注攻克核心难题,那效率是否直接翻倍?2026年,大模型席卷各行各业,安全领域
黑客批量利用漏洞入侵WP站点 Patchstack安全监测平台证实,Bricksforge插件曝出严重安全漏洞CVE-2026-85097,该漏洞影响3.1.8.9及更早全部版本,官方已在3.1.8.10版本完成补丁修复(最新稳定版4.0.
看雪论坛作者ID:qqqiu 就在今年的一月我开源 iOS-SDK 检测项目,加上七月开发的风控 Agent,今天我可以说终于能够真正写完,看完后你就能理解,现在的风控到底是怎么做的,以及他们做风控的根据是什么。前言先从一个问题开始,我们在