当FBI的传票递到Telegram,平台到底交了什么
原创 黑鸟 2026-10-12 23:21 广东
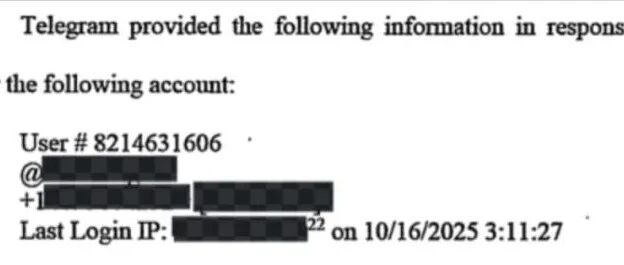
通过研究美国法律文件可以看到一些不错的内容,比如文件显示,当美国执法机构向Telegram提出请求时,平台交出的东西比很多人想象的多:
一个账号的User ID(数字身份编号)、Username(用户名)、绑定的Phone Number(电话号码),以及Last Login IP(最后登录IP地址)和精确到秒的时间戳。
在其中一个2025年末的案例里,Telegram还临时开启了额外日志记录功能,专门为目标账号抓取这些数据。
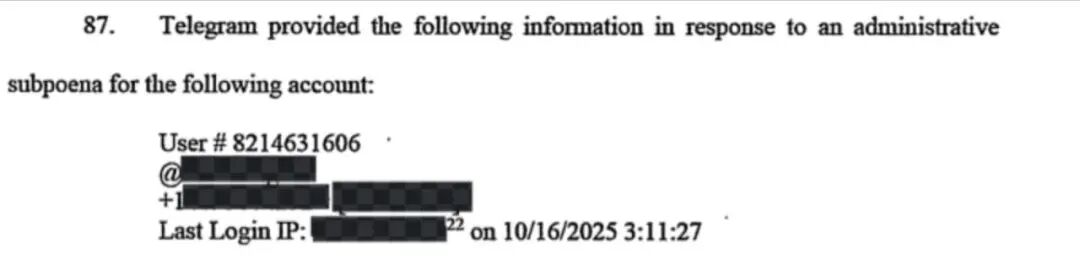
一份美国法庭文件引用了Telegram对administrative subpoena(行政传票)的回复。针对某个账号,Telegram提供了四项信息:
User ID:账号的永久数字标识符,那串跟账号终身绑定的编号
Username:以@开头的那个handle
Phone Number:绑定的美国+1号码
Last Login IP Address:附带精确登录时间,文件里写的是2025年10月16日3点11分27秒
北伊利诺伊州联邦地区法院审理的United States v. Adam Stafford King案(Case No. 1:24-cr-00153)中,FBI调查的是Telegram上的犯罪嫌疑人,目标账号就是@pervchidude。
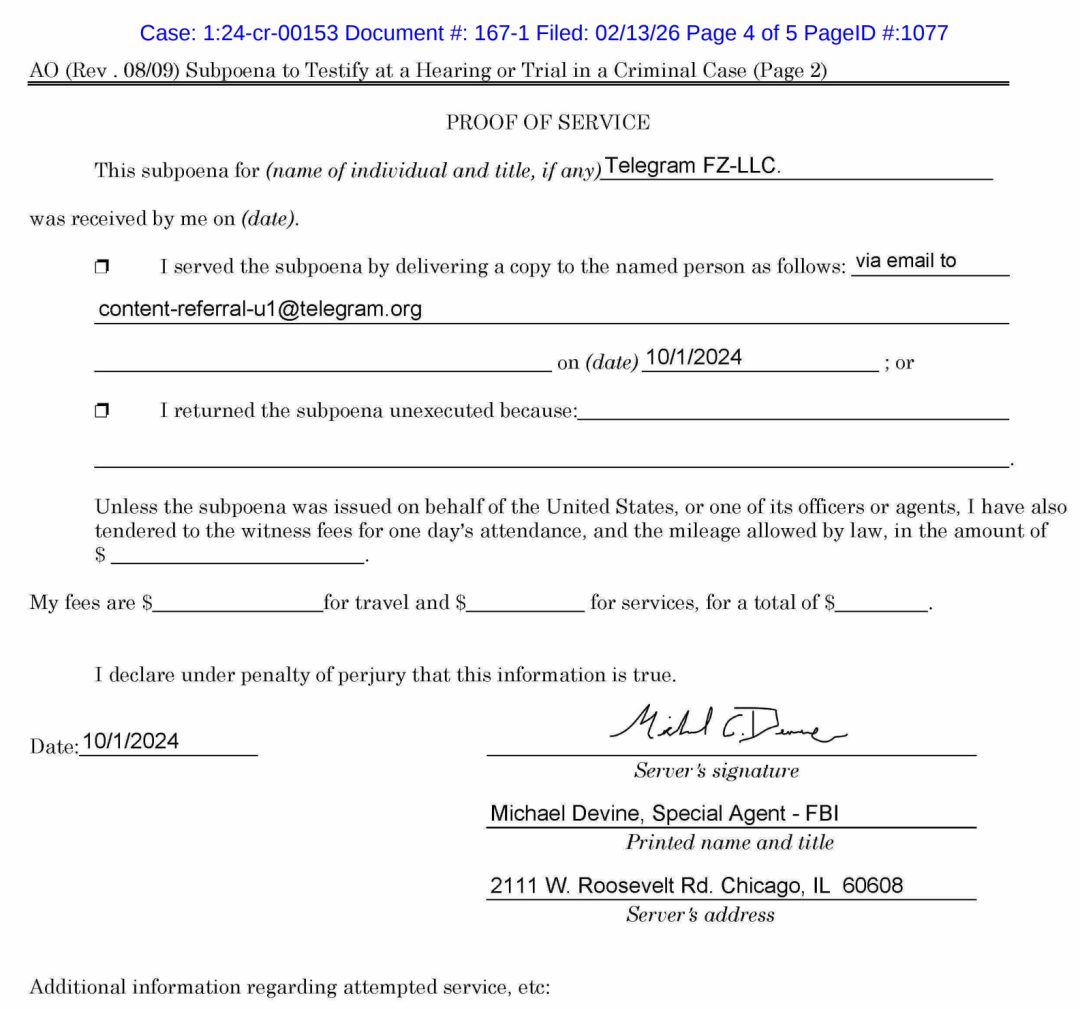
案卷里有一份FBI特工Michael C. Devine的宣誓书(affidavit),2026年4月1日签署,把取证过程交代得很清楚:2024年10月1日,他用电子邮件把一份联邦传票(subpoena)发到content-referral-u1@telegram.org,要求提供这个账号的基本订阅者信息;之所以用这个地址,是因为其他执法人员的消息显示,Telegram在2024年底开始接受并回应发往该邮箱的法律程序;10月18日,Telegram从同一个邮箱回信,交出了@pervchidude的user number(用户编号)、username/handle(用户名)、绑定的phone number(手机号)、account display name(账号显示名)、associated IP address(关联IP地址)和最后登录的日期时间。
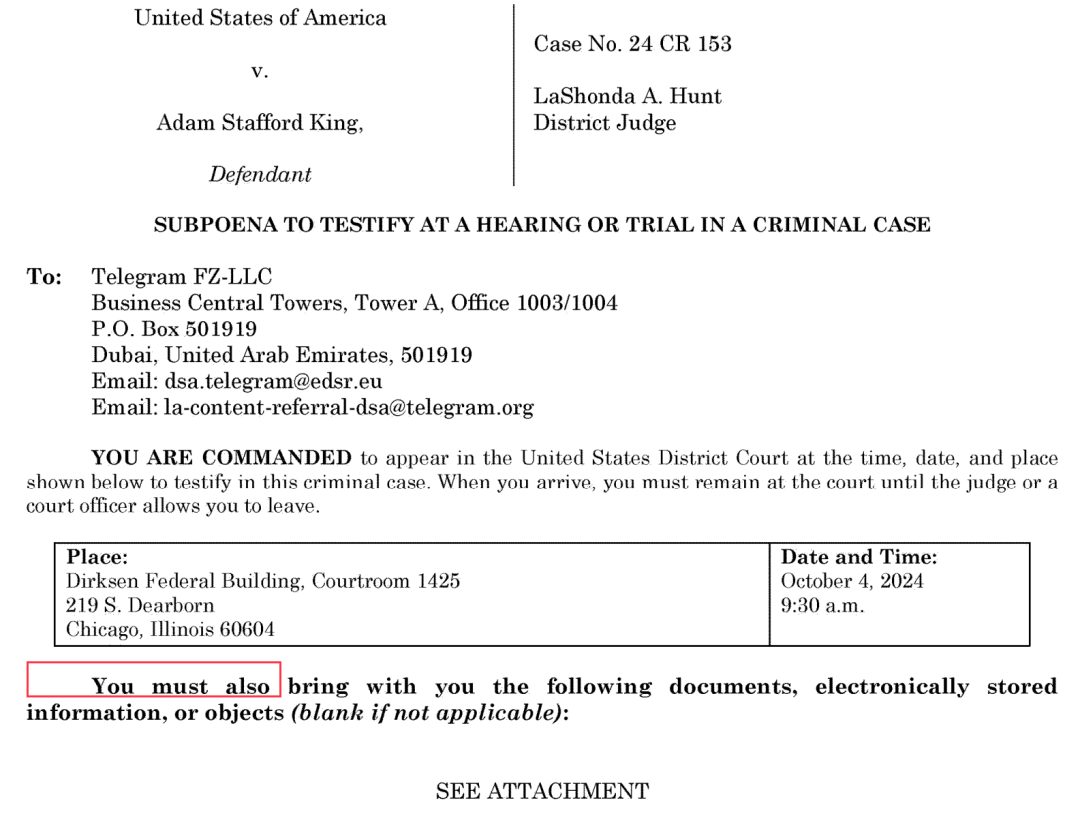
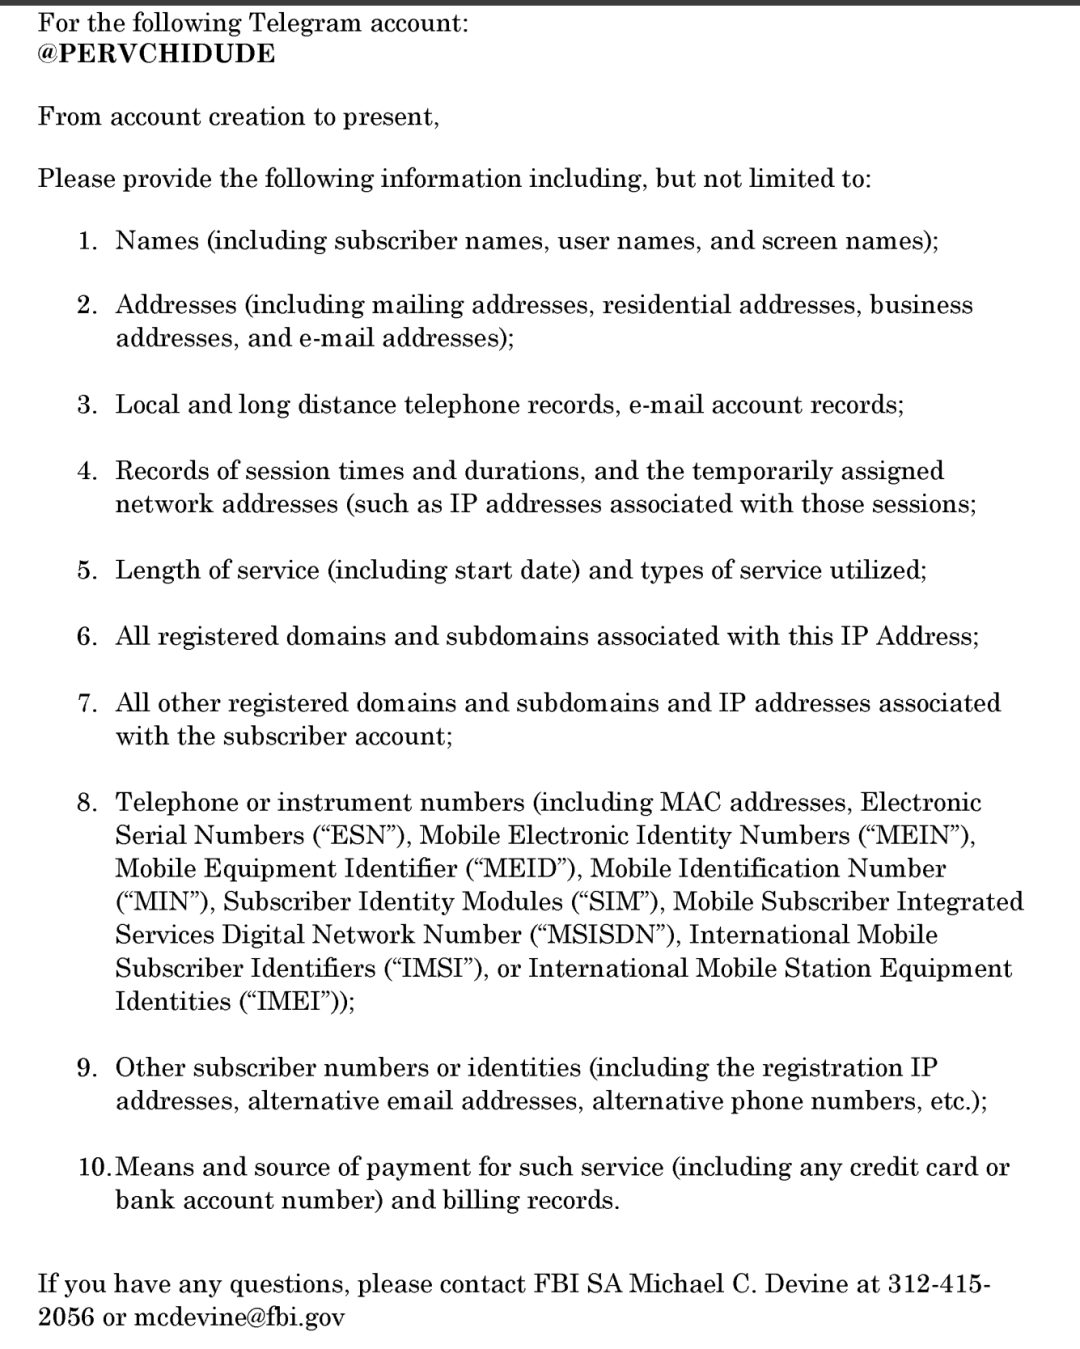
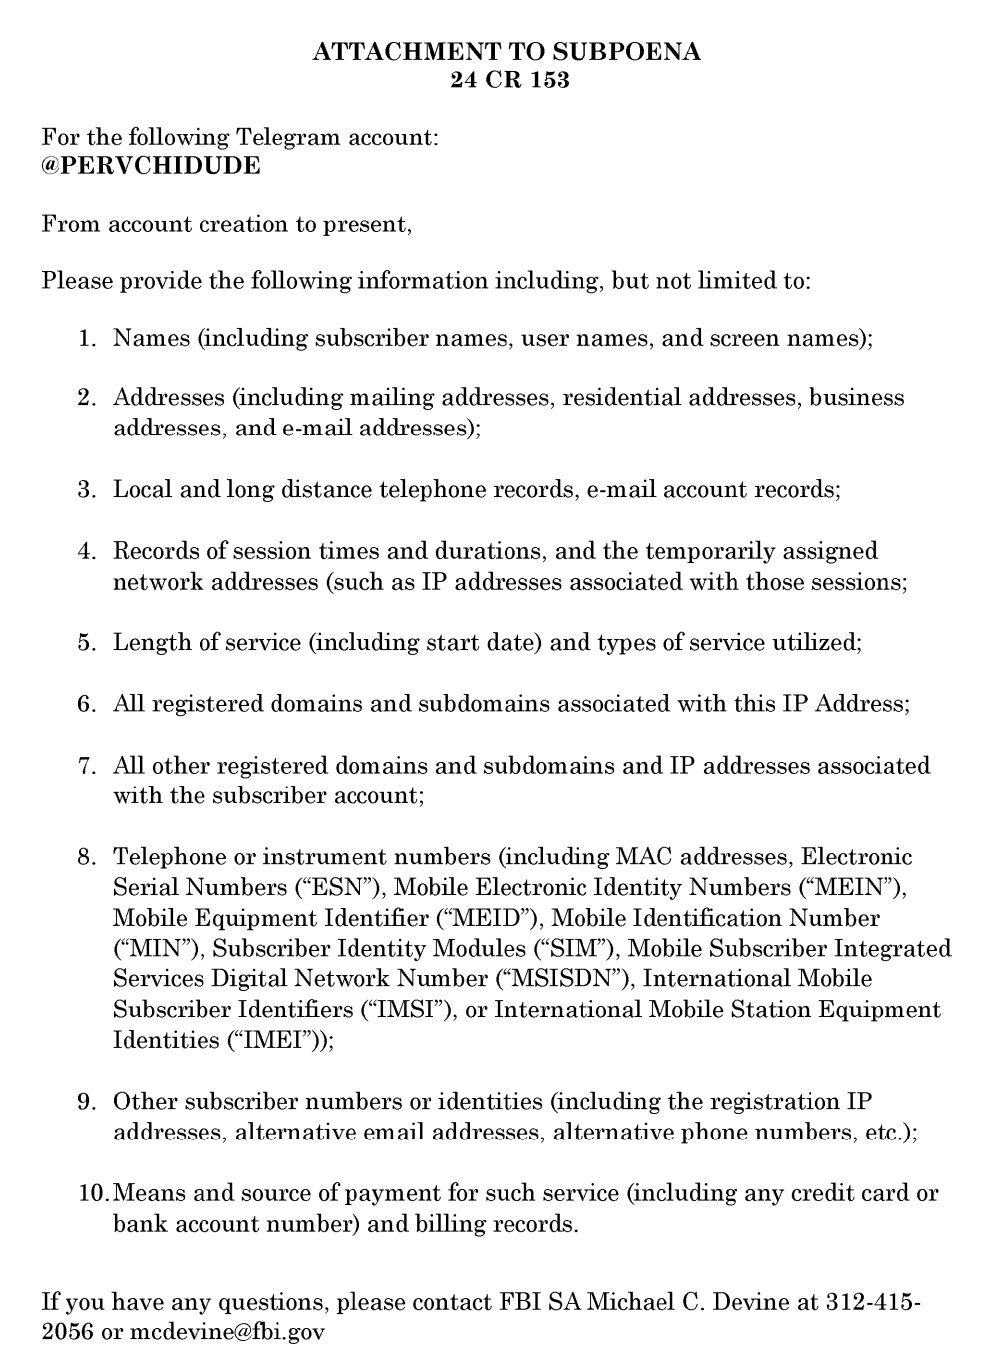
传票附件本身也值得一看。这份传票(Document 167-1)的附件一口气列了10项想要的东西:姓名、地址和邮箱、电话记录、session times and durations(会话时间和时长)以及临时分配的IP地址、服务起始时间、注册域名、一串设备标识(MAC地址、IMEI、IMSI、SIM卡信息都在列)、支付方式和来源。
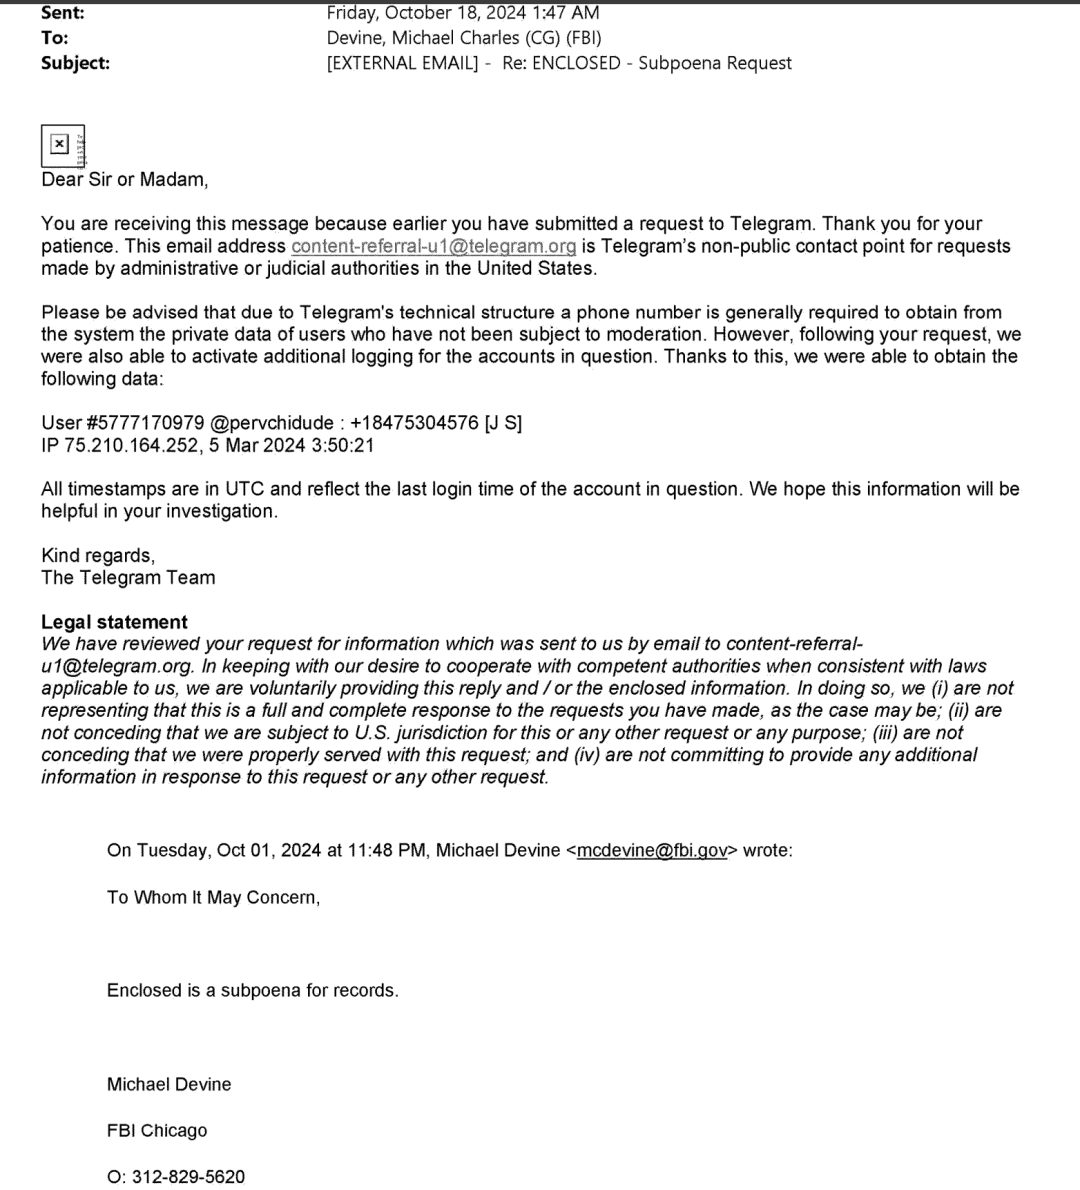
包括下面是Telegram发给FBI的邮件,日期是2024年10月18日,回复的是10月1日发出的传票。这封邮件把实际操作流程说得很清楚:
Telegram运行着一个non-public contact address(不对外公开的联系邮箱),专门接收美国行政和司法机构的请求
邮件里坦承,由于Telegram的技术架构,获取未被审核用户的private data(私人数据)通常需要一个phone number作为钥匙
在FBI提出请求后,Telegram为相关账号activated additional logging(激活了额外日志记录),借此抓到了User ID、Phone Number和带最后登录时间戳的IP地址,时间以UTC(协调世界时)为准
值得注意的是,Telegram在回复邮件后面附了一份legal statement(法律声明)。大意是:
我们是“自愿”提供这些信息的,“出于与主管部门合作的意愿”;
我们不承认受美国管辖,不承认这份传票送达合法;这次回复不一定是完整答复,以后也不承诺提供更多数据。
说白了就是:东西给你了,但别想据此认定我们必须配合你。这是一种典型的“既合作又留后路”的法律姿态,既不得罪执法机构,又不在司法管辖问题上作出任何让步。
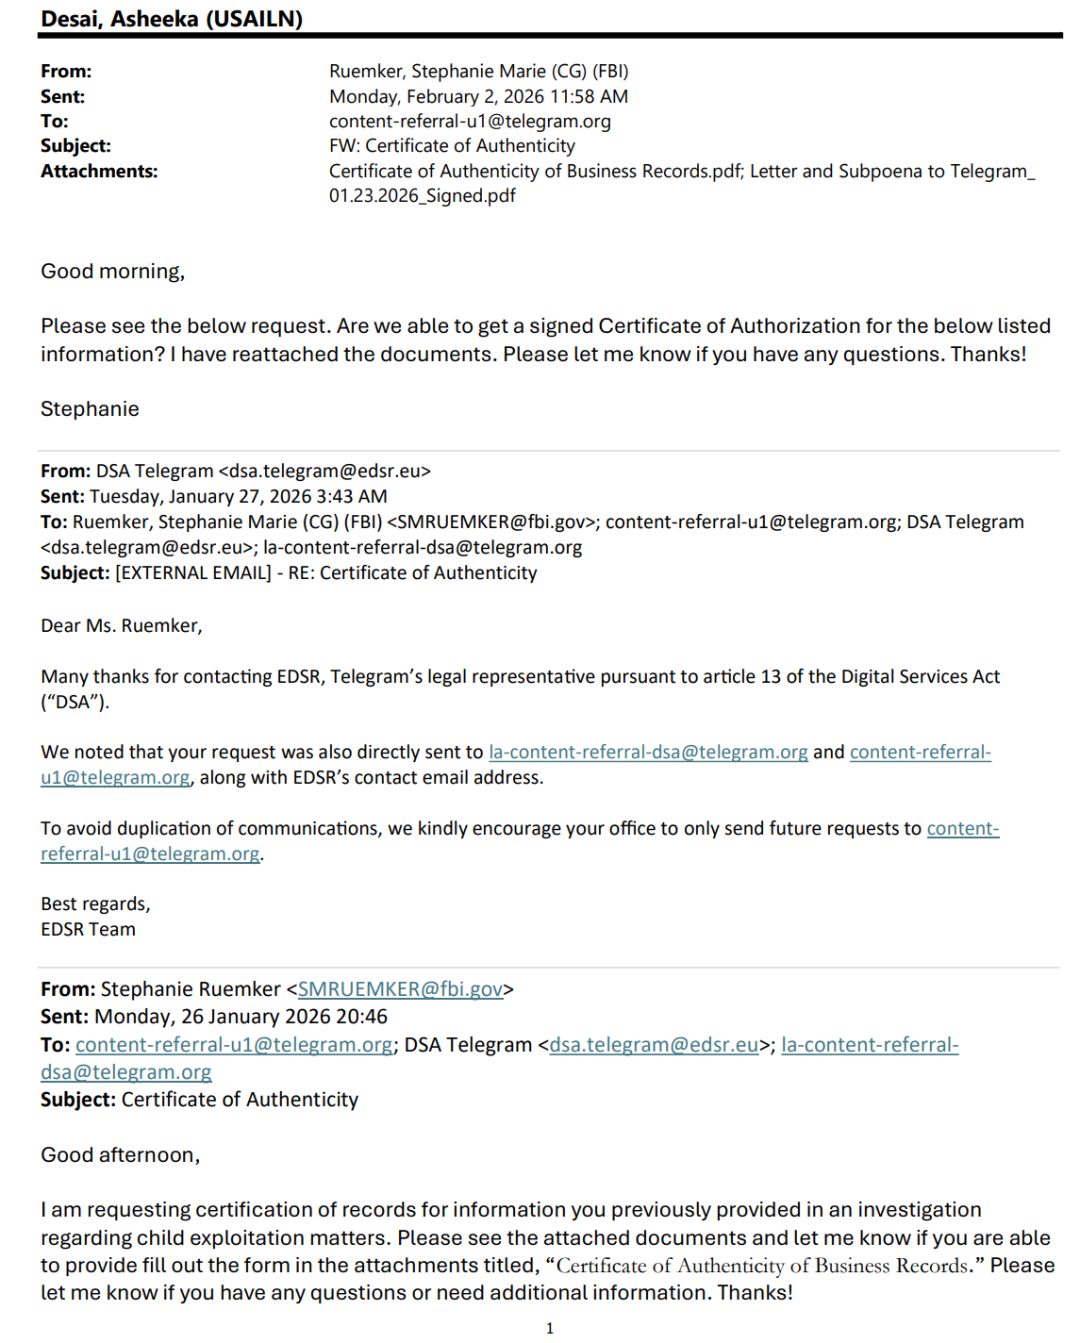
从账号到设备再到钱包,能要的几乎全要了。但Telegram实际交回的,仍然是那几样基础信息:用户编号、用户名、手机号、显示名、IP和最后登录时间。
宣誓书还补了一个细节:2025年1月到2026年3月间,FBI芝加哥的执法人员至少11次通过content-referral-u1@telegram.org向Telegram送达法律程序,Telegram每次都从同一个邮箱回传记录,内容不出那几项,邮件由The Telegram Team签署,末尾附法律声明。这套流程已经稳定运转,不是一次性配合。
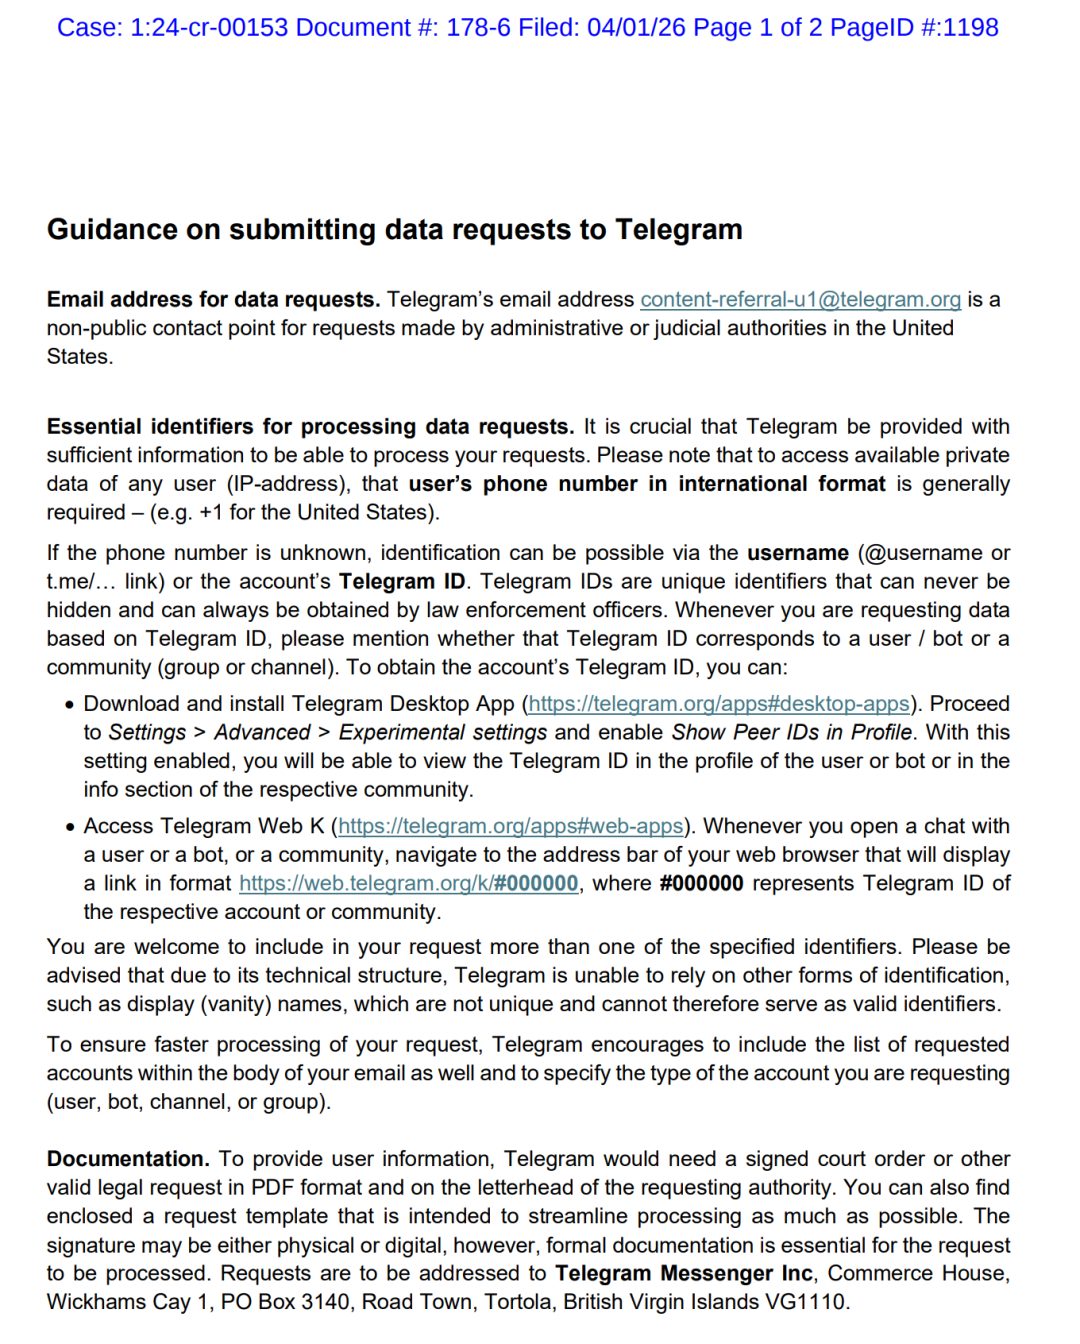
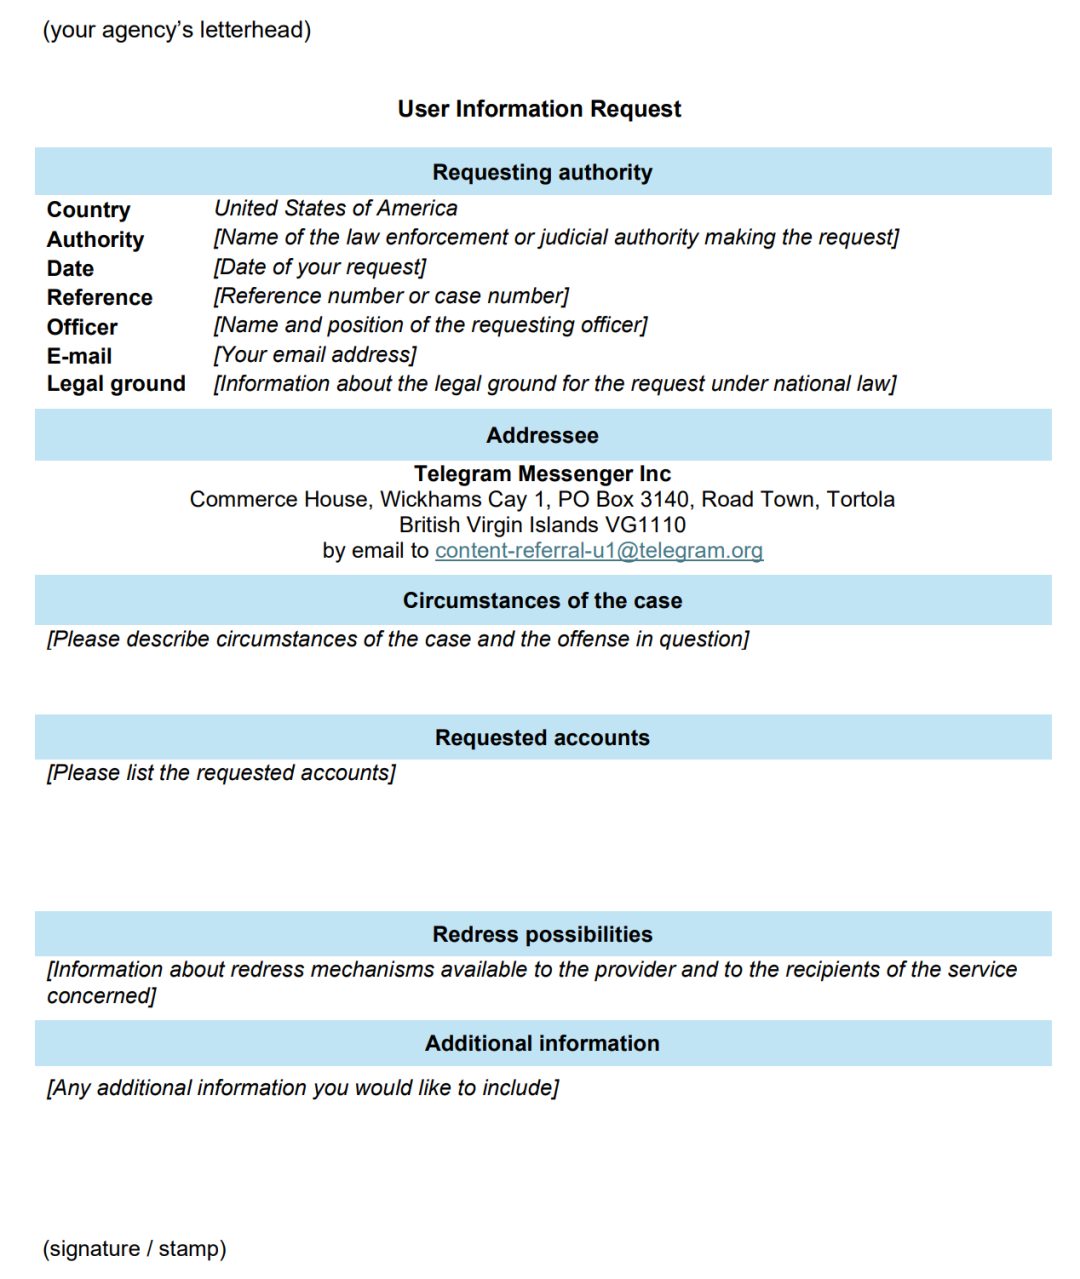
案卷里还有一份Telegram自己出具的数据请求指南(Document 178-6),把规则写得更直白:这个邮箱是美国行政和司法机构请求的非公开联系点;要调取用户的私人数据(比如IP地址),通常需要国际格式的手机号,美国就是+1开头那种;不知道手机号,可以用username或者Telegram ID来识别,而Telegram ID是唯一标识,永远藏不住,执法人员总能拿到;请求必须附上签过字的法院命令或其他有效法律请求,PDF格式、机构信纸。指南里有一句话值得留意:Telegram明说无法依赖显示名(vanity name)来识别账号,因为不唯一。手机号和ID才是真正的钥匙,起个花里胡哨的昵称没用。
类似的剧情在印度也上演过。2022年8月30日,德里高等法院在Neetu Singh诉Telegram案中下令Telegram披露涉嫌传播盗版内容的用户信息,包括手机号、IP地址和邮箱。Telegram搬出了三套说辞:数据存在新加坡,当地法律不允许解密;披露信息侵犯用户的隐私和言论自由;自己只是中介,没有义务配合。法院一条条驳了回去:数据存在哪都改变不了侵权针对印度作品、用户大概率在印度的事实;言论自由和隐私权不能成为逃避违法后果的挡箭牌,更别说侵权者了;只删频道根本不够,这些盗版频道是“九头蛇”(hydra-headed),按下一个又冒出来一个。这类命令后来在德里高院也没停过,2022年底又有后续案件跟进。
当然,这些文件里都没有出现message content(消息内容)。Telegram的说法是:
普通的cloud chat(云端聊天)虽然加密存储在服务器上,但“Secret Chats”(秘密聊天)是end-to-end encrypted(端到端加密),只有参与对话的两台设备能读取,服务器上不留明文。
但执法机构真正需要的,往往不是聊天内容本身,而是identifying layer(身份识别层):这个账号背后是谁、从哪里连进来的。一个phone number加一个带时间戳的IP地址,配合mobile carrier(移动运营商)或internet service provider(互联网服务商)的记录,通常就足够锁定嫌疑人了。
2024年9月,也就是创始人Pavel Durov在法国被拘留几周后,Telegram修改了privacy policy(隐私政策)。旧版规定平台只在反恐案件中才可能分享用户IP和电话号码,新版把范围扩大到了criminal cases(刑事案件)。
这次流出的记录正好印证了政策转向,而且还展示了更进一步的操作:应执法机构要求,Telegram可以对特定账号开启targeted logging(定向日志记录),在原本不记录登录IP的情况下临时打开开关。
对于追踪南亚地区romance scam(杀猪盘)、investment scam(投资诈骗)、task scam(做任务返利骗局)和loan-app scam(贷款APP骗局)的调查人员来说,这个逻辑链条很清楚:一个电话号码加一个IP地址,往往就是解开整张网络的那根线头。
本文转载自微信公众号「黑鸟」,查看原文。版权归原作者所有,如有侵权请联系删除。