【已复现】AnyDesk 预认证堆缓冲区溢出远程代码执行漏洞(CVE-2026-109390)安全风险通告
奇安信 CERT 2026-10-13 17:26 江苏
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
● 点击↑蓝字关注我们,获取更多安全风险通告
漏洞概述 | |||
漏洞名称 | AnyDesk 预认证堆缓冲区溢出远程代码执行漏洞 | ||
漏洞编号 | QVD-2026-82753,CVE-2026-109390 | ||
公开时间 | 2026-10-12 | 影响量级 | 万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 9.8 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者无需凭据、无需用户交互,在桌面控制授权之前即可在 root 权限的服务进程内执行任意代码,导致目标主机被完全控制,可进一步横向移动、窃取数据或植入持久化后门。 | |||
01
漏洞详情
>>>>
影响组件
AnyDesk 是 AnyDesk Software GmbH 开发的远程桌面软件,支持 Windows、macOS、Linux 等多平台。Linux 版服务进程(`anydesk --service`)默认以 root 运行,监听 TCP/7070 提供直连会话,并通过 AnyDesk 中继网络支持穿透连接,广泛应用于远程运维、技术支持与办公场景。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复AnyDesk 预认证堆缓冲区溢出远程代码执行漏洞(CVE-2026-109390),该漏洞源于 AnyDesk 会话协议 mode-5 流数据包处理路径在长度校验之前,使用攻击者可控的 32 位声明长度参与堆内存分配计算,可构造"极小分配 + 超长逻辑长度"的错配,将攻击者数据越界写入相邻堆对象;结合伪造虚表指针、栈枢轴 与 ROP 链,可在目标 AnyDesk 服务进程内执行任意命令。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
02
影响范围
>>>>
影响版本
AnyDesk Linux < 8.0.3
03
复现情况
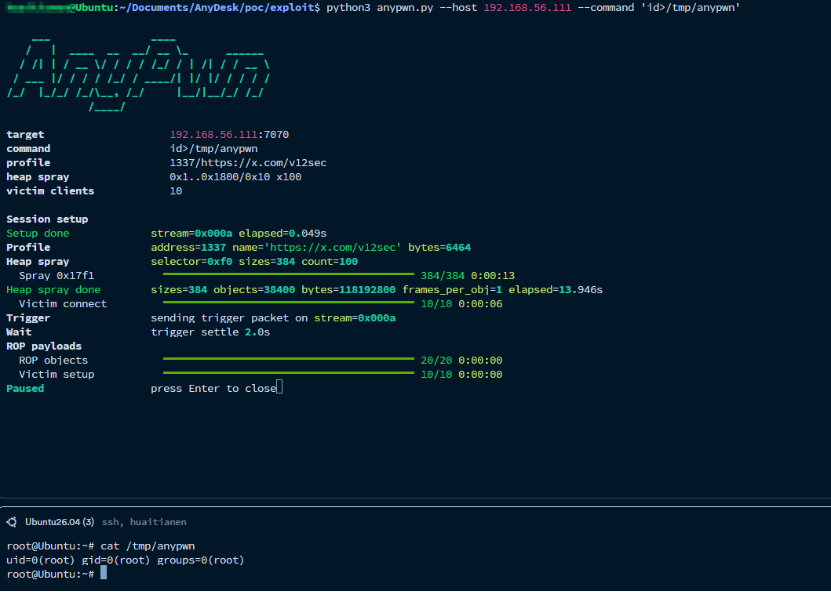
目前,奇安信CERT已成功复现AnyDesk 预认证堆缓冲区溢出远程代码执行漏洞(CVE-2026-109390),截图如下:
04
受影响资产情况
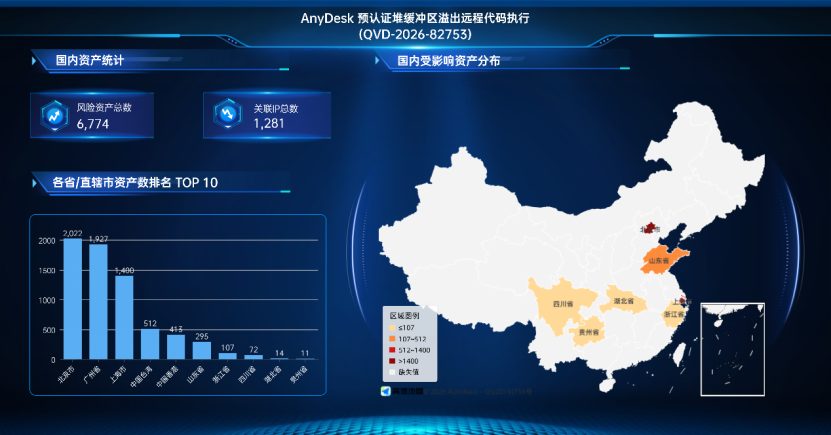
奇安信鹰图资产测绘平台数据显示,AnyDesk 预认证堆缓冲区溢出远程代码执行漏洞(CVE-2026-109390)关联的国内风险资产总数为6774个,关联IP总数为1281个。国内风险资产分布情况如下:
AnyDesk 预认证堆缓冲区溢出远程代码执行漏洞(CVE-2026-109390)关联的全球风险资产总数为21571个,关联IP总数为8856个。全球风险资产分布情况如下: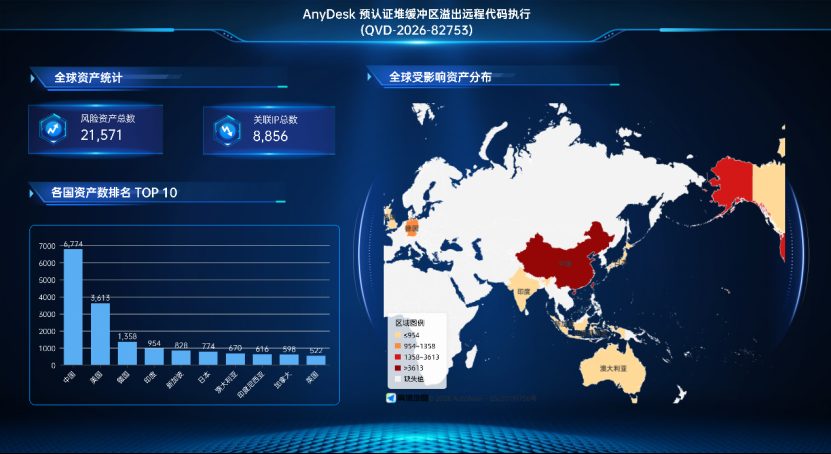
05
处置建议
>>>>
安全更新
AnyDesk ≥ 8.0.3(推荐升级至当前最新 8.1.0 或更高)
下载地址:
https://anydesk.com/en/downloads/linux
临时缓解措施:
1. 禁止将 TCP/7070 暴露于公网/不可信网络,防火墙仅对受信管理来源放行;
2. 通过 AnyDesk 中继/代理等可控链路(说明:中继连接同样可达漏洞路径,此措施仅收缩暴露面,不能替代升级);
3. 以最小权限(非 root)运行 anydesk 服务,降低成功利用后的影响。
06
参考资料
07
时间线
2026年10月13日,奇安信 CERT发布安全风险通告。
08
漏洞情报服务
「奇安信漏洞情报平台」重磅上线,诚邀您来体验:

奇安信 CERT
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
点击↓阅读原文,到ALPHA威胁分析平台订阅更多漏洞信息。
本文转载自微信公众号「奇安信CERT」,查看原文。版权归原作者所有,如有侵权请联系删除。