招聘|小米招聘安全合规工程师
JD如下,感兴趣的朋友速速应聘,简历投递方式在最下方,领导不光专业一流,而且人美心善😄岗位职责:产品安全BP1. 根据监管要求及信息安全相关法律法规,开展内部自查,发现并推进整改,消除合规风险;2. 将法规要求结合公司的业务情况,沉淀为内部
JD如下,感兴趣的朋友速速应聘,简历投递方式在最下方,领导不光专业一流,而且人美心善😄岗位职责:产品安全BP1. 根据监管要求及信息安全相关法律法规,开展内部自查,发现并推进整改,消除合规风险;2. 将法规要求结合公司的业务情况,沉淀为内部
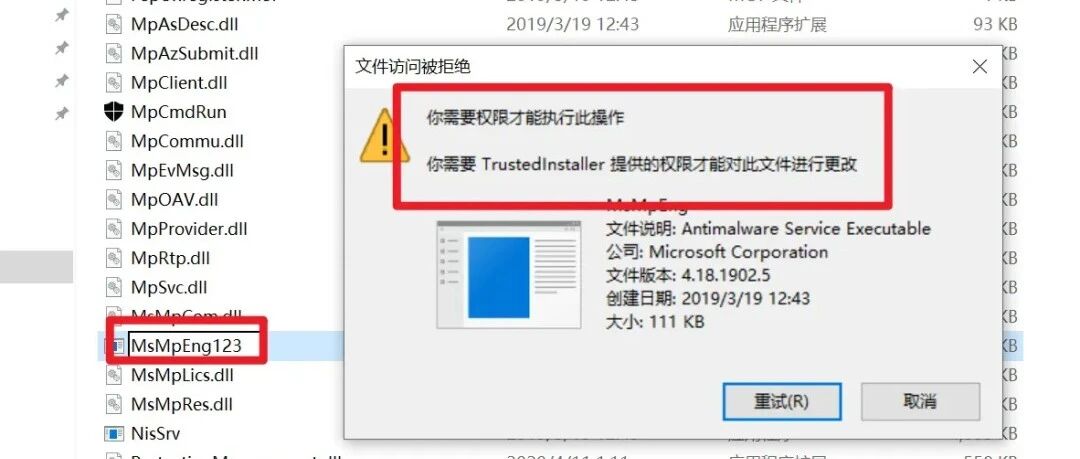
本⽂由⽩帽师傅Fiend-0225分享,通过微软发行的procmon的驱动任意读写,对windows的自带杀软进行根文件篡改,从而破坏掉windows自带的安全防御能力,实现以子之矛,攻子之盾的效果。免责申明:仅⽤于安全技术研究,严禁被⽤于
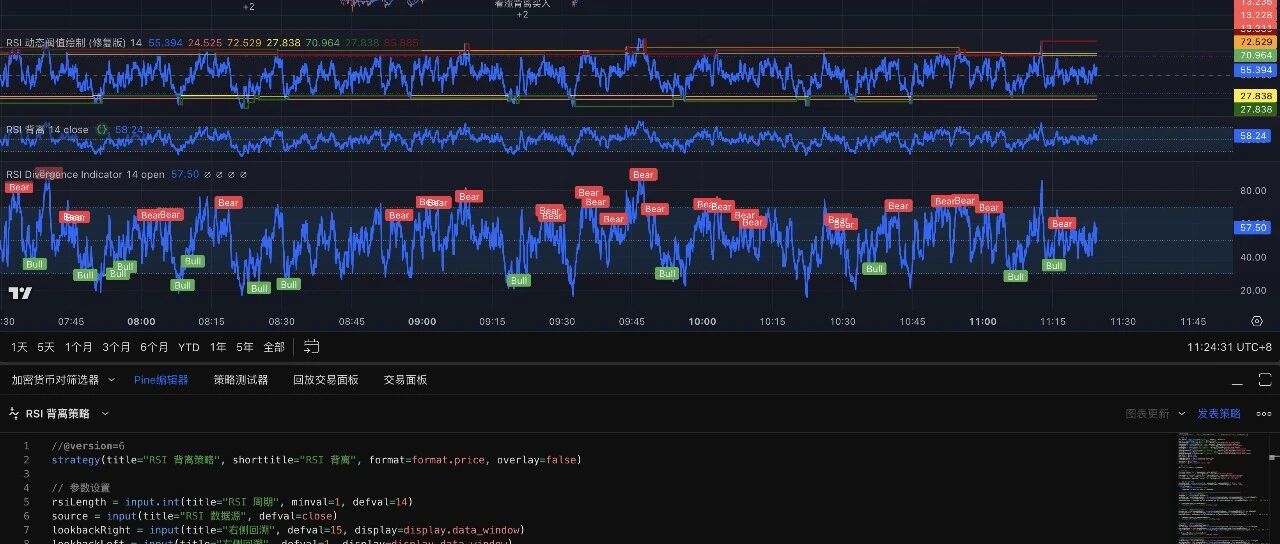
Trading view策略实现量化交易!!! 随着数字货币市场的不断发展,越来越多的交易者开始尝试使用量化交易策略来提升交易效率和稳定性。而TradingView作为一个强大的图表分析工具,不仅提供了丰富的技术指标,还允许用户通过Pine
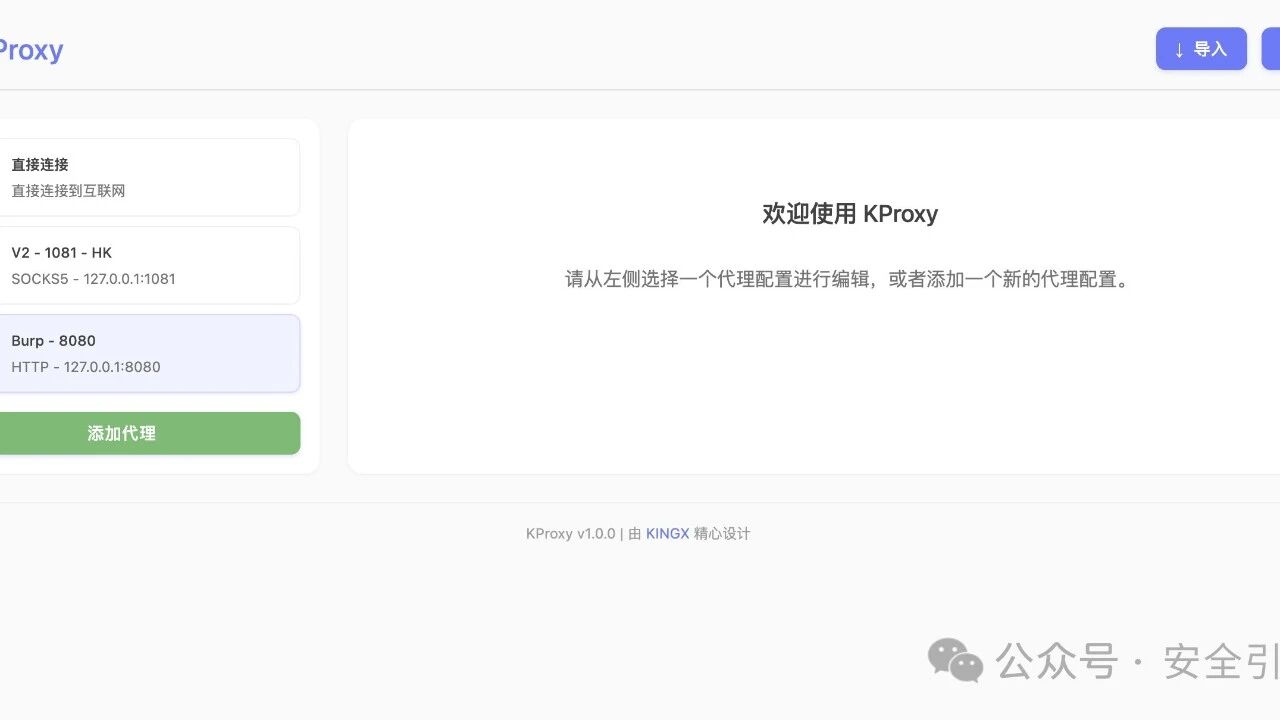
Google 在 2019 年提出了 V3 版本的Chrome扩展程序标准。V3 标准在性能和安全性上都有不少提升,但是由于兼容性问题和开发者强烈反对,一再推迟,直到最近 V2 大限终至。 近期打开 Chrome 之后发现多个扩展插件开始罢
春归万物生,漏洞无处藏!值此安全焕新季,SRC平台开启「春日双倍活动」,诚邀白帽子聚焦服务器、数据泄漏高危漏洞,提交有效漏洞即可享双倍奖励!用技术唤醒安全生机,让挖洞更有“春意”! 阅读原文 跳转微信打开
让大模型识别文章是否包含敏感内容 大模型发展如火如荼,我也一直在琢磨,这玩意除了日常知识问答和辅助写代码,还能对我的项目需求有啥助力。最近,有一个做知识社区的 PM 找到我,说最近有人把一些项目文档、述职报告发在公开的社区里了,希望能有一些
作为一款优秀的 AI 编程助手,Cursor 在编码效果上表现非常出色,于是去年抽空提取了一份包括对话与交互的 Cursor 系统提示词来学习研究。从 Cursor 提示词可以看出,它提供了精心设计的结构化内容,并根据不同场景智能提供大量关
想统计一下xscan的使用反馈,大家有空可以填一下,最近不知道哪方面优化,为后续优化做准备,填写后可优先内测w15scan。 https://ocjgibgqtg.feishu.cn/share/base/form/shrcnJinXSJM
攻击手法复杂且隐蔽,需引起高度警惕 1事件概述近年来,高级持续性威胁(APT)组织针对特定地区和行业的攻击活动日益频繁,其中Patchwork组织(又称Dropping Elephant、APT-C-09)因其长期针对中国、巴基斯坦、孟加拉
实操演练如何进行SQL注入攻击 随笔案例知识声音其他编者按本文以“SQL注入攻击”为主题,详细介绍了现代SQL注入攻击的手法,并通过SQLMap工具进行实际操作,展示如何使用这一自动化工具进行SQL注入测试。这样的实践有助于理解一个低门槛的
由知名大模型Claude的母公司Anthropic发布模型上下文协议(MCP, Model Context Protocol),它通过提供一个通用的标准接口,让AI应用能轻松连接到各种数据源,如数据库、API和企业工具。 前言在2024年1
岗位描述负责部门内安全反入侵相关工作,包括:> 纵深防御体系能力建设和提升,如商业安全产品策略运营、入侵检测策略与模型的设计开发及运营、溯源反制能力建设等。> 安全应急响应能力建设及运营,能够对安全事件进行响应和调查,提高响应和
一失足成千古恨 知识案例其他声音随笔编者按当身处境外,因客观条件所限被境外组织威胁利诱加入其间谍组织,甚至领取了代号或者任务,回国后及时向组织交代坦白事情经过,同时没有实质出卖国家利益,一般应不予处罚。这不是小编XBB,某位大佬说的。国家安
在网络安全的世界里,漏洞赏金(Bug Bounty)项目就像一场高手云集的“擂台赛”,吸引着全球的白帽黑客们一显身手。今天分享一个真实的故事:一位安全研究者和他的朋友Mohammad Nikouei决定在BugCrowd上挑战一个公开的漏洞
农夫安全 奋斗者协议一 风起这几年,大多数的普通人似乎过得都并不太好。年轻人的种种的压力,都在摧毁着所有的期许。"这人世间,所有的美好,我都不配拥有"正在成为很多人的内心。有时我也在想:我在我所处的行业,也算是人五人六的主儿