前沿 | 推动全球人工智能治理制度构建
安全是发展的前提。国际社会应当以“确保人工智能始终处于人类控制之下”为基本原则,围绕防止人工智能恶用、滥用及失控等共同关切,推动安全评测互认、标准对接等技术协作,使安全治理实现“原则”与“工具”并举、由理念走向实践。 文 | 清华大学文科资
安全是发展的前提。国际社会应当以“确保人工智能始终处于人类控制之下”为基本原则,围绕防止人工智能恶用、滥用及失控等共同关切,推动安全评测互认、标准对接等技术协作,使安全治理实现“原则”与“工具”并举、由理念走向实践。 文 | 清华大学文科资
近期,经组织第三方检测机构进行抽查,共发现17款APP及SDK存在侵害用户权益行为(详见附件),现予以通报。 关于侵害用户权益行为的APP(SDK)通报(2026年第6批,总第59批)根据中央网信办、工业和信息化部、公安部联合发布的《关于开
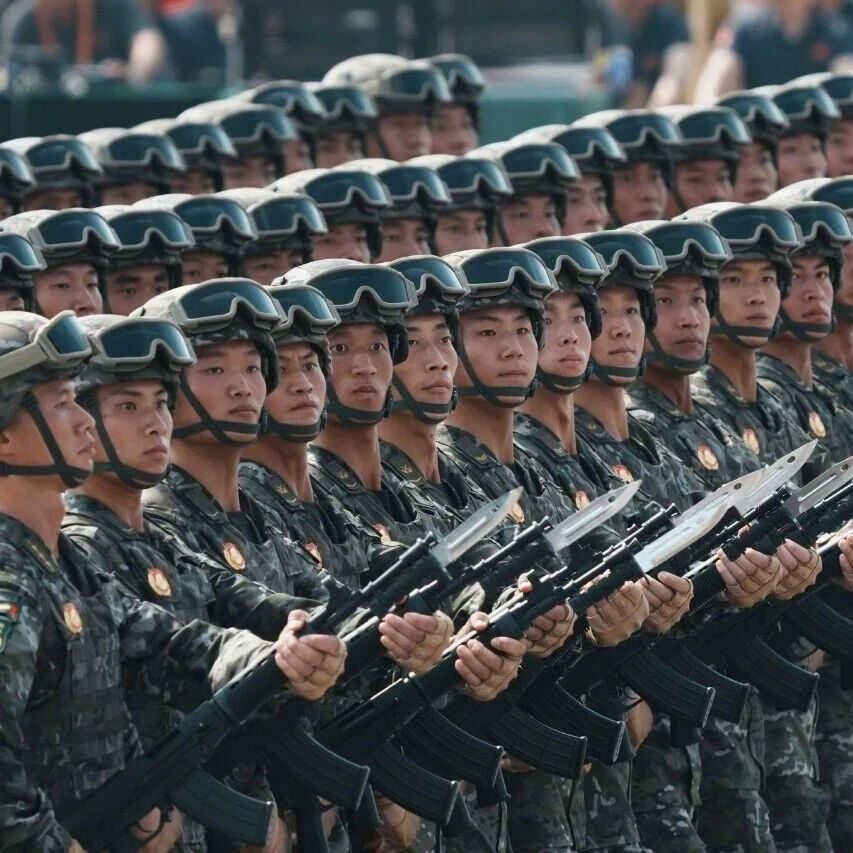
为进一步规范互联网军事信息传播管理,深入排查整治网络涉军不当营销和炒作信息,中央网信办、退役军人事务部、中央军委政治工作部、中央军委政法委员会决定从10月份开始,集中开展为期2个月的网络涉军不当营销和炒作信息专项整治。 关于开展网络涉军不当
2026年11月1日起施行。 气象数据管理办法(2026年9月20日中国气象局第49号令公布,自2026年11月1日起施行)第一章 总 则第一条 为加强和规范气象数据管理,促进气象数据开发利用,提升气象数据治理能力和服务水平,根据《中华人民
当前,单边数据管制、数据攻击等现象频发,严重冲击了全球数据治理秩序,给国家安全带来了严峻挑战。在此背景下,系统研究数据主权风险治理,既是应对现实风险的迫切需要,也是推进国家安全体系和能力现代化的题中应有之义…… 周茂雄福建警察学院当前,单边
监测发现Kimsuky组织攻击:攻击者利用钓鱼邮件投递伪装保险金融文档的恶意文件,并污染开源代码仓库实施供应链攻击,目标覆盖韩日越德等国,涉及保险金融、科研等领域。 APT-C-55 KimsukyAPT-C-55(Kimsuky)组织,也
想象你正穿行在嘈杂的街道上,忽然有人喊你的名字。不必回头,你就可以本能地判断出声音来自哪个方向,还能大致估计出对方离你有多远,然后顺势转身,朝那个方向寻去。人类听到的并不仅仅是“什么声音”,还包括“声音来自哪里”以及“声源与我处于怎样的空间
分享一篇文章。 国家互联网应急中心CNCERT: 网络安全信息与动态周报2026年第41期(10月5日-10月11日) 本周,互联网网络安全态势整体评价为良。 本周网络安全基本态势本周,互联网网络安全态势整体评价为良。我国互联网基础设施运行
2026年10月15日,深瞳漏洞实验室监测到一则GitLab组件存在整数溢出漏洞漏洞的信息,漏洞编号:CVE-2026-97229,漏洞威胁等级:严重。 漏洞名称:GitLab远程代码执行漏洞(CVE-2026-97229)组件名称:Git
Windows11 26H2全新版本上线 火绒守护接续进行 尊敬的用户: 您好。自2026年10月起,火绒安全正式将Windows 11 26H2(x64、Arm64 架构)纳入维护支持范围,提供漏洞修复服务。为保障您在新版本系统下获得稳定
今天,曾因 Attention Residuals 论文走红的 AI 少年陈广宇(Nathan Chen),宣布离开 Kimi。16岁入职月之暗面,17岁挂出顶会级架构论文一作,深度参与Kimi K3与底层内核研发。他在 X 上发了一篇告别
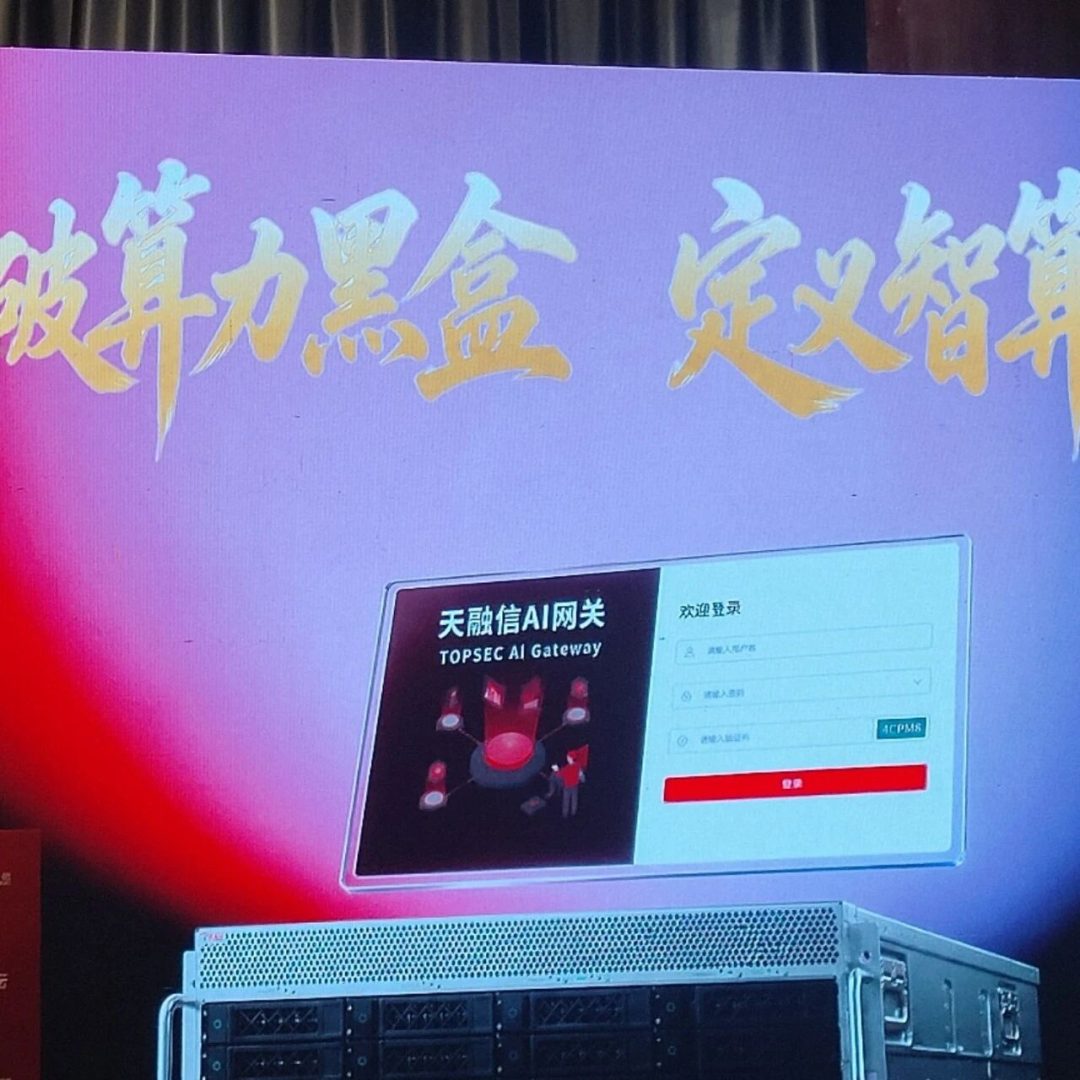
天融信推出AI安全网关 跳转微信打开
注册报名及费用说明REGISTRATION & FEES注册费用注册费2500元/人,现场缴费2800元/人,在校学生注册费1500元/人,本刊编委/青年编委注册费2000元/人。往返交通及食宿费用自理。报名注册方式会议采用在线方式
Check Point Research 披露最流行的开源 LLM 网关 LiteLLM 两枚高危漏洞(CVE-2026-35029 / CVE-2026-59823):一个低权限账号即可任意读文件、接管管理员乃至远程代码执行;SSRF 还
AI 时代,业务和 IT 关系更加紧密。 我想先请大家代入一位门店店长的角色。周末快到了,作为店长,要开始规划周末的经营计划。听起来是很小的一件事,但背后除了要看销售、查库存,还要找顾客等等。我们把这个事情交给 AI 的话,它又能给到我们什