CSDN投毒是谁干的(一)
是谁呢? 12月12号一哥报道了 CSDN 挂马攻击事件,引起了我强烈的兴趣。当时花了大概两周时间把素人能接触到的信息整理了七七八八,折腾出来一个 3 万多字快 500 张图的文档,信息量有点大导致身边朋友没几个人有耐心看完。另外当时感觉自
是谁呢? 12月12号一哥报道了 CSDN 挂马攻击事件,引起了我强烈的兴趣。当时花了大概两周时间把素人能接触到的信息整理了七七八八,折腾出来一个 3 万多字快 500 张图的文档,信息量有点大导致身边朋友没几个人有耐心看完。另外当时感觉自
中小企业及创业公司如何开展信息安全建设?在公司发展什么阶段开展?如何开展?要遵循什么样的原则?重点关注解决什么问题?跟业务的关系是什么?如何考核?价值如何衡量? 注:本文以问答的形式来形成这份“中小企业及创业公司信息安全建设指南”,文中探讨
可用啊 文:凭栏欲言端王让义和团的大师兄们给慈禧表演刀枪不入的功夫,慈禧当场深表嘉许。事后荣禄问:“太后,您也信这个?”西太后道:“把戏是假的,可这几十万条精壮的汉子是真的……”M心可用啊!01规则倾向于对制定规则的人有利,按规则行事对制定
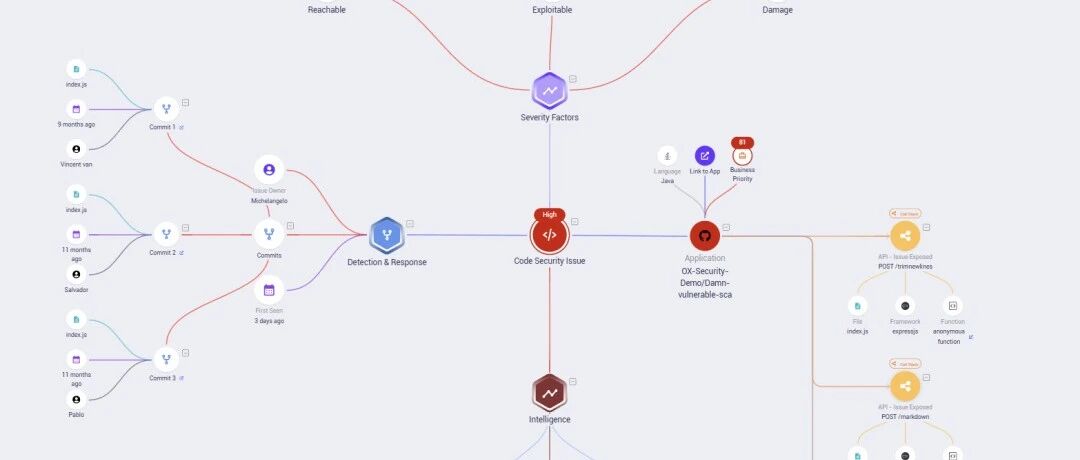
API BOMAPI物料清单(API BOM),这个概念是之前调研ASPM厂商OX Security提出的一个概念,目前没有统一的定义,可以参考软件物料清单(SBOM)。笔者在做ASPM数据分析调研的时候,主要的目的是需要寻求一种合理的方式
2024年终奖和新年礼盒来啦,快来查收~ 阅读原文 跳转微信打开
过年啦~ 阅读原文 跳转微信打开
。 文:凭栏欲言一周数据与政策汇总……011.14日,2024年金融数据出来了……M2超预期增长,信贷超预期增长……银行立功了……02央行发布稿原文,2023与2024对比:2023年,全年人民币贷款增加22.75万亿元,同比多增1.31万
饱和攻击、对抗攻击、信任攻击;白能力 Author: sm0nk@深蓝攻防实验室上周在一个技术沙龙我分享了一个攻防相关议题——进击的白巨人,在此归档。 1. 进攻场景思考无论是端侧产品还是流量侧产品、亦或是原生安全还是外挂式,主模式还是鉴黑
目录• 前言• 挖掘过程• AbstractAspectJAdvice• ReflectiveMethodInvocation• JdkDynamicAopProxy• 调用链• 代码示例前言前阵子在某个安全会议面基,和@jsjcw和@杨悦
目录• 前言• 绕过思路一:从已知gadget中寻找TemplatesImpl替代品• ReferenceSerialized• LdapAttribute• 绕过思路二:利用JDBC-Attack替换TemplatesImpl• mcha
今天研发rasp的师傅使用x-waf工具发现了产品上的sql注入的绕过case,完成修复后再使用x-waf复测通过。 我没想到,用户比作者更懂使用场景。我本来说x-waf就是用来做waf防护能力测试的,没想到rasp研发时也能用来做测试。
阅读原文 跳转微信打开
。 文:凭栏欲言戏演了好久了……01戏演的着实不错,这是一场极具难度的高空杂技,表演中最为引人注目的莫过于那段肥佬高空飞人表演。肥佬在高空中飞驰,犹如燕子一般灵动,着实让人惊叹不已……高空中的飞驰接连不断,掌声和欢呼声此起彼伏……台上的演员
「小版本/大更新」更频密,打鸡血了?浅谈最新「1+3+8」升级计划。 跳转微信打开
。 文:凭栏欲言没等来2025的第一场雪,等来了2025的第一场股灾。小道消息的威力能有这么大?01一年前,在《回顾2023预测与验证,展望2024经济》中预判……“2024年填坑的紧急性大概前所未有”?果然是紧急填坑?三个月,莫非是完美生