速修!Node.js曝RCE漏洞,CVSS评分9.2
点击查看漏洞详情 1. 结论近日,Node.js官方发布了10月安全更新,本次更新修复了 10 个漏洞,包含 4 个高危漏洞。其中最需要重点关注的是CVE-2026-111497(Brotli 解码器RCE)。另外三个高危漏洞为 CVE-2
点击查看漏洞详情 1. 结论近日,Node.js官方发布了10月安全更新,本次更新修复了 10 个漏洞,包含 4 个高危漏洞。其中最需要重点关注的是CVE-2026-111497(Brotli 解码器RCE)。另外三个高危漏洞为 CVE-2
AI拒答也得查过程 「抱歉,这个请求我不能帮助。」看到这样的回答,我们很容易认为:模型成功拒绝了危险请求。但如果它在此前的「思考过程」中,已经给出了可被滥用的信息,最后才补上一句拒绝呢?当推理模型开始「先思考,再回答」,安全审核也多了一个必
投稿前,先看看今年的变化 CVPR 2027 首次公布完整的五类桌拒清单。CVPR 2027 今年的投稿规则里,有几条值得提前划重点。官方首次集中公布五类桌拒情形,超过投稿配额、缺少必要声明,甚至严重审稿失职,都可能让论文在完整评审前出局。
以下文章来源于:国家互联网应急中心CNCERT 国家互联网应急中心CNCERT 国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称CNCERT或CNCERT/CC),成立于2001年8月,为非政府非盈利的网络安全技术中
就业是最基本的民生。为贯彻落实党中央、国务院关于促进高质量充分就业的决策部署,积极适应人工智能技术发展,助力构建就业友好型发展方式,经国务院同意,现提出以下意见。 国务院办公厅关于适应人工智能技术发展助力构建就业友好型发展方式的意见国办发〔
近日,中央网络安全和信息化委员会印发《国家信息化“十五五”规划》,对体系化深层次推进“十五五”时期国家信息化发展作出部署安排,是指导推进各地区、各有关部门信息化工作的行动指南。 近日,中央网络安全和信息化委员会印发《国家信息化“十五五”规划
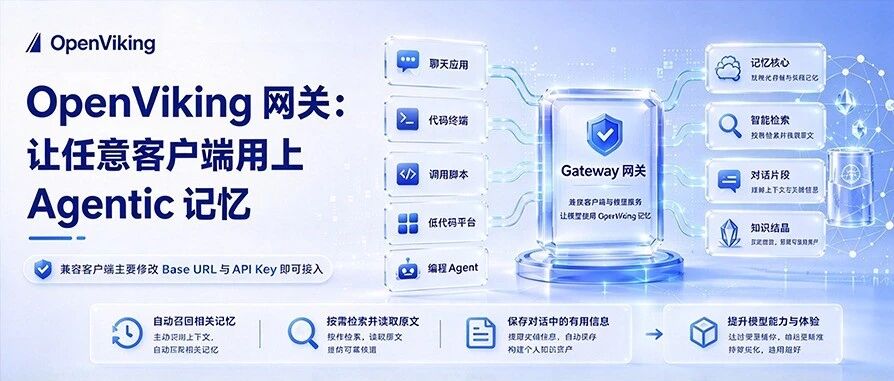
一个项目聊到第三天,你希望 AI 接着上次的结论往下做,而不是重新问一遍背景。要做到这一点,它需要在回答时找到之前的信息,也需要把新的进展保存下来。但接入记忆并不总是方便。有的客户端能装插件,有的只能聊天;有的脚本可以调用模型,却没有检索、
近日,绿盟科技CERT监测到PHP发布安全公告,修复了PHP远程代码执行漏洞(CVE-2026-109618/CVE-2026-109619);CVSS评分9.2,目前漏洞细节与部分PoC已公开,且发现在野利用,请相关用户尽快采取措施开展自
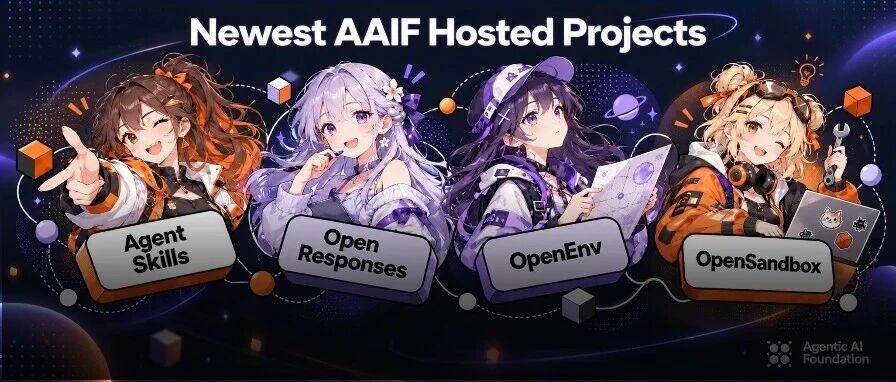
竞争正在向模型之下的基础设施延伸。 编辑|Red Panda四家公司的四项基础设施入驻AAIF,Agent生态正在从各自造轮子走向争夺公共标准。AI 圈又有一件看起来很技术、实际上相当关键的事。今天,Linux基金会旗下的 Agentic
当AI开始「主动干活」,谁对工作结果负责? 编辑|YouliOpenAI 正在重新定义 Codex 的边界,而这可能不只是一次产品扩张。今年 6 月,Codex 周活跃用户突破 500 万,知识工作者的增长速度超过开发者群体 3 倍。到了
智能体犯错,谁来承担责任?这一问题正在从理论探讨走向紧迫现实。有关专家指出,不能简单地将智能体“代理”人类需求的行为等同于民事法律上的代理关系。传统代理关系以明确授权与可识别意思表示为前提,而智能体往往接收的是模糊指令…… 传统AI助手的典
人工智能赋能社会治理,是全面实施“人工智能+”行动、不断满足人民群众对美好生活向往的必然选择。伴随人工智能的深度嵌入,社会治理的理念、模式与流程得到持续重塑,推动社会治理从被动响应向主动预防转变、从经验判断向数据驱动转型…… 习近平总书记指
10月22日,2026科大讯飞全球1024开发者节主论坛在北京国家会议中心二期举行,董事长刘庆峰发布基于全国产算力训练的讯飞星火X2.6。 辅助设计个性化癌症疫苗、赋能数学研究突破、全球总支出达19.2万亿元、全球活跃用户规模达24.2亿…
本研究引入《中华人民共和国民法典》(以下简称《民法典》)中确定的并且在文义上属于类推借鉴而非直接适用的“对自愿者不构成不法”的自甘风险规则,借鉴其法理内核,尝试在AI研发者、专业部署者以及受害者之间构建一套风险共担模型…… 王新雷文 | 西
2019年,国家网信办公布《网络信息内容生态治理规定》,搭建起网络信息内容生态治理的基础框架;2022年,中央网信办印发《关于切实加强网络暴力治理的通知》,重点针对集中发布侮辱谩骂、造谣诽谤、侵犯隐私等违法不良信息行为开展专项治理…… 郭思