原创漏洞 | JeecgBoot 积木报表远程代码执行漏洞
原创 微步情报局 2026-08-31 08:30 北京
点击查看漏洞详情
漏洞概况
JeecgBoot 是北京国炫信息技术有限公司开发的企业级低代码开发平台,内置 JimuReport(积木报表)报表组件,支持在线报表设计与导出。
近日,JeecgBoot 官方发布安全更新,修复了JeecgBoot 积木报表 auto/export 远程代码执行漏洞,该漏洞由微步 XGPT 发现并报送 JeecgBoot 官方。经分析,JeecgBoot 内置 JimuReport(积木报表)组件的 auto/export 导出接口存在未授权远程代码执行漏洞,参数值以 = 开头时被内部表达式引擎按 Excel 公式解析,该引擎具备 Groovy 脚本能力且无过滤,可执行任意命令。(完整漏洞情报请查阅https://x.threatbook.com/v5/vul/XVE-2026-53510)
未授权攻击者可构造恶意参数,远程执行任意命令,完全控制受影响系统。建议受影响用户尽快修复。
漏洞处置优先级(VPT)
综合处置优先级:高风险
基本信息 | 微步编号 | XVE-2026-53510 |
漏洞类型 | 远程代码执行 | |
利用条件评估 | 利用漏洞的网络条件 | 远程 |
是否需要绕过安全机制 | 否 | |
对被攻击系统的要求 | 无特殊要求 | |
利用漏洞的权限要求 | 无须用户权限 | |
是否需要受害者配合 | 否 | |
利用情报 | POC是否公开 | 是 |
已知利用行为 | 暂无 |
漏洞影响范围
受影响版本 | JeecgBoot企业级低代码平台 version<=3.9.3、积木报表 version<=2.5.0 |
有无修复补丁 | 有 |
修复方案
官方修复方案
JimuReport 官方已在 v2.5.1(2026-08-24 发布于 Maven Central)修复该漏洞。相关包升级链接:
临时缓解方式
防护设备添加规则,拦截 /jeecg-boot/jmreport/auto/export 接口携带恶意代码执行特征的请求
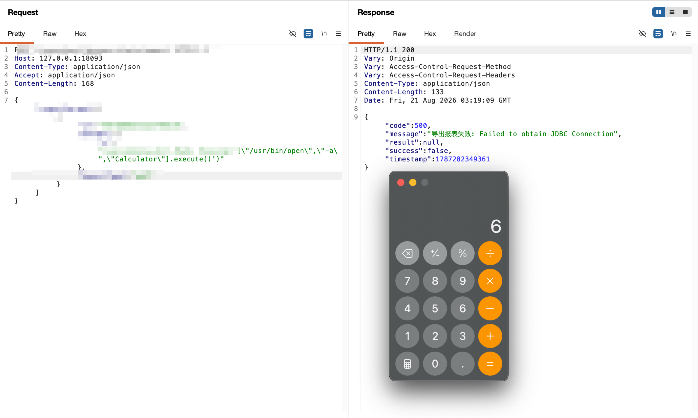
漏洞复现
微步产品支撑
1. 微步漏洞情报于2026-08-21收录该漏洞。
2. 微步下一代威胁情报平台NGTIP及X情报中心已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
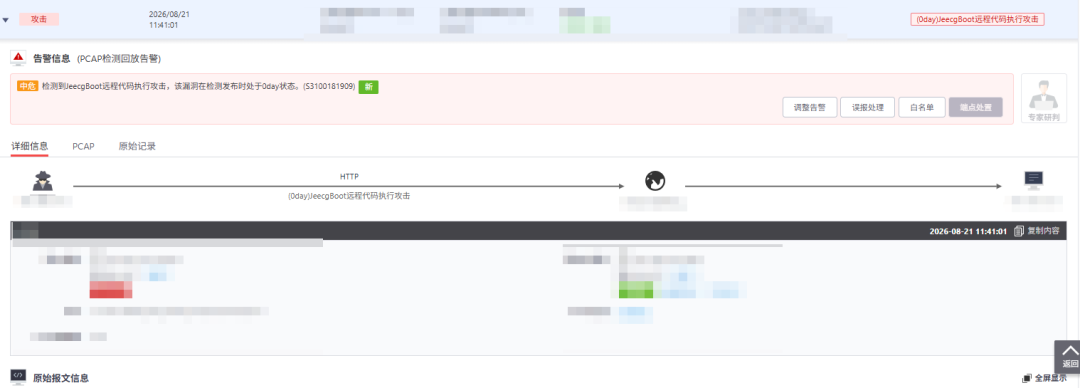
3. 微步威胁感知平台TDP已于20260821支持检测,检测ID:S3100181909,模型/规则高于:20260821000000
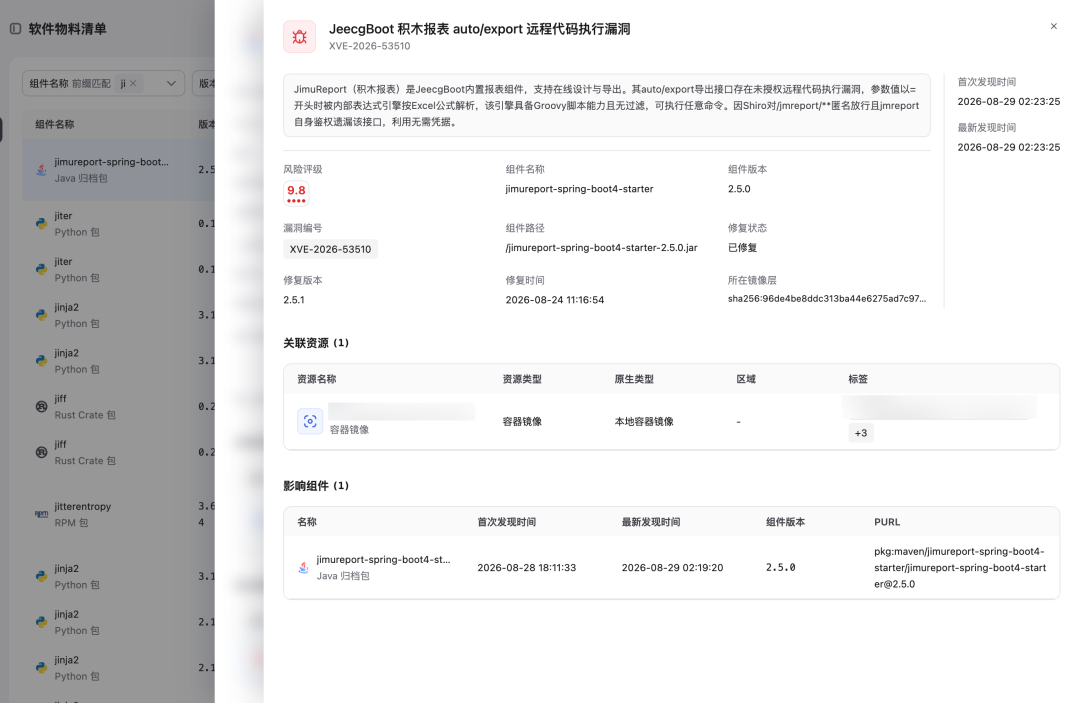
4. 微步云原生应用安全平台 OneCloud 已于2026-08-28支持检测该漏洞,可精准评估JeecgBoot 积木报表在企业内的使用情况,并快速定位至具体镜像和工作负载。结合公网暴露等风险上下文智能评估处置优先级,帮助企业聚焦真实高风险资产,提升漏洞治理效率。