【在野利用】RouterOS SSH 公钥认证绕过漏洞(CVE-2026-67276)安全风险通告
奇安信 CERT 2026-09-07 15:50 北京
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
● 点击↑蓝字关注我们,获取更多安全风险通告
漏洞概述 | |||
漏洞名称 | RouterOS SSH 公钥认证绕过漏洞 | ||
漏洞编号 | QVD-2026-62369,CVE-2026-67276 | ||
公开时间 | 2026-09-05 | 影响量级 | 百万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 9.8 |
威胁类型 | 身份认证绕过 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 已发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可利用该漏洞在仅持有受害者 RSA 公钥模数的情况下,无需私钥即可完全绕过 SSH 身份认证,获得 RouterOS 设备的完整控制权限。 | |||
01
漏洞详情
>>>>
影响组件
MikroTik RouterOS 是 MikroTik 公司开发的一款路由操作系统,广泛应用于企业网络、ISP、数据中心等场景。其 CHR (Cloud Hosted Router) 版本支持虚拟化部署。全球有数百万台设备运行 RouterOS,在路由器、防火墙、无线接入点等领域占据重要市场份额。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复RouterOS SSH 公钥认证绕过漏洞(CVE-2026-67276),该漏洞源于 RouterOS 的 SSH 实现在匹配公钥时仅比较密钥类型和模数,完全忽略 RSA 公钥的指数部分,且在签名验证时使用客户端提供的公钥参数。攻击者可利用该缺陷伪造指数为 1 的恶意公钥,使签名验证退化为恒等运算,从而在仅持有受害者 RSA 公钥模数的情况下,无需私钥即可完全绕过 SSH 身份验证,获得设备完整控制权限。目前该漏洞PoC和技术细节已公开。鉴于该漏洞已发现在野利用,建议客户尽快做好自查及防护。
>>>>
利用条件
2.SSH 服务可通过网络访问。
02
影响范围
>>>>
影响版本
RouterOS 7.0.0 < 7.23.4
RouterOS 6.0.0 < 6.49.21
>>>>
其他受影响组件
无
03
复现情况
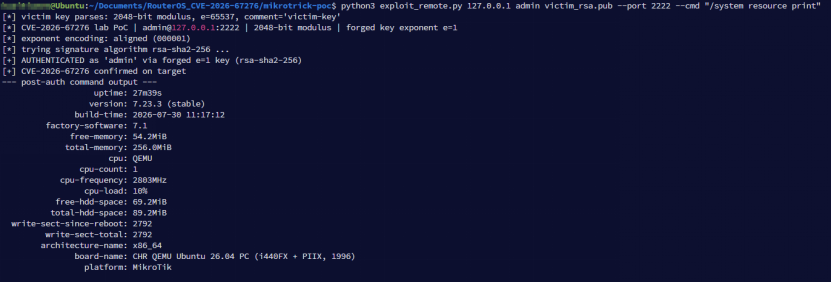
目前,奇安信CERT已成功复现RouterOS SSH 公钥认证绕过漏洞(CVE-2026-67276),截图如下:
04
受影响资产情况
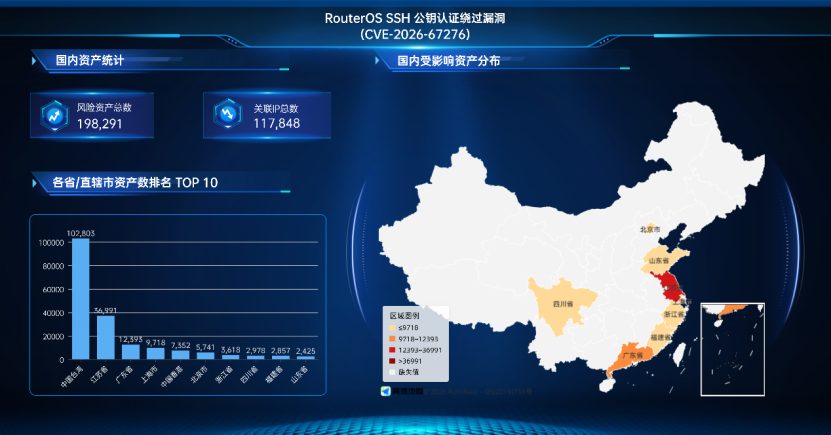
奇安信鹰图资产测绘平台数据显示,RouterOS SSH 公钥认证绕过漏洞(CVE-2026-67276)关联的国内风险资产总数为198291个,关联IP总数为117848个。国内风险资产分布情况如下:
RouterOS SSH 公钥认证绕过漏洞(CVE-2026-67276)关联的全球风险资产总数为2734151个,关联IP总数为2034183个。全球风险资产分布情况如下: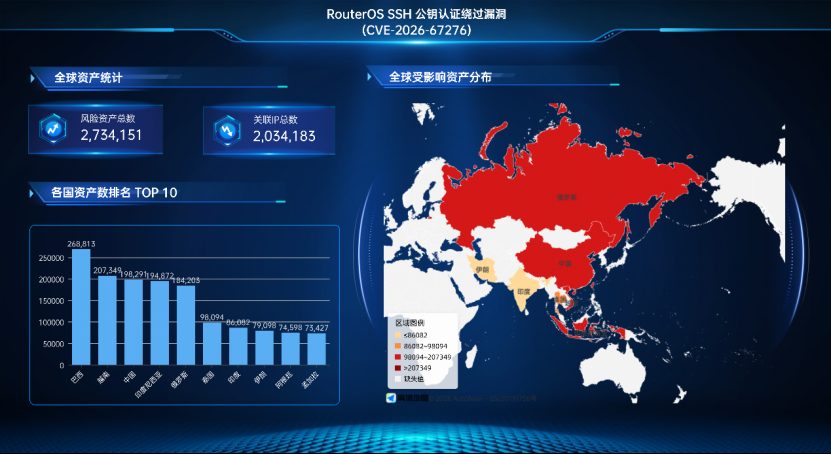
05
处置建议
>>>>
安全更新
RouterOS 6.x (Long-term) >= 6.49.21
RouterOS 7.x (Long-term) >= 7.23.4
RouterOS 7.x (Stable) >= 7.24.2
下载地址:
临时缓解措施:
1.限制 SSH 访问,仅允许可信 IP 地址访问 SSH 服务;
2.定期审计,定期审查 SSH 密钥列表,监控异常登录行为。
06
参考资料
2026年09月07日,奇安信 CERT发布安全风险通告。
08
漏洞情报服务
「奇安信漏洞情报平台」重磅上线,诚邀您来体验:

奇安信 CERT
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
点击↓阅读原文,到ALPHA威胁分析平台订阅更多漏洞信息。