微软补丁日安全通告|9月份
深瞳漏洞实验室 2026-09-09 17:27 北京
2026年9月9日(北京时间),微软发布了2026年9月安全更新,共发布了974个CVE的补丁程序,比上月增多了553个。
在漏洞安全等级方面,存在112个标记等级为“Critical”的漏洞,858个漏洞被标记为“Important/High”等级的漏洞; 在漏洞类型方面,主要有256个远程代码执行漏洞,440个权限提升漏洞以及171个信息泄露漏洞。
漏洞数据分析
2026年漏洞数量趋势
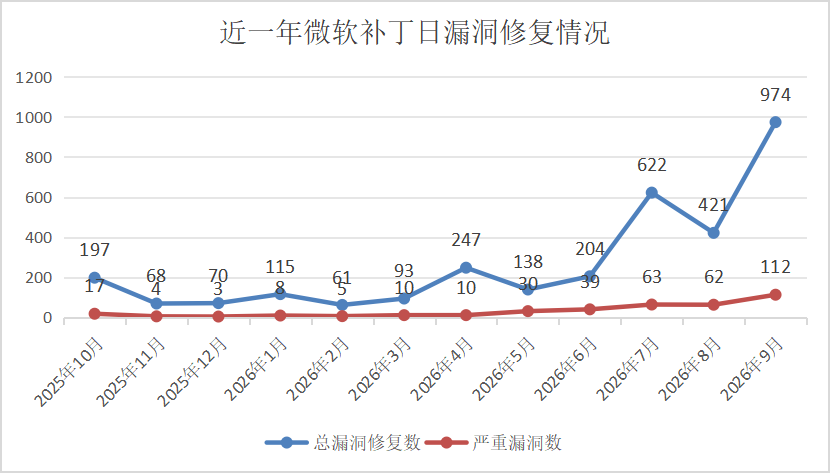
图 1 近一年微软补丁漏洞修复情况
总体上来看,微软本月发布的补丁数量为974个,有112个“Critical”漏洞补丁。
千里目安全技术中心在综合考虑往年微软公布漏洞数量的数据统计和今年的特殊情况,初步估计微软在今年十月份公布的漏洞数将比今年九月份少。漏洞数量将会维持在500个左右。
历史微软补丁日9月漏洞对比
2023-2026年,9月份的漏洞数趋势如下图:
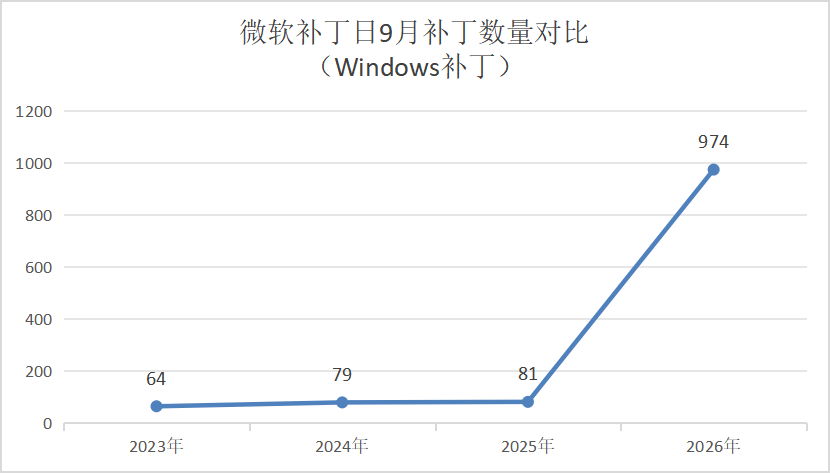
图 2 微软近年9月Windows补丁漏洞数量对比
2023-2026年,9月份的漏洞危险等级趋势和数量如下图:
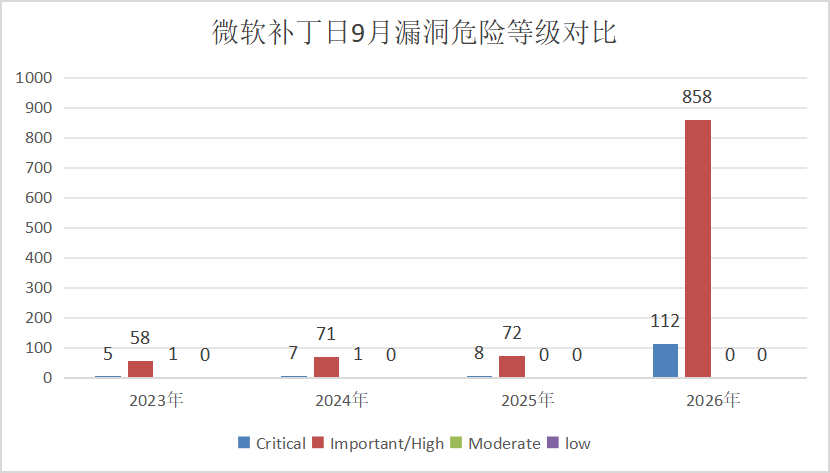
图 3 微软近年9月漏洞危险等级对比
2023-2026年,9月份的漏洞各个类型数量对比如下图:
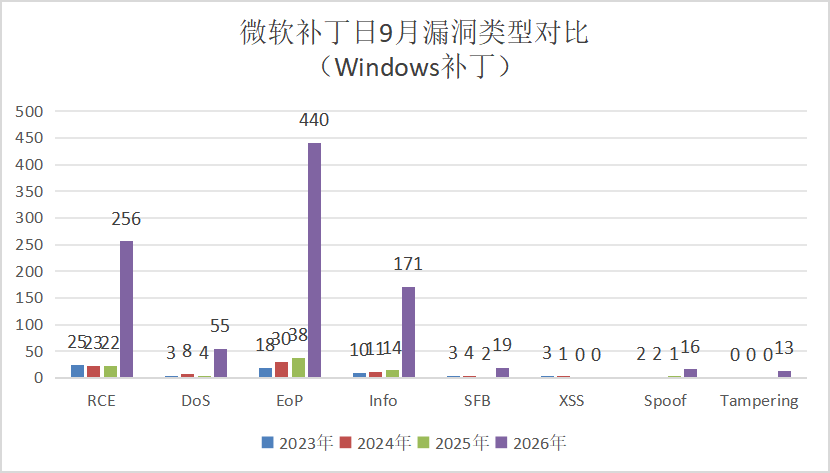
图 4 微软近年9月漏洞类型对比
数据来源:根据微软官方安全更新通告中的数据统计
从漏洞数量来看,今年相较去年增多。微软在2026年9月份爆发的漏洞相较于去年增多。本月出现了974个漏洞补丁,并且有112个“Critical”类型的漏洞补丁。
从漏洞的危险等级来看,相较去年“Critical”等级的漏洞数量增多,“Important/High”等级的漏洞数量增多。本月出现了112个“Critical”等级的漏洞,相较去年增多了约1300%;本月出现了858个“Important/High”等级的漏洞,相较去年增多了约1092%。
从漏洞类型来看,RCE类型的漏洞数量增多,DoS类型的漏洞数量增多,EoP类型的漏洞数量增多,需要引起高度重视,尤其是RCE漏洞在配合社工手段的前提下,甚至可以直接接管整个局域网并进行进一步扩展攻击。
重要漏洞分析
漏洞分析
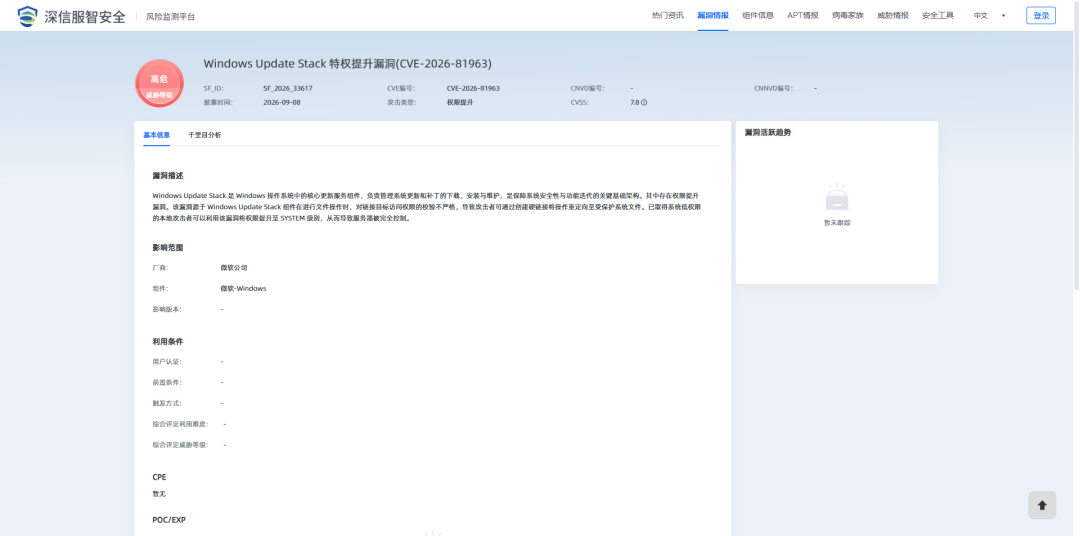
Windows Update Stack特权提升漏洞 CVE-2026-81963
Windows Update Stack 是 Windows 操作系统中的核心更新服务组件,负责管理系统更新和补丁的下载、安装与维护,是保障系统安全性与功能迭代的关键基础架构。
其中存在权限提升漏洞。该漏洞源于 Windows Update Stack 组件在进行文件操作时,对链接目标访问权限的校验不严格,导致攻击者可通过创建硬链接将操作重定向至受保护系统文件。已取得系统低权限的本地攻击者可以利用该漏洞将权限提升至 SYSTEM 级别,从而导致服务器被完全控制。经评估,该漏洞危害较大,建议用户及时更新微软安全补丁。
Windows高级本地过程调用(ALPC)特权提升漏洞 CVE-2026-85880
Windows ALPC(高级本地过程调用)是 Windows 操作系统中的核心进程间通信组件,负责在不同安全级别的进程之间进行安全高效的数据交换,是保障系统关键服务协同运行的重要基础设施。
其中存在权限提升漏洞。该漏洞源于 Windows ALPC 组件在处理输入数据时存在堆缓冲区溢出问题,对数据长度校验不足,导致越界写入。已取得系统低权限的本地攻击者可以利用该漏洞将权限提升至 SYSTEM 级别,从而导致服务器被完全控制。经评估,该漏洞危害较大,建议用户及时更新微软安全补丁。
影响范围
漏洞名称、CVE编号 | 受影响版本 |
Windows UpdateStack特权提升漏洞 | Windows 11 Version 23H2 for x64-based Systems |
Windows高级本地过程调用(ALPC)特权提升漏洞 | Windows Server 2012 R2 (Server Core installation) |
解决方案
官方修复建议
微软官方已更新受影响软件的安全补丁,用户可根据不同系统版本下载安装对应的安全补丁,安全更新链接如下:
1、https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-81963
2、https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-85880
深信服解决方案
支持对Windows Update Stack特权提升漏洞 CVE-2026-81963、Windows高级本地过程调用特权提升漏洞 CVE-2026-85880的主动检测,可批量快速检出业务场景中是否存在漏洞风险,相关产品如下:
【AES】预计2026年09月15日发布检测方案。
参考链接
时间轴
2026/9/9
微软例行补丁日,微软官网发布漏洞安全公告。
2026/9/9
深信服千里目安全技术中心发布安全通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。