有没有人管管AI Agent?
微步在线 2026-09-20 09:46 北京
精准管控
最近几个月,AI Agent的安全风波就没断过。
从OpenClaw遭供应链投毒波及,到Claude Code被曝存在窃密后门,再到部分Coding Agent静默外发本地敏感项目文件,安全问题一个接着一个。
虽然许多企业都已安装了软管、杀毒、EDR等安全产品,但是我们想要管控智能体的时候,还是会遇到识别不了、管控不住等很多麻烦。
管管AI Agent,为啥这么难?
第一是列表里根本找不到想要管控的应用。
这通常不是因为没人用,而是识别不出来。传统软管沿用了过去识别软件的方法,通过软件安装时的注册表特征,或者macOS的应用目录进行识别。
然而AI Agent安装和运行的模式多种多样,不少Agent安装时不写注册表,比如Claude Code,传统软管识别不出来,就更别提管控了。
第二是明明已经下发了策略,却经常不生效或者误伤到其他正常软件。
有些软管支持通过运行特征进行识别和管控,却需要用户自己编写具体的管控规则,运营负担非常重。
规则如果比较宽松,比如只按照node.js这样的特定依赖进行管控,很可能把同样依赖node.js的业务脚本一并禁用;规则如果特别细致,需要同时匹配运行特征、安装路径、启动入口等,又容易遗漏部分特定版本。
此外,AI Agent迭代速度很快,经常是一天一更甚至更快,这就需要及时跟进最新版本,以及新出现的热门AI Agent,因此很容易出现较长空窗期。
第三是同一系列软件有各种不同的名字,很容易漏。
不少AI Agent会在迭代过程中,出现各种各样的名字。比如WorkBuddy,就会同时出现WorkBuddy 5.5.6、WorkBuddy (User)、WorkBuddy AI等等多个软件。
这个时候我们需要一点一点汇总统计,才能掌握整体安装情况,很容易发生遗漏。
第四是看不见软件管控效果。
我们在对软件下发禁用策略后,很难了解到是否还有人尝试运行被禁用的软件,更无法确定这个策略是否能持续生效。
把AI软件真正管起来
针对上述四个软件管控中的难点,微步OneSEC把识别抓手从“安装信息”推进到“运行特征”,用持续运营代替人工维护,实现AI Agent安全管理的四个更。
1
识别更全面
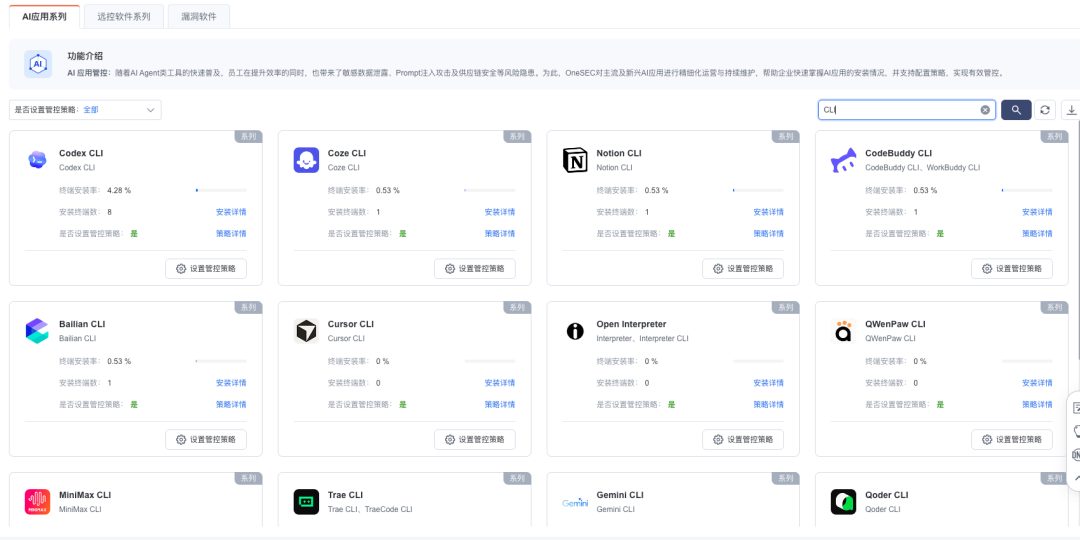
OneSEC可以全面梳理AI智能体,覆盖了Windows/Mac上桌面版和CLI安装模式。目前支持的AI应用包括三个方面:
Coding Agent:ZCode、Claude、Cursor、Codex等;
Claw智能体:OpenClaw、AutoClaw、QClaw等;
通用办公智能体:豆包、千问办公、WorkBuddy等。
不管是通过注册表或macOS应用目录能识别到Agent,还是通过Node、python等运行时进程内执行的,又或者是直接通过npm、pip安装,OneSEC都可精准识别,包括Bailian CLI、Coze CLI、Codex CLI等多数传统软管无法覆盖应用。
2
管控更精准
针对AI Agent以天为单位的快速迭代,OneSEC同样以天为单位快速跟进,持续补充和更新管控规则,确保覆盖AI Agent的最新版本和最新热门Agent,用户无需自行追踪应用、手动维护规则。
在规则运营过程中,OneSEC会对最新版本每种安装方式实际运行测试,提炼并反复优化识别特征,确保既能够覆盖所有版本,又不会误伤其他正常软件。
3
运营更轻松
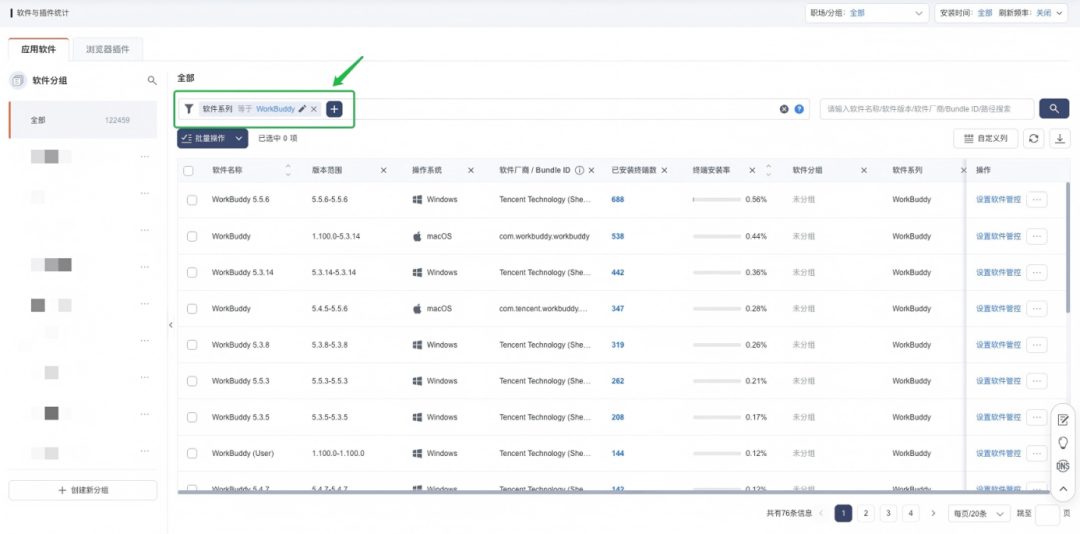
针对AI应用频繁迭代名称、版本的情况,OneSEC会持续维护软件名称与AI应用之间的对应关系,把不同名称、不同版本的记录,统一聚合到同一系列AI Agent之下,让传统软管视角下同一智能体的几十上百个软件,既可一键全网禁用,也可按照版本进行灵活管控。
4
结果更透明
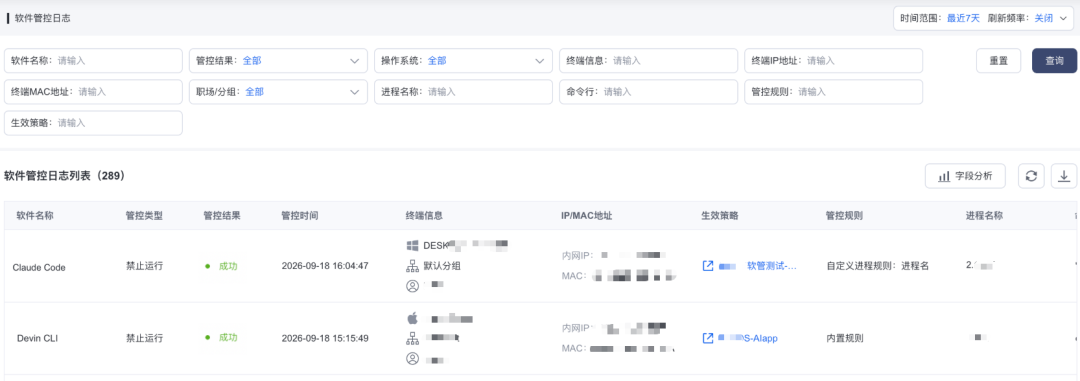
OneSEC通过软件管控日志,准确记录哪台终端、什么时间、尝试运行哪个被禁用软件、命中了哪条策略、是否成功拦截等,全都一目了然。
用户可以看清每次管控的触发原因与执行结果,定位异常,让每次管控都有据可查。
总结
AI Agent的安全问题,今后可能还会一次次出现。我们不可能全部禁用,但是可以让每一个软件都可见、可管、可控。
把软件台账这一步走扎实,后面的数据安全和使用规范才有地基。
联系微步
扫码申请试用
↓↓↓
·END·