CNVD漏洞周报2026年第37期
原创 CNVD 2026-09-21 18:11 北京
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞980个,其中高危漏洞546个、中危漏洞371个、低危漏洞63个。
2026年09月14日-2026年09月20日
本周漏洞态势研判情况
本周信息安全漏洞威胁整体评价级别为中。
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞980个,其中高危漏洞546个、中危漏洞371个、低危漏洞63个。漏洞平均分值为6.89。本周收录的漏洞中,涉及0day漏洞882个(占90%),其中互联网上出现“School Registration and Fee System、Patient Record Management System SQL注入漏洞”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的事件型漏洞总数44969个,与上周(28158)环比增加60%。
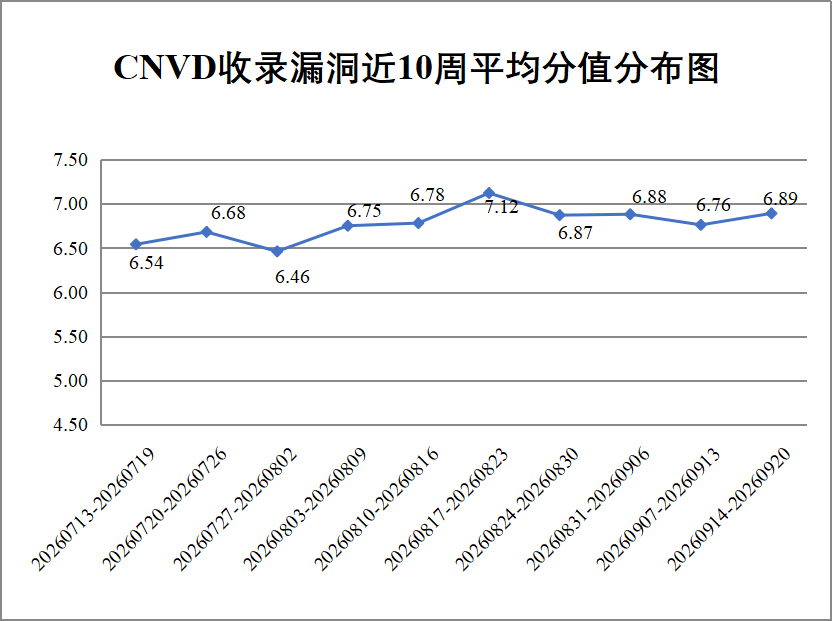
图1CNVD收录漏洞近10周平均分值分布图
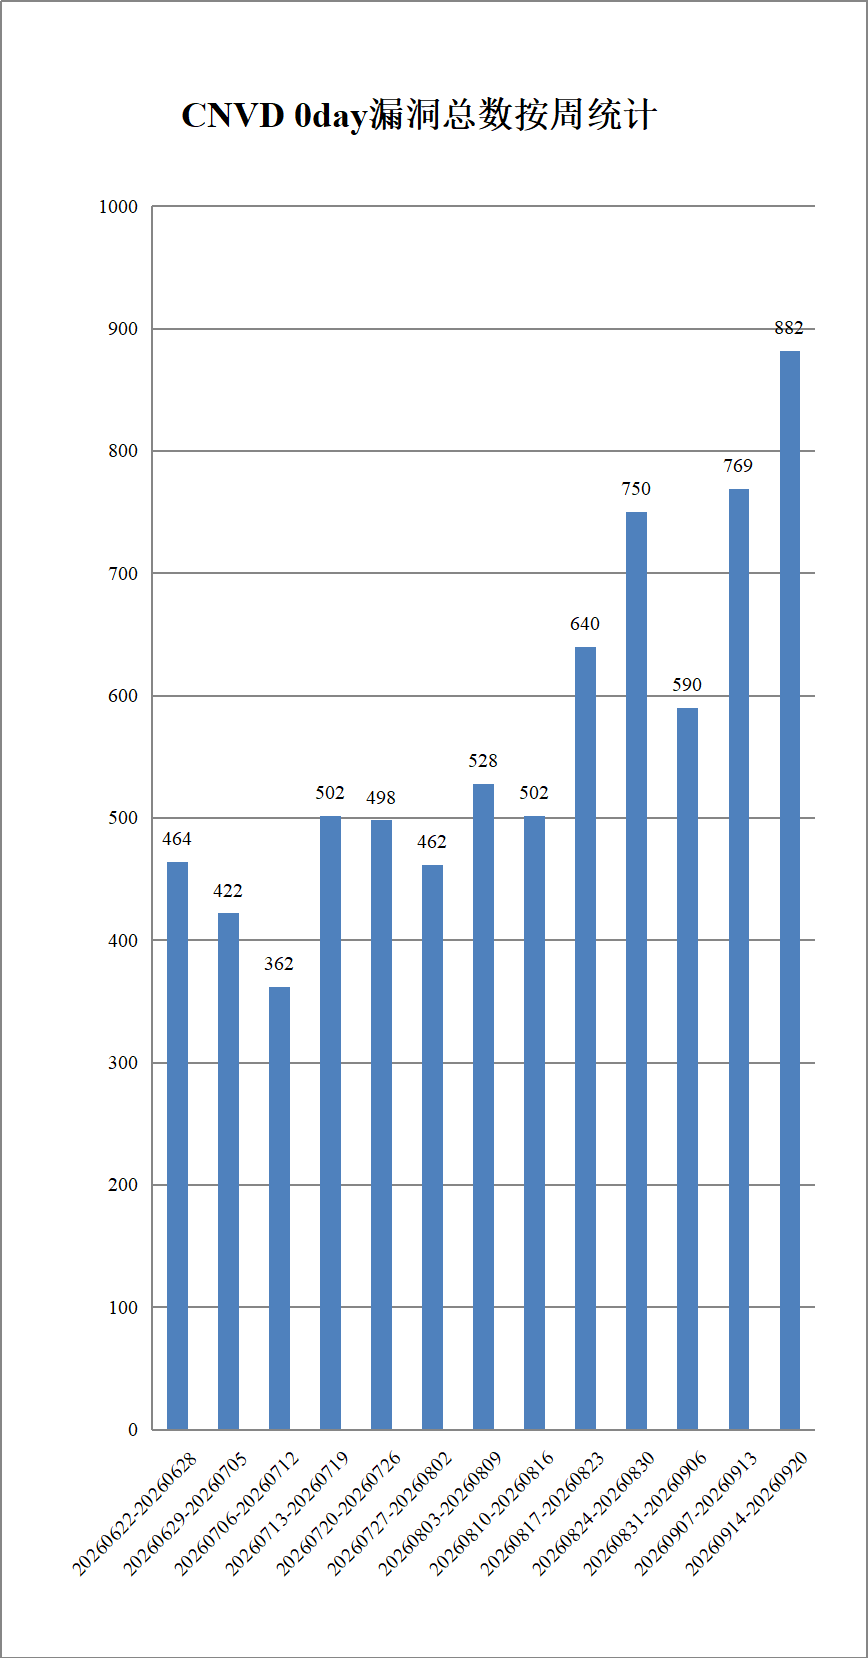
图2CNVD 0day漏洞总数按周统计
本周漏洞事件处置情况
本周,CNVD向银行、保险、能源等重要行业单位通报漏洞事件15起,向基础电信企业通报漏洞事件6起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件1356起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件103起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件44起。
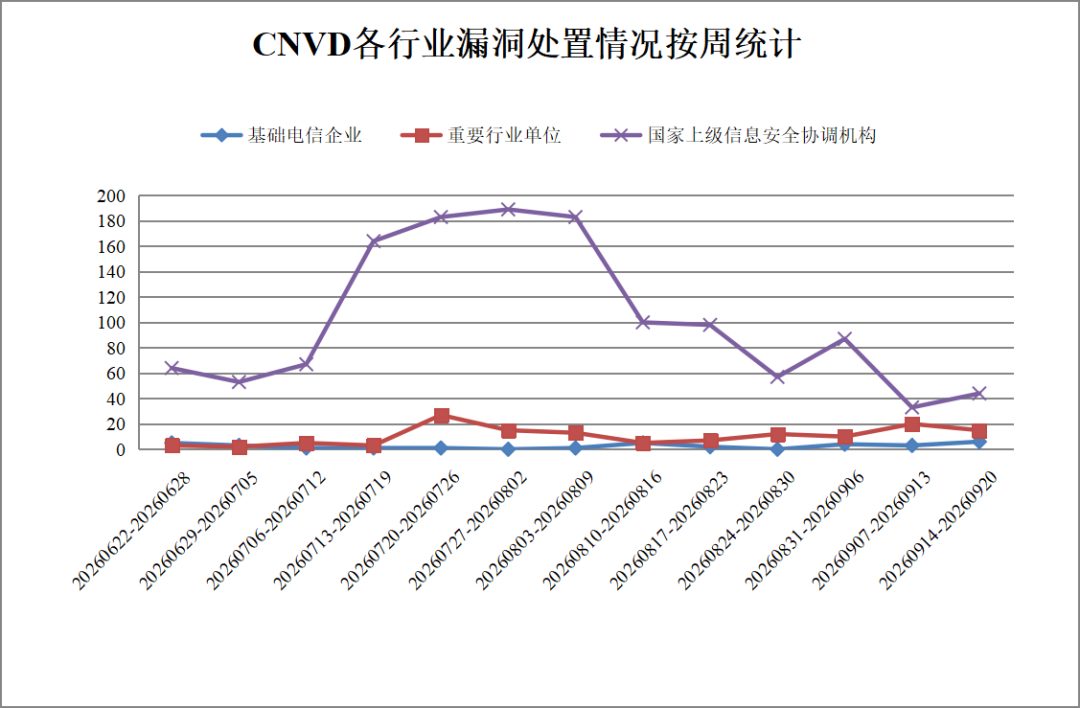
图3CNVD各行业漏洞处置情况按周统计
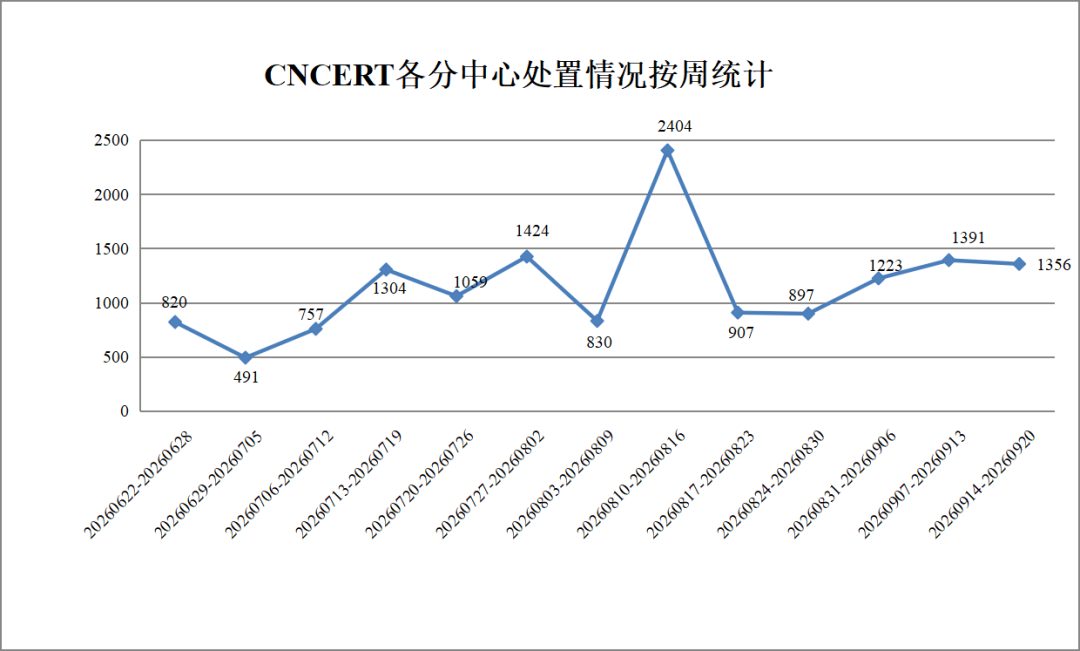
图4CNCERT各分中心处置情况按周统计
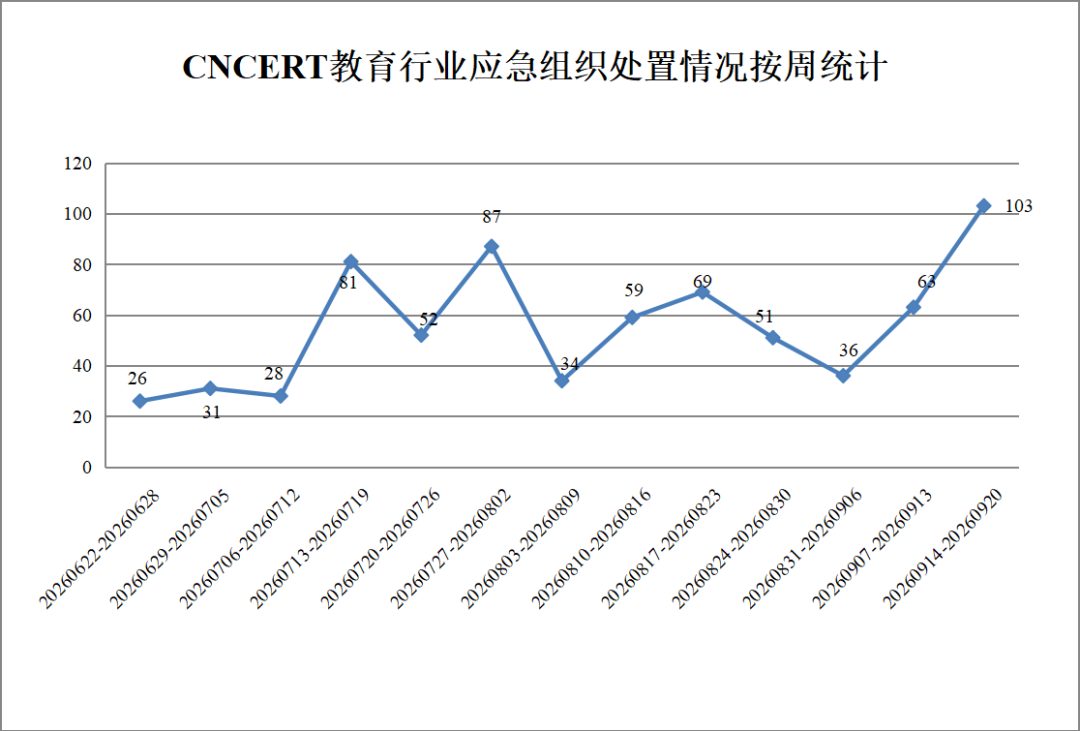
图5CNVD教育行业应急组织处置情况按周统计
此外,CNVD通过已建立的联系机制或涉事单位公开联系渠道向以下单位通报了其信息系统或软硬件产品存在的漏洞,具体处置单位情况如下所示:
阿里巴巴集团安全应急响应中心、爱獭科技(杭州)有限公司、安徽国医科技股份有限公司、安科瑞电气股份有限公司、安美世纪(北京)科技有限公司、百望股份有限公司、北京百度网讯科技有限公司、北京超图软件股份有限公司、北京鼎信创智科技有限公司、北京国炬信息技术有限公司、北京和利时智能技术有限公司、北京鸿合爱学教育科技有限公司、北京宏业汇成科技有限公司、北京华品博睿网络技术有限公司、北京火山引擎科技有限公司、北京金和网络股份有限公司、北京京东叁佰陆拾度电子商务有限公司(京东)、北京九州科源科技发展有限公司、北京美智医疗科技有限公司、北京面壁智能科技有限责任公司、北京勤云科技发展有限公司、北京趋势威尔网络技术有限公司、北京神州视翰科技有限公司、北京神州数码云科信息技术有限公司、北京数字政通科技股份有限公司、北京硕人时代科技股份有限公司、北京网动网络科技股份有限公司、北京网易有道计算机系统有限公司、北京文安智能技术股份有限公司、北京小米科技有限责任公司、北京星网锐捷网络技术有限公司、北京亿赛通科技发展有限责任公司、北京映翰通网络技术股份有限公司、北京致远互联软件股份有限公司、北京紫荆视通科技有限公司、禅道软件(杭州)有限公司、常州中价之星软件技术有限公司、畅捷通信息技术股份有限公司、成都爱蜀美信息科技有限公司、成都道可循信息科技有限公司、成都华栖云科技有限公司、成都中算云云计算技术有限公司、大连陆海科技股份有限公司、东莞市通天星软件科技有限公司、东软集团股份有限公司、帆软软件有限公司、泛微网络科技股份有限公司、佛山电器照明股份有限公司、福昕鲲鹏(北京)信息科技有限公司、富士胶片(中国)投资有限公司、高亚科技(广州)有限公司、广东九安智能科技股份有限公司、广东世纪信通科技股份有限公司、广西南宁领众网络科技有限公司、广州高新兴机器人有限公司、广州睿狐科技有限公司、广州市新威电子科技有限公司、广州市溢信科技股份有限公司、广州中海达卫星导航技术股份有限公司、贵阳思普信息技术有限公司、贵州小码科技有限公司、国子软件股份有限公司、哈尔滨新中新电子股份有限公司、海洋CMS、杭州迪普科技股份有限公司、杭州飞致云信息科技有限公司、杭州海康威视数字技术股份有限公司、杭州吉拉科技有限公司、杭州睿贝科技有限公司、杭州叁体网络科技有限公司、杭州深度求索人工智能基础技术研究有限公司、杭州新中大科技股份有限公司、杭州云天软件股份有限公司、河北云在信息技术服务有限公司、河南航飞光电科技有限公司、河南小皮安全技术有限公司、弘成科技发展有限公司、弘扬软件股份有限公司、湖南奥科网络技术股份有限公司、湖南建研信息技术股份有限公司、华诺星空技术股份有限公司、华硕电脑(上海)有限公司、华为技术有限公司、惠普贸易(上海)有限公司、吉翁电子(深圳)有限公司、佳能(中国)有限公司、嘉攸(上海)网络科技有限公司、江华瑶族自治县觅道网络科技工作室、江苏金智教育信息股份有限公司、金蝶软件(中国)有限公司、金富瑞(北京)科技有限公司、锦翰科技(深圳)有限公司、京源中科科技股份有限公司、科大讯飞股份有限公司、乐金电子(中国)有限公司、力合科技(湖南)股份有限公司、临沂慧泽信息技术有限公司、凌霞(深圳)软件有限公司、迈普通信技术股份有限公司、南昌蓝智科技有限公司、普联技术有限公司、麒麟软件有限公司、青岛东胜伟业软件科技有限公司、青岛东胜伟业软件有限公司、青岛叁度信息技术有限公司、青岛中翔汇智网络科技有限公司、全讯汇聚网络科技(北京)有限公司、锐捷网络股份有限公司、瑞斯康达科技发展股份有限公司、厦门闪酷科技开发有限公司、厦门市智谷科技有限公司、厦门四信通信科技有限公司、厦门攸信科技有限公司、山东比特智能科技股份有限公司、山东化塑云商科技股份有限公司、山东科德电子有限公司、山东山大华天软件股份有限公司、山东潍大软件有限公司、山东云创电气有限责任公司、山石网科通信技术股份有限公司、熵基科技股份有限公司、上海艾泰科技有限公司、上海百胜软件股份有限公司、上海宝信软件股份有限公司、上海汉傲电信科技有限公司、上海建文软件科技有限公司、上海久尺网络科技有限公司、上海曼恒数字技术股份有限公司、上海秒优供应链管理有限公司、上海商鼎软件科技有限公司、上海商派网络科技有限公司、上海水点网络科技有限公司、上海正品贵德软件有限公司、上海卓卓网络科技有限公司、上海纵之格科技有限公司、深圳答案科技电子有限公司、深圳古瑞瓦特科技能源有限责任公司、深圳市必联电子有限公司、深圳市道尔智控科技股份有限公司、深圳市鼎游信息技术有限公司、深圳市多酷科技有限公司、深圳市广联智通科技有限公司、深圳市吉祥腾达科技有限公司、深圳市蓝凌软件股份有限公司、深圳市盛世众唐科技有限公司、深圳市四海众联网络科技有限公司、深圳市腾讯计算机系统有限公司、深圳市天方达健信科技股份有限公司、深圳市优必选科技股份有限公司、神彩科技股份有限公司、沈阳紫光启明软件技术有限公司、思科系统(中国)网络技术有限公司、四川迅睿云软件开发有限公司、苏州帝博信息技术有限公司、苏州国网电子科技有限公司、苏州思迪信息技术有限公司、腾讯安全应急响应中心、通州区华丽软件工作室、网是科技股份有限公司、卫宁健康科技集团股份有限公司、武汉富思特创新信息技术有限公司、武汉金水来科技发展股份有限公司、武汉金同方科技有限公司、武汉芝麻小客服网络科技有限公司、武汉中地数码科技有限公司、小米科技有限责任公司、新华三技术有限公司、新石器慧通(北京)科技有限公司、信呼、一书一码(北京)智慧图书技术有限公司、易玩(上海)网络科技有限公司、易智瑞信息技术有限公司、永中软件股份有限公司、优倍快网络技术咨询(上海)有限公司、友讯电子设备(上海)有限公司、渔翁信息技术股份有限公司、云智慧(北京)科技有限公司、长沙米拓信息技术有限公司、长沙市云研网络科技有限公司、长沙砼软信息科技有限公司、浙江大华技术股份有限公司、浙江和达科技股份有限公司、浙江兰德纵横网络技术股份有限公司、浙江宇视科技有限公司、镇江市云优网络科技有限公司、正方软件股份有限公司、智麟科技有限公司、中控技术股份有限公司、中山市华拓信息技术有限公司、中兴通讯股份有限公司、重庆森鑫炬科技有限公司、珠海金山办公软件有限公司、珠海市安克电子技术有限公司、珠海市澜海信息科技有限公司、紫光股份有限公司、紫光软件系统有限公司、字节跳动安全中心。
本周漏洞报送情况统计
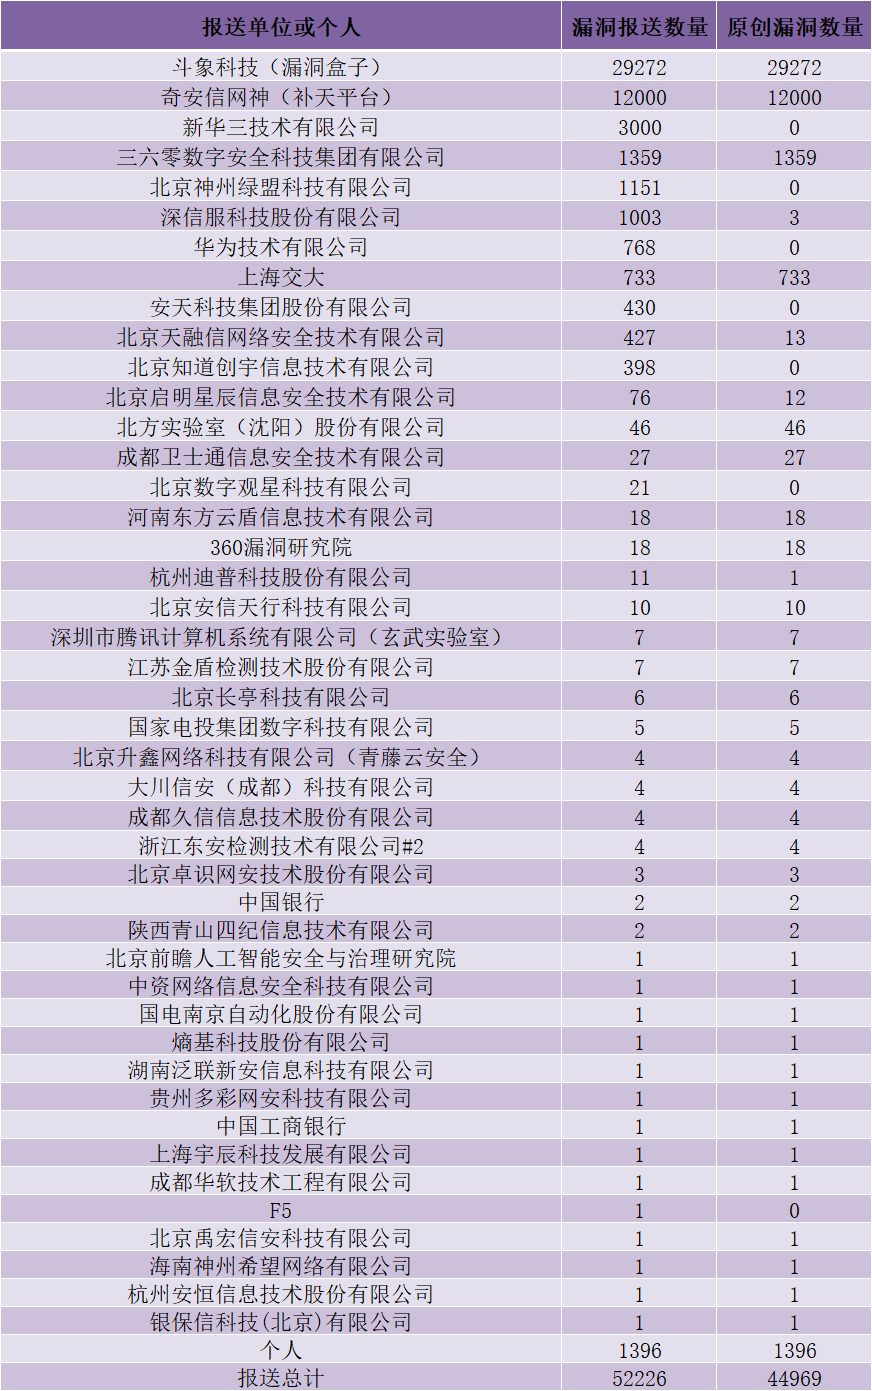
本周报送情况如表1所示。其中,新华三技术有限公司、北京神州绿盟科技有限公司、深信服科技股份有限公司、华为技术有限公司等单位报送公开收集的漏洞数量较多。深信服科技股份有限公司、北京天融信网络安全技术有限公司、北京启明星辰信息安全技术有限公司、北方实验室(沈阳)股份有限公司、成都卫士通信息安全技术有限公司、河南东方云盾信息技术有限公司、360漏洞研究院、杭州迪普科技股份有限公司、北京安信天行科技有限公司、深圳市腾讯计算机系统有限公司(玄武实验室)、江苏金盾检测技术股份有限公司、北京长亭科技有限公司、国家电投集团数字科技有限公司、北京升鑫网络科技有限公司(青藤云安全)、大川信安(成都)科技有限公司、成都久信信息技术股份有限公司、浙江东安检测技术有限公司、北京卓识网安技术股份有限公司、中国银行、陕西青山四纪信息技术有限公司、北京前瞻人工智能安全与治理研究院、中资网络信息安全科技有限公司、国电南京自动化股份有限公司、熵基科技股份有限公司、湖南泛联新安信息科技有限公司、贵州多彩网安科技有限公司、中国工商银行、上海宇辰科技发展有限公司、成都华软技术工程有限公司、北京禹宏信安科技有限公司、海南神州希望网络有限公司、杭州安恒信息技术股份有限公司、银保信科技(北京)有限公司及其他个人白帽子向CNVD提交了44969个以事件型漏洞为主的原创漏洞,其中包括斗象科技(漏洞盒子)、奇安信网神(补天平台)、三六零数字安全科技集团有限公司和上海交大向CNVD共享的白帽子报送的43364条原创漏洞信息。
表1漏洞报送情况统计表
本周漏洞按类型和厂商统计
本周,CNVD收录了980个漏洞。WEB应用491个、网络设备(交换机、路由器等网络端设备)309个、应用程序132个、操作系统22个、智能设备(物联网终端设备)16个、安全产品6个、数据库3个、工业控制系统1个。
表2漏洞按影响类型统计表
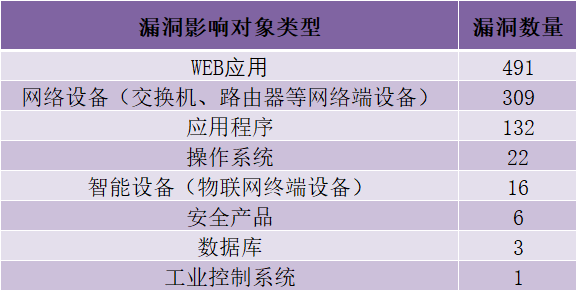
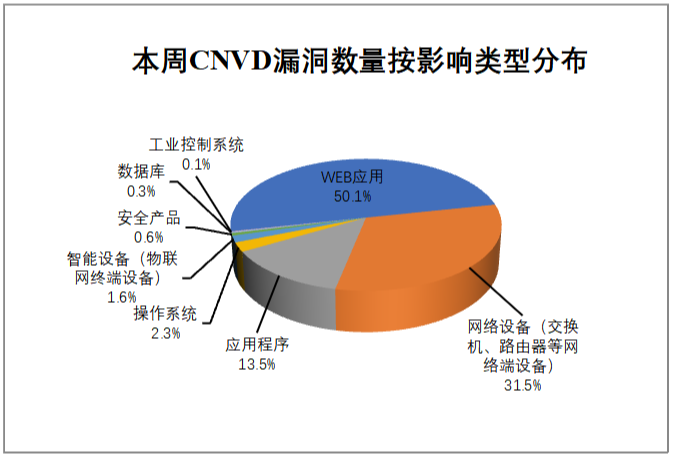
图6本周漏洞按影响类型分布
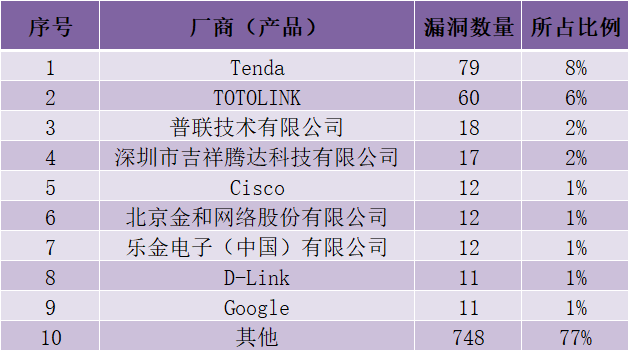
CNVD整理和发布的漏洞涉及Tenda、TOTOLINK、普联技术有限公司等多家厂商的产品,部分漏洞数量按厂商统计如表3所示。
表3漏洞产品涉及厂商分布统计表
本周行业漏洞收录情况
本周,CNVD收录了152个电信行业漏洞,4个移动互联网行业漏洞,0个工控行业漏洞(如下图所示)。其中,“D-Link DWR-M961命令注入漏洞、TOTOLINK A7100RU命令注入漏洞”等漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
电信行业漏洞链接:http://telecom.cnvd.org.cn/
移动互联网行业漏洞链接:http://mi.cnvd.org.cn/
工控系统行业漏洞链接:http://ics.cnvd.org.cn/
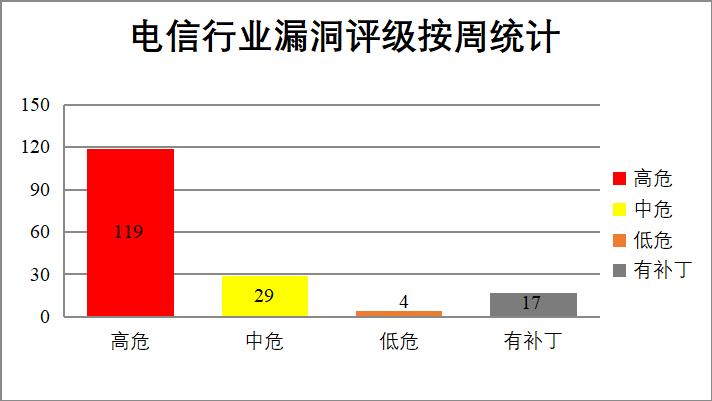
图7电信行业漏洞统计
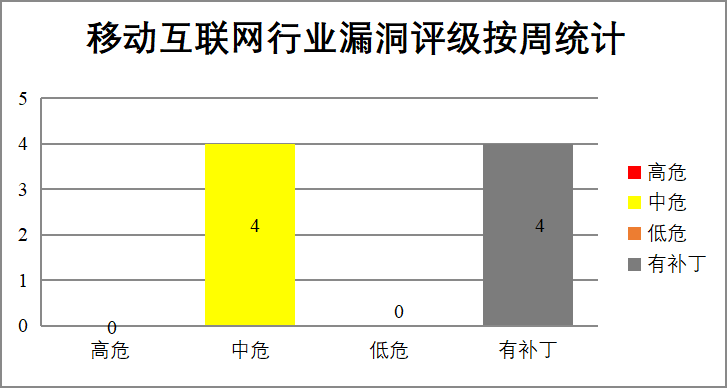
图8移动互联网行业漏洞统计
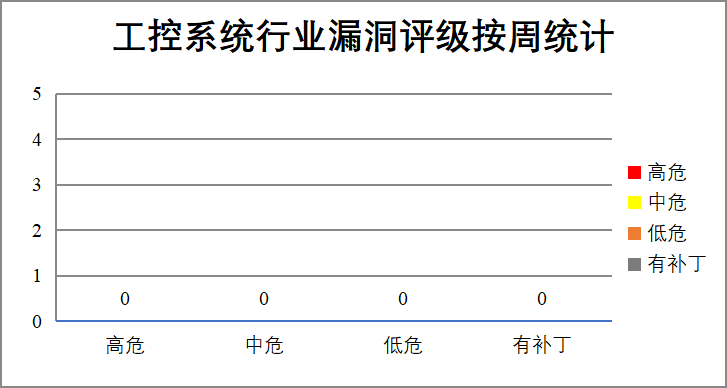
图9工控系统行业漏洞统计
本周重要漏洞安全告警
本周,CNVD整理和发布以下重要安全漏洞信息。
1、IBM产品安全漏洞
IBM WebSphere Application Server - Liberty是IBM推出的一款轻量级、模块化的Java运行时环境。IBM WebSphere Application Server是IBM推出的企业级Java应用程序服务器。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过发送恶意请求导致拒绝服务,或发送特制请求,导致路径遍历,从而访问受限目录中的敏感信息,或在管理控制台中进行未授权操作,导致权限提升,并可能完全控制服务器等。
CNVD收录的相关漏洞包括:IBM WebSphere Application Server - Liberty身份验证绕过漏洞、IBM WebSphere Application Server - Liberty缓冲区溢出漏洞、IBM WebSphere Application Server路径段注入漏洞、IBM WebSphere Application Server - Liberty权限提升漏洞、IBM WebSphere Application Server反序列化漏洞、IBM WebSphere Application Server - Liberty代码执行漏洞、IBM WebSphere Application Server信息泄露漏洞、IBM WebSphere Application Server权限提升漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36568
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36571
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36570
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36569
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36573
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36572
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36574
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36576
2、Google产品安全漏洞
Google Chrome是谷歌公司开发的免费网页浏览器。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过特制HTML页面获取敏感信息,或通过特制HTML页面绕过系统访问限制,或通过特制网络流量绕过Web来源策略等。
CNVD收录的相关漏洞包括:Google Chrome缺少授权漏洞(CNVD-2026-37834、CNVD-2026-37835)、Google Chrome授权问题漏洞(CNVD-2026-37838、CNVD-2026-37840、CNVD-2026-37839、CNVD-2026-37841、CNVD-2026-37844、CNVD-2026-37843)。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-37834
https://www.cnvd.org.cn/flaw/show/CNVD-2026-37835
https://www.cnvd.org.cn/flaw/show/CNVD-2026-37838
https://www.cnvd.org.cn/flaw/show/CNVD-2026-37840
https://www.cnvd.org.cn/flaw/show/CNVD-2026-37839
https://www.cnvd.org.cn/flaw/show/CNVD-2026-37841
https://www.cnvd.org.cn/flaw/show/CNVD-2026-37844
https://www.cnvd.org.cn/flaw/show/CNVD-2026-37843
3、WordPress产品安全漏洞
WordPress Stripe Payments plugin是让WordPress网站接入Stripe支付网关、用来在线收款的插件。WordPress是一个开源的内容管理系统(CMS)和博客平台。WordPress Suggestion Engine for WooCommerce plugin是WooCommerce的一个扩展插件。WordPress Style Kits plugin是一款为Elementor页面构建器扩展全局主题样式控制能力的插件。WordPress SureFeedback Client Site plugin是一个让客户直接在WordPress网页上留下可视化反馈的插件。WordPress TranslatePress plugin是一款WordPress多语言翻译插件。WordPress WPForms Pro plugin是WordPress上最流行的表单插件之一的高级付费版本。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞获取敏感数据,或执行非法SQL命令窃取数据库敏感数据,或导致订阅者进行未授权操作等。
CNVD收录的相关漏洞包括:WordPress Stripe Payments plugin跨站脚本漏洞、WordPress SiteLeads plugin信息泄露漏洞、WordPress Suggestion Engine for WooCommerce plugin SQL注入漏洞、WordPress Style Kits plugin访问控制漏洞、WordPress SureFeedback Client Site plugin信息泄露漏洞、WordPress TranslatePress plugin信息泄露漏洞、WordPress TranslatePress plugin权限提升漏洞、WordPress WPForms Pro plugin跨站脚本漏洞。除“WordPress Style Kits plugin访问控制漏洞、WordPress WPForms Pro plugin跨站脚本漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36560
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36559
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36562
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36561
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36563
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36565
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36564
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36566
4、D-Link产品安全漏洞
D-Link DWR-M961是友讯(D-Link)推出的一款4GLTEAC1200双频无线路由器。D-Link DAR-7000-40是友讯(D-Link)推出的一款上网行为审计网关。D-Link DIR-645是D-Link(友讯)在2012年推出的一款千兆无线路由器。D-Link DIR 645A1是友讯(D-Link)在2012年推出的一款千兆无线路由器。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在未认证状态下注入恶意命令,并以root权限执行,或执行任意命令等。
CNVD收录的相关漏洞包括:D-Link DWR-M961命令注入漏洞(CNVD-2026-36537、CNVD-2026-36536、CNVD-2026-36538、CNVD-2026-36539)、D-Link DAR-7000-40代码问题漏洞、D-Link DIR-645身份认证绕过漏洞、D-Link DIR 645A1栈缓冲区溢出漏洞、D-Link DIR-645命令注入漏洞。除“D-Link DAR-7000-40代码问题漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36537
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36536
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36538
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36539
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36542
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36546
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36553
https://www.cnvd.org.cn/flaw/show/CNVD-2026-36556
5、School Registration and Fee System SQL注入漏洞(CNVD-2026-37879)
本周,School Registration and Fee System被披露存在SQL注入漏洞,该漏洞源于对文件/bilal/normal/pay_report.php中参数period的错误操作,攻击者可利用该漏洞远程执行恶意SQL语句获取数据库敏感信息。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-37879
小结:本周,IBM产品被披露存在多个漏洞,攻击者可利用漏洞通过发送恶意请求导致拒绝服务,或发送特制请求,导致路径遍历,从而访问受限目录中的敏感信息,或在管理控制台中进行未授权操作,导致权限提升,并可能完全控制服务器等。此外,Google、WordPress、D-Link等多款产品被披露存在多个漏洞,攻击者可利用漏洞通过特制HTML页面获取敏感信息,通过特制HTML页面绕过系统访问限制,通过特制网络流量绕过Web来源策略,获取敏感数据,执行非法SQL命令窃取数据库敏感数据,导致订阅者进行未授权操作,在未认证状态下注入恶意命令,并以root权限执行,或执行任意命令等。另外,School Registration and Fee System被披露存在SQL注入漏洞,该漏洞源于对文件/bilal/normal/pay_report.php中参数period的错误操作,攻击者可利用该漏洞远程执行恶意SQL语句获取数据库敏感信息。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本周重要漏洞攻击验证情况
本周,CNVD建议注意防范以下已公开漏洞攻击验证情况。
1、Patient Record Management System SQL注入漏洞
验证描述
Patient Record Management System是CodeAstro公司的一个病历管理系统。
Patient Record Management System存在SQL注入漏洞,该漏洞源于文件/login.php中参数uname缺少对外部输入SQL语句的验证。攻击者可利用该漏洞执行非法SQL命令窃取数据库敏感数据。
验证信息
注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。
关于CNVD
国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是由CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系。
关于CNCERT
国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称是CNCERT或CNCERT/CC),成立于2002年9月,为非政府非盈利的网络安全技术中心,是我国计算机网络应急处理体系中的牵头单位。
作为国家级应急中心,CNCERT的主要职责是:按照“积极预防、及时发现、快速响应、力保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置等工作,维护国家公共互联网安全,保障基础信息网络和重要信息系统的安全运行。
网址:www.cert.org.cn
邮箱:vreport@cert.org.cn
电话:010-82991783
关注CNVD漏洞平台