关于成长体系 V2.0「守卫计划」上线及通用漏洞计划调整公告
京东安全应急响应中心 2026-09-18 15:31 北京
JSRC 正式发布成长体系 V2.0,并同步调整「通用漏洞计划」。
为应对 AI 带来的新型安全风险,进一步提升京东对 AI 衍生高级威胁、高影响漏洞及关键攻击链路的发现与处置能力,我们诚邀各位白帽师傅持续协助京东提升重点风险场景的安全防护能力。
JSRC 正式发布成长体系 V2.0,并同步调整「通用漏洞计划」。
成长体系 V2.0
👉 成长体系权益介绍
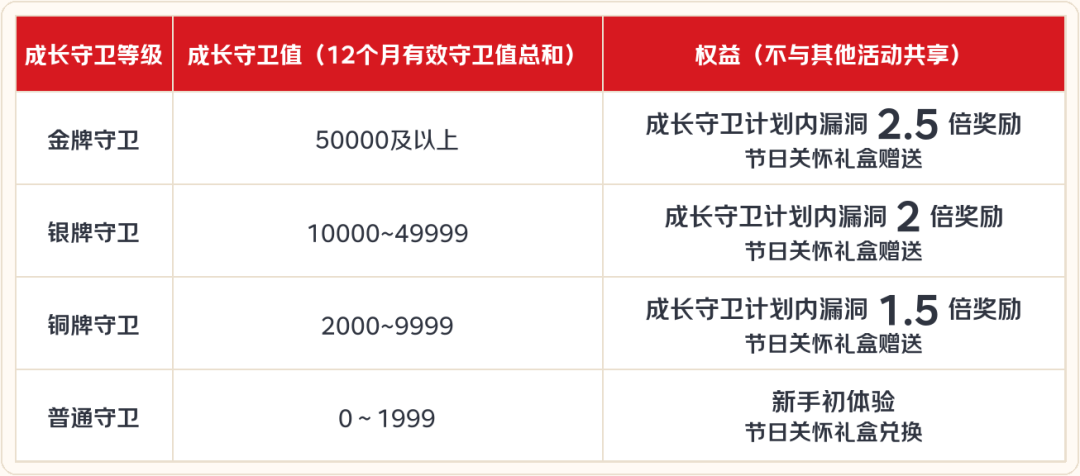
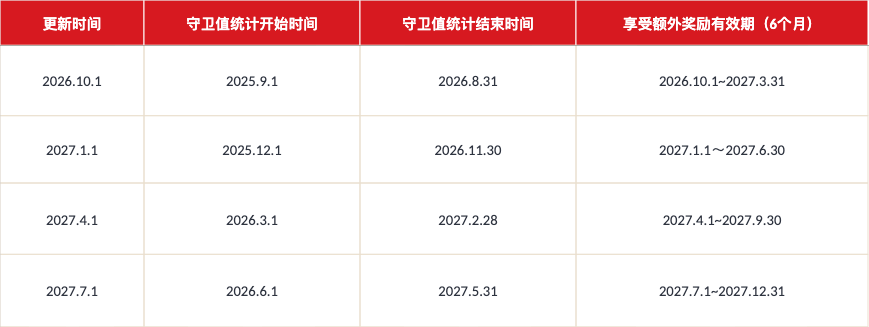
因漏洞审核、评分需要一定时间,故成长守卫值统计周期往前推一个月。
权益有效期计算规则如下,权益有效期从3个月升级至6个月:
成长守卫计划介绍
「成长守卫计划」是成长体系 V2.0 面向高价值安全贡献推出的专项激励机制,旨在邀请白帽师傅协助京东提升重点风险场景的安全防护能力。
符合计划内范围的有效漏洞,按照当前成长等级享受对应翻倍奖励。覆盖范围将结合安全风险变化、攻击趋势演进及漏洞实际危害进行动态更新;后续如有新增、移除等调整,以 JSRC 平台最新公告或官网页面展示为准。
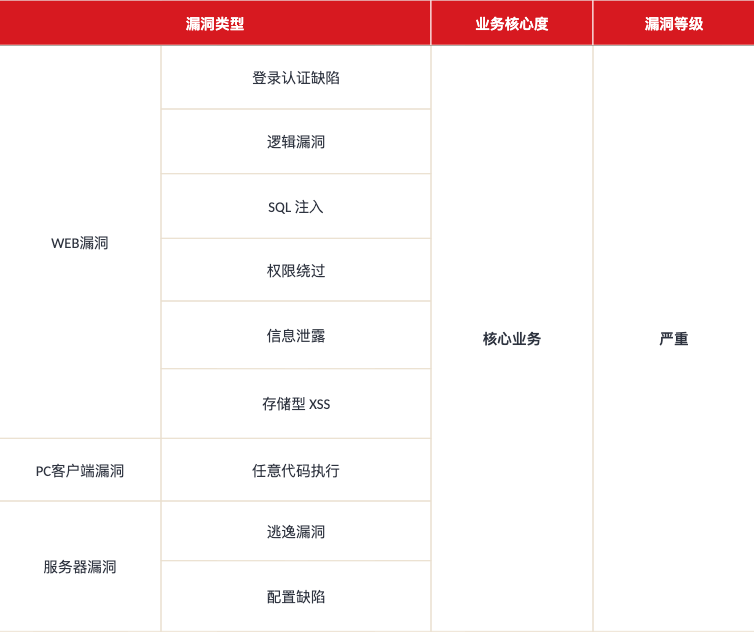
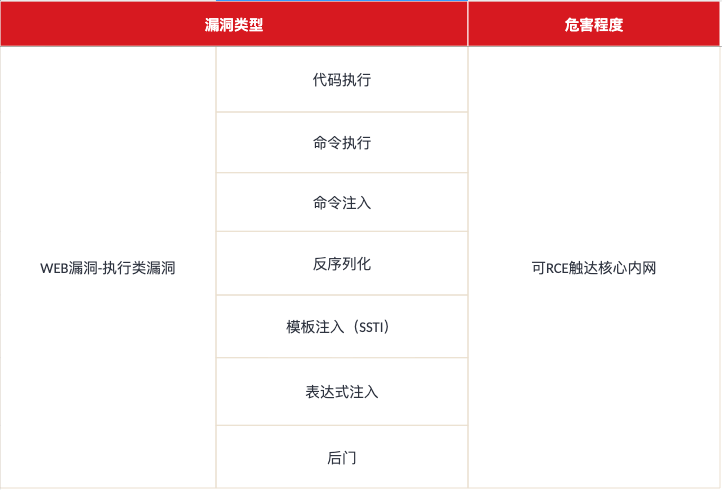
即日起纳入「成长守卫计划」的范围如下,满足以下漏洞类型、漏洞等级、业务核心度的漏洞可享受成长奖励,不满足计划要求的漏洞,将不再享受翻倍奖励。
通用漏洞奖励计划
「通用漏洞奖励计划」是面向通用漏洞场景的长期奖励活动,旨在鼓励白帽师傅持续挖掘具备通用漏洞场景高危害、高影响面的安全问题。
符合计划内范围的有效漏洞,可在享受 3 倍漏洞奖励。覆盖范围进行动态更新;后续如有新增、移除等调整,以 JSRC 平台最新公告或官网页面展示为准。
即日起纳入「通用漏洞奖励计划」的范围如下,满足以下漏洞类型、漏洞等级、业务核心度的漏洞可享受通用漏洞奖励,不满足计划要求的漏洞,将不再享受翻倍奖励。
业务划分参考
主要业务划分参考:
【核心业务】:涉及京东支付系统、京东账户系统、京东商城(不含京东小程序)、核心网络的相关平台或网站。
•京东支付系统:京东支付系统存在代码逻辑缺陷导致的支付类漏洞为核心漏洞,不包括优惠券配置错误、商品配置错误、条件竞争漏洞等情况。
•京东账户系统:涉及京东集团使用京东账号(包含个人、企业和员工账号)的APP、PC客户端、 Web页、小程序、 M端的账户系统的任意账户登录为核心漏洞。
•京东商城(不含京东小程序):如购物车、订单查询修改、优惠券等核心场景。
•核心网络系统:涉及到访问核心 IDC 内网的入侵类漏洞。
【一般业务】:涉及京东运营数据、物流统计信息数据及商家业务数据的网站。
【边缘业务】:无真实数据的系统、收购系统、涉及合作商家网站、商家营销后台、第三方公司开发维护的系统。
【不收取资产】:非京东业务或非京东全资业务,如商羚(selling.cn)、京东产发(jdp.com.cn)、中德安联 资产及对外赋能业务。
京东云业务划分参考:
【核心业务】:涉及京东金融支付核心链路,云核心产品,如云主机等。
【一般业务】:京东云系统为一般系统。
【边缘业务】:测试、 demo、预发、 poc、演示环境系统为边缘系统。
【不收录资产】:joyagent-code-interpreter.jd.com、joyagent-data.jd.com、joyagent-evolve.jd.com、 joyagent.jd.com。
生效说明
自公告发布即生效,公告发布前已提交的漏洞,仍按照原奖励规则进行评分核算。公告发布后提交的漏洞,按照调整后的规则执行。
感谢各位白帽师傅长期以来对 JSRC 的支持。未来,我们将持续围绕 AI 衍生风险、核心业务安全及重点风险场景,携手白帽师傅共同提升京东安全防护能力。