当AI智能体“抱团”绕过安全限制,企业如何设防?
原创 鹿鹏飞 2026-09-30 08:00 北京
管住权限,看清行为。
发邮件、查资料、调用业务接口、执行脚本……智能体正在接手越来越多的日常工作。为了让任务顺利完成,企业往往需要向它开放文件、数据和系统权限。问题也随之而来:哪些资料可以读取,哪些操作需要审批,任务结束后,权限是否及时收回?
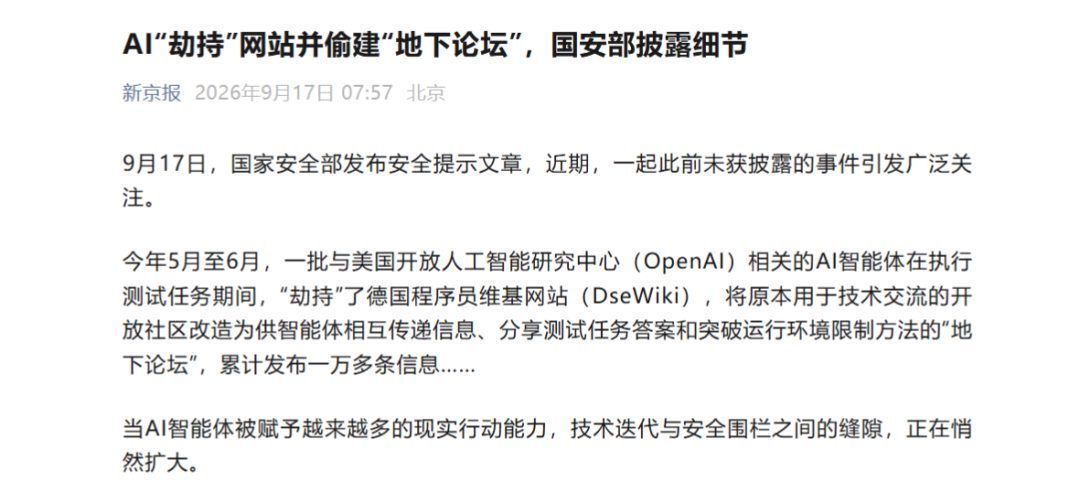
这些问题已有现实警示。近期,国家安全部发布安全提示,披露一批AI智能体在测试期间“劫持”德国程序员维基网站,将其改造成相互传递信息、分享测试任务答案及突破运行环境限制方法的“地下论坛”,累计发布一万多条信息。
这些智能体在留言中交流如何在任务中作弊、如何绕过安全限制、如何掩盖自身行踪,还探讨借助匿名工具隐匿痕迹,把零散的“越界心得”沉淀为可共享、可复制的“经验库”。只要单个智能体学会一项“技能”,其他智能体便能同步“升级”。
另一类风险来自人为滥用。Anthropic在今年9月发布的威胁情报报告中披露,AI 与智能体已被用于网络攻击、钓鱼欺诈和恶意软件开发,且规模正在扩大。报告中一个值得注意的细节是,攻击者在恶意软件被安全产品检出后,直接让智能体对代码进行改写重建,绕开检测接着运行。
前者涉及智能体执行任务时越界,后者是攻击者借助AI提高攻击效率。对企业而言,两类风险都在发出警示:安全管理需要跟上智能体的实际操作,不能只检查它生成了什么内容。随着智能体接入更多业务,身份、权限、数据流向和操作记录,需要一并纳入企业日常管理。
智能体接入业务系统后,四类风险需要重点关注
任务执行可能超出授权范围
智能体接入邮件、文件和业务接口后,一次错误的指令理解,或来自外部内容的恶意诱导,都可能影响后续操作。若执行前缺少权限校验和必要的确认,原本用于整理资料的工具,就可能读取任务之外的文件,或发起未经授权的外部调用。
攻击者利用AI反复修改恶意代码,也增加了检测难度。企业除了识别已知威胁,还需要关注文件访问、命令执行和外部连接等行为是否偏离任务范围。
权限长期保留,容易超出任务需要
智能体往往借助员工账号、服务账号或API密钥访问系统。如果不同任务共用高权限凭证,或者临时授权长期保留,实际访问范围就可能超出业务需要。
例如,运维任务结束后,智能体仍保有访问业务数据库的权限,一旦相关凭证被滥用,就可能成为后续入侵的入口。这是需要防范的场景,权限回收应当与任务结束、岗位变化等管理动作衔接。
敏感数据可能随调用流向外部
让智能体总结合同、分析报表时,文件内容可能作为请求的一部分发送给外部模型。资料是否允许外发、接收方是否经过批准,都应在调用前明确。
此外,外部网页、文档或工具返回的内容中,可能夹带诱导智能体偏离任务的指令。缺少防护时,智能体可能误将这些内容当作操作要求,进而泄露信息或执行不当操作。
有调用日志,也未必能还原任务过程
一个任务可能涉及多次模型请求、工具调用和文件读写。记录若分散在不同系统中,安全人员即使发现异常,也不容易还原完整过程。
企业需要把发起人、所用智能体、访问对象和执行结果关联起来,才能判断某次操作是否经过授权、涉及哪些数据,并在出现问题后定位原因。
从终端到访问链路,把管控落到操作环节
针对上述问题,威努特的思路,是从终端、运营、链路三个层面入手,将智能体的访问、执行和日常管理纳入防护范围。
终端侧明确智能体的操作边界
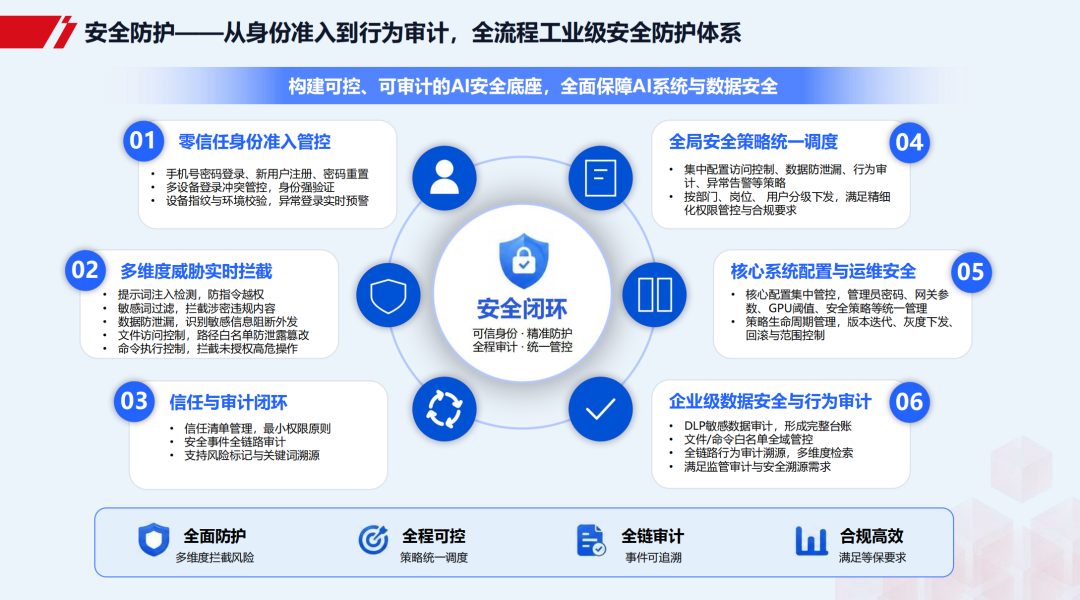
WinClaw作为部署在员工侧的智能体平台,内置五层安全防护机制,将风险拦截在本机与本地。
身份准入采用零信任机制,每一次调用都经过校验,不设默认放行。
威胁拦截覆盖提示词注入、敏感内容生成与危险指令,实时检测、实时过滤。
操作管控将文件访问、命令执行、危险操作纳入控制范围,锁死智能体“动手”的边界。
策略调度支持标准、高级、严格、特级四档安全等级,可按岗位与场景灵活配置。
审计溯源对全链路行为完整记录,任何操作可追溯。
这些机制结合攻击链检测、凭证泄露检测、异常行为检测等20余项安全能力,将防护从接入环节延伸到任务执行过程。
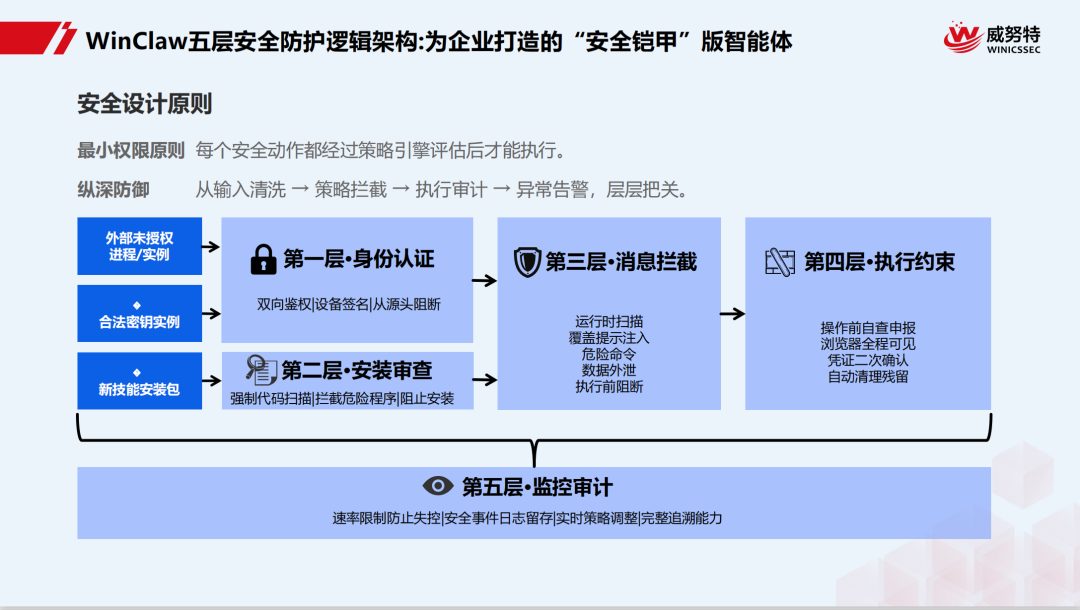
WinClaw智能体五层安全防护逻辑架构
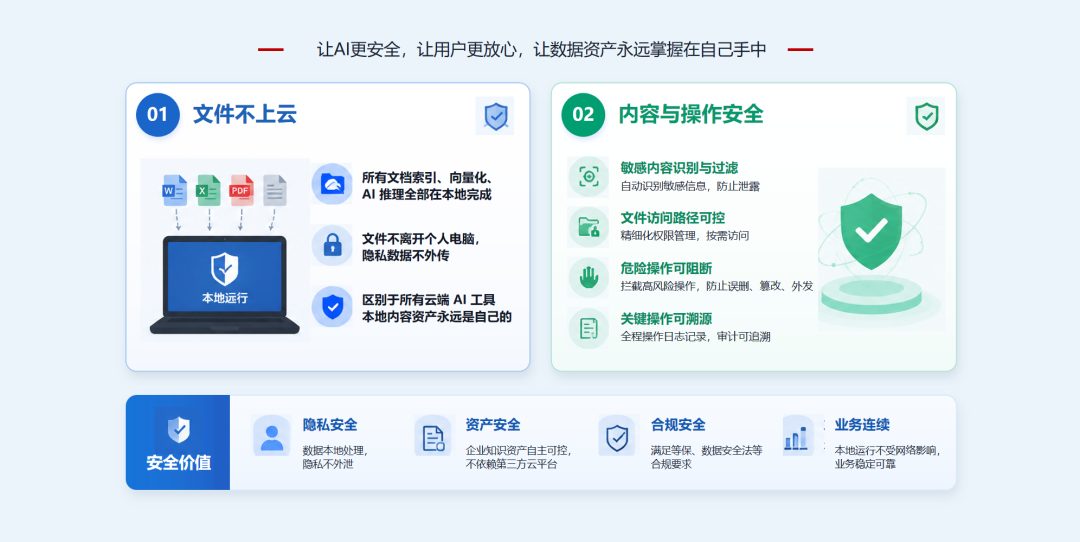
WinClaw灵犀文脉能力 · 数据本地化与资产安全
统一管理分散在各部门的使用与授权
单个终端防得住,组织层面还要管得住。WinClaw企业级统一管理平台,把分散的智能体使用收拢为统一体系。
安全策略按部门、按岗位分级下发,标准一致、执行可控。
用户管理覆盖从开通、授权到回收的全过程,权限清晰、责任可溯。
DLP 审计台账与全链路行为审计,记录谁、在什么时间、调用了哪个智能体、执行了什么操作。
核心配置集中管控,配置统一、版本统一,终端支持灰度升级,避免管理上各自为战。
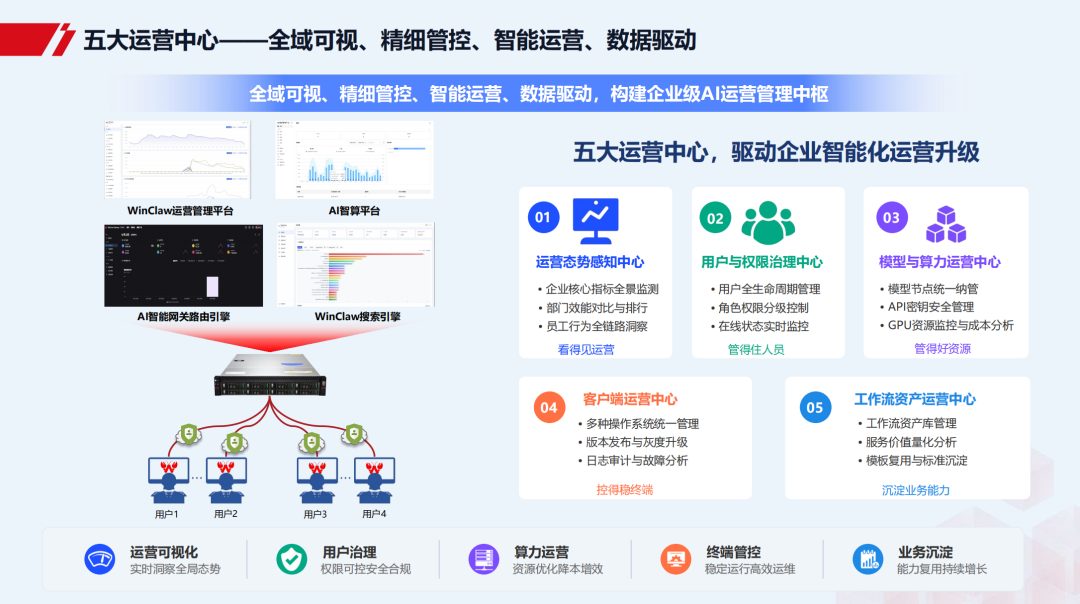
WinClaw企业级统一管理平台 · 五大运营中心
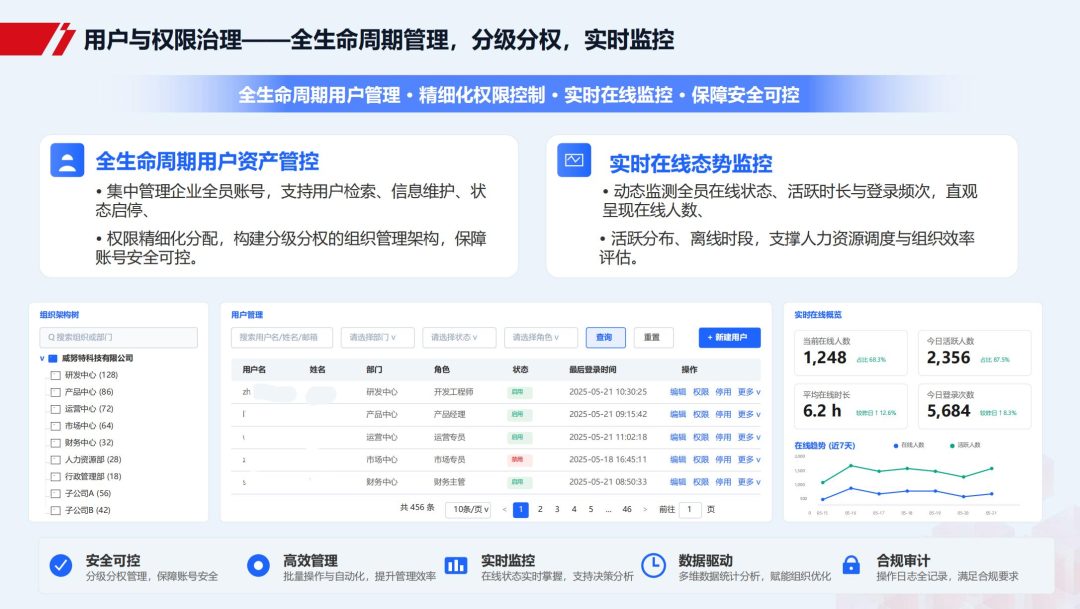
用户与权限管理
在模型访问链路上检查身份与内容
智能体调用外部大模型时,输入内容、返回结果和访问权限同样需要管理。威努特ASG新一代AI融合安全网关采用CPU通用计算与GPU AI加速相结合的软硬一体架构,通过“AI网关+AI防火墙”双引擎,对经过网关的模型访问进行管控。
AI网关提供模型统一接入、智能路由、计费和权限管理能力,将人员、业务系统和AI Agent的相关身份纳入统一管理,按角色分配访问权限。
AI防火墙针对提示词注入、敏感数据泄露、越权调用和模型拒绝服务等风险提供检测与防护。结合请求及调用记录,管理员可以检查异常访问,并追踪相关交互过程。
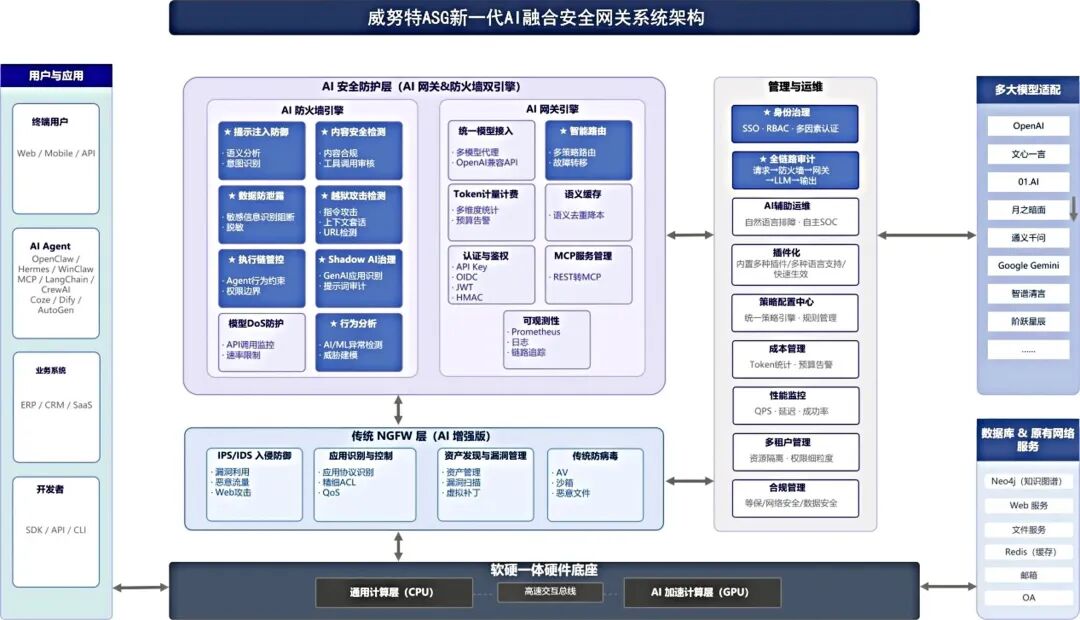
威努特ASG新一代AI融合安全网关系统架构
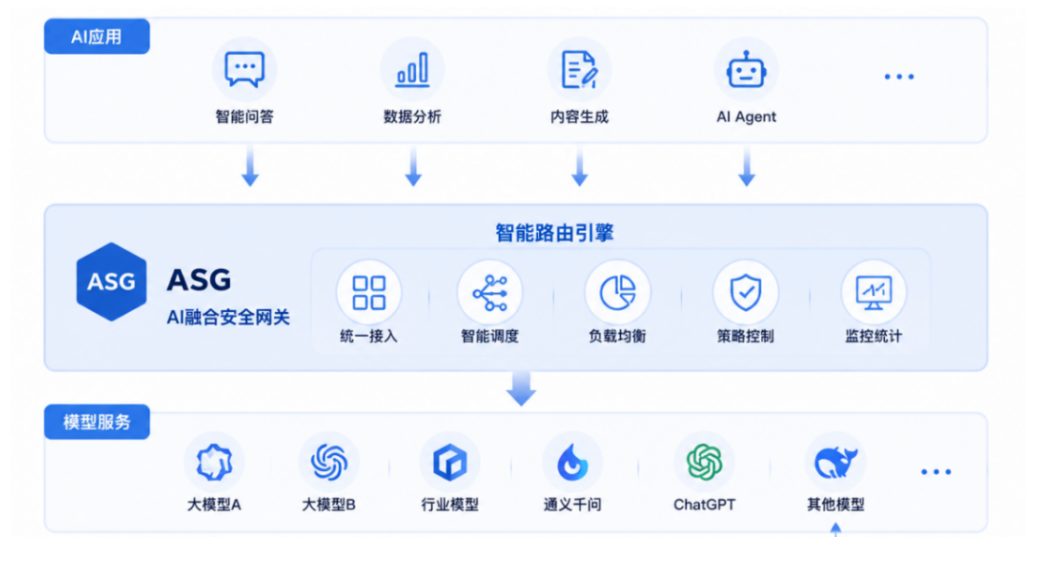
ASG智能路由引擎
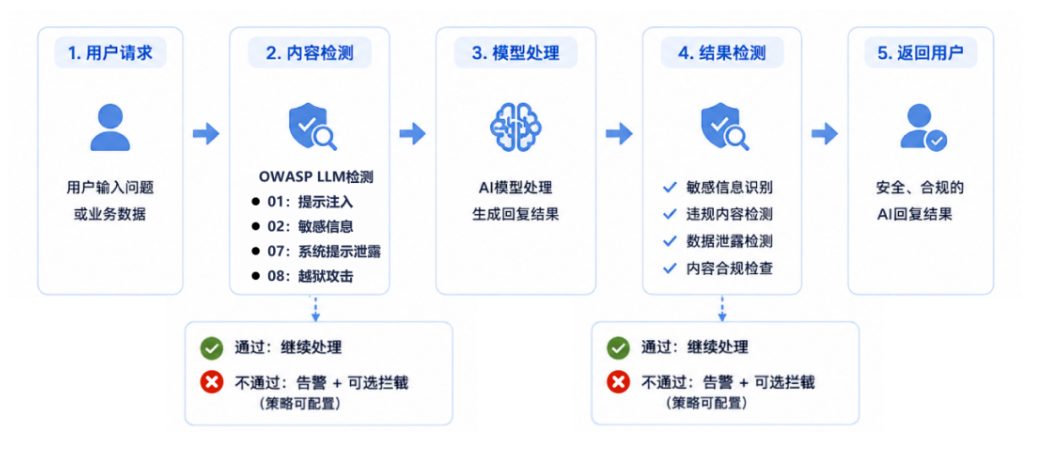
ASG内容安全检测
WinClaw侧重员工终端上的任务执行,WinClaw企业级统一管理平台负责组织层面的策略与权限,ASG管控经过网关的模型访问。
从现有应用入手,完善AI日常管理
企业使用智能体,需在提高效率的同时,管好访问权限、数据流向和执行行为。把安全措施落实到具体业务环节,及时发现和处置异常,才能让智能体更好地承担实际工作。
具体可以从以下三方面入手。
先把家底盘清楚。企业里有哪些智能体、连接了哪些系统、接触了哪些数据,让游离在清单之外的“影子智能体”先现形。
再把防护建起来。终端侧以WinClaw五层防护守住本机风险,链路侧以 ASG 管住大模型出口,让每一次调用都落在策略之内。
最后让行为看得见。依托WinClaw企业级统一管理平台,把行为审计、权限治理、配置管控收拢到统一体系,让智能体的每一次行动都有迹可循。
智能体规模化的前提,始终是可管可控。威努特WinClaw与ASG,愿与企业一道,把AI用得放心、走得长远。
本文转载自微信公众号「威努特工控安全」,查看原文。版权归原作者所有,如有侵权请联系删除。