G.O.S.S.I.P 阅读推荐 2026-09-30 坏宝宝TV?
原创 G.O.S.S.I.P 2026-09-30 21:10 上海
你敢支持HbbTV,我就敢黑掉你的电视
国庆假期马上就要到了,大家是出去人挤人还是宅在家里面刷手机呢?不知道有多少人会在家里面看电视度过国庆佳节,这种假期模式可能已经是30年前的时尚了。不过智能电视的出现,或多或少又给大家提供了一些回到大屏幕(相对手机小屏幕)面前的理由。今天我们介绍一篇DIMVA 2026的研究论文,作者在文中对东芝、三星和LG的智能电视以及相关的HbbTV(混合广播宽带电视)机制的安全性进行了分析:
这篇论文的核心研究内容针对的是HbbTV(Hybrid Broadcast Broadband TV,混合广播宽带电视),一个从2010年开始就制定的标准,它的特点是把传统的电视广播信号传输和现代的网络数据传输结合在一起,而且HbbTV 不需要在本地安装应用程序,因为数字内容已经成了电视信号的一部分(这样就更方便在电视信号里面插入广告了)。目前HbbTV协会已经有了很多成员单位(下图里面你知道多少?好像除了Amazon、BBC和几个电视厂商以外,就没几个认识的了)
为了支持“不安装APP就投放广告支持数字内容”的特性,HbbTV要求提供两组API(当然都是需要和智能电视厂商深度结合),一类是针对智能电视的浏览器的特定的JavaScript API,另一类是HbbTV本身的管理API,包括Application Management API、Configuration and Settings API和Media Playback API。当然,引入这些API必然也会引入相关的风险,G.O.S.S.I.P早在2022年就指出过这类问题——【G.O.S.S.I.P 阅读推荐 2022-10-14 EvilScreen】,而直到今天仍然还存在大量API的权限检查不严格的情况。攻击者利用这些接口,可以实现DoS、内容篡改、钓鱼等攻击,也可以把智能电视变成跳板,来攻击同一个局域网内部的其他设备:
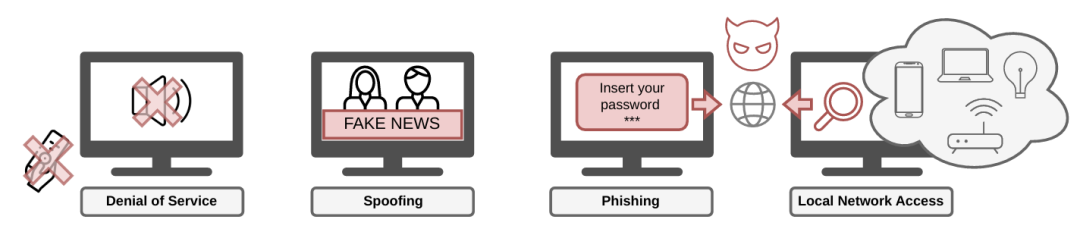
作者在论文第六章里面具体介绍了如何基于HbbTV的特性来对智能电视进行多种实际的攻击。在第一种攻击中,由于HbbTV本身是支持基本的电视信号的,那么攻击者可以利用电视信号(DVB stream)这一路缺乏认证的特点,伪造视频流注入,让智能电视播放恶意视频哈哈哈。而第二种攻击则是利用了支持HbbTV的智能电视能够接收一个HTML文件并且运行(只需在header中把Content-Type设置为application/vnd.hbbtv.xhtml+xml)的特点,给智能电视注入一个恶意HTML然后把它变成web server加以控制。不过这两个攻击的具体细节在论文中并没有详细介绍,作者只是给了一个HbbTV Attack Toolkit(开源,https://github.com/SecPriv/HbbTV-attack-toolkit 可获取代码)
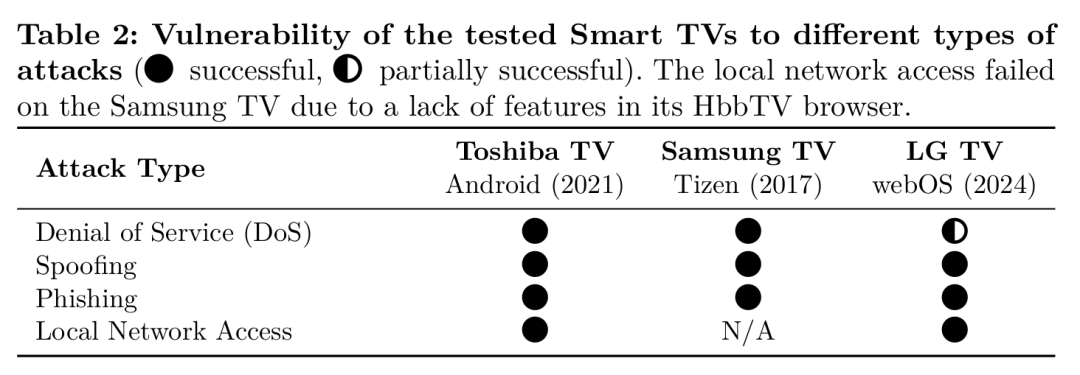
作者实际评测了Toshiba TV(2021,运行Android系统)、Samsung TV(2017,运行Tizen系统)和LG TV(2024,运行webOS系统),发现这些电视的最大问题首先是里面的浏览器非常古老,比如Toshiba的电视用的是Chrome 55.0.2883.91(问题是谁叫你测试2021年的电视啊……),而且它们的最新固件也基本上就停在Android 11这种 霍乱时期的爱情 疫情时期的系统(2020年发布),所以对它们进行攻击基本上是水到渠成(如下表):
最后,不得不感叹在欧洲做安全研究就好像木心先生的那首诗《从前慢》
记得早先少年时
大家诚诚恳恳
说一句 是一句
清早上火车站
长街黑暗无行人
卖豆浆的小店冒着热气
从前的日色变得慢
车,马,邮件都慢
一生只够爱一个人
从前的锁也好看
钥匙精美有样子
你锁了 人家就懂了
祝大家有一个愉快的国庆节!
论文:https://martina.lindorfer.in/files/papers/hbbtv_dimva26.pdf
本文转载自微信公众号「安全研究GoSSIP」,查看原文。版权归原作者所有,如有侵权请联系删除。