【安全圈】黑客骨干约旦落网:ShinyHunters核心遭捕,FBI深入撕开7000万黑产链
安全圈 2026-10-06 19:00 江苏
关键词
黑客
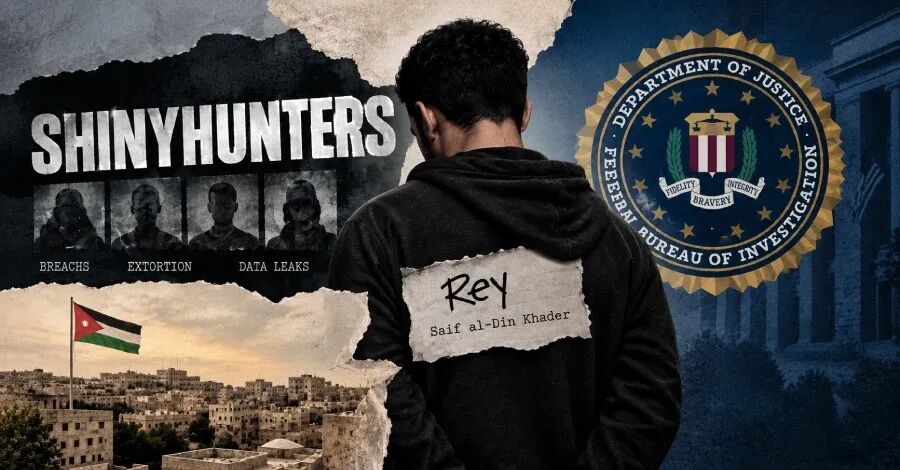
💡 关键提要:国际网络敲诈与数据勒索巨头 ShinyHunters 核心组织者之一、网名 “Rey” 的嫌疑人赛义夫(Saif al-Din Khader)已在约旦被当地安全部门抓获。据路透社多方信源证实,Khader 正全面配合美国联邦调查局(FBI)追查其他核心黑客。继上周荷兰警方拘捕该团伙 24 岁头目后,这一累计渗透 140 余家跨国机构、敲诈勒索超 7000 万美元的超级黑产网络正迎来多米诺骨牌式的瓦解。
🔍 嫌疑人与组织档案
- 嫌疑人化名:
Rey(亦称 ReyXBF),真实姓名 Saif al-Din Khader
- 关联组织:
ShinyHunters、Scattered LAPSUS$ Hunters(SLH 联合体)、BreachForums
- 涉案金额:
涉案企业超 140 家,已确认索取勒索赎金逾 7000 万美元
- 抓捕地点:
约旦(于 2026 年 9 月 29 日被羁押)
- 当前动向:
配合美方执法力量比对被查扣基础设施数据,锁定在逃同伙真实身份
⚡ 从黑客论坛到网络犯罪巨兽的演进史
著名网络安全记者 Brian Krebs 的历史调查显示,“Rey” 早在 2024 年底就曾出任新型勒索团伙 Hellcat 的暗网泄密站管理员,随后全面接盘臭名昭著的黑客交易平台 BreachForums。其后,该势力与散落的 Scattered Spider、LAPSUS$ 残余势力结盟,共同演化为跨越云基础设施、SIM 交换与深度社工的犯罪联盟(SLH)。
1. 模块化分工与第三方云供应链定点突破
安全厂商 Sekoia 与 Beazley Security 在联合溯源报告中披露,ShinyHunters 历经 6 年迭代,已经脱离单兵做案模式,转向模块化的现代犯罪流水线:上游社会工程人员通过钓鱼客服或 SIM 交换击穿云供应商身份凭证,中游利用自动化工具拉取云存储(S3/Snowflake)海量数据,下游统一在暗网和自建品牌渠道公开拍卖或实施双重勒索。
2. 黑吃黑与突袭官方招聘门户
就在近期,该团伙高调利用 Grav CMS 漏洞攻击了竞争对手 Cl0p 勒索组织的暗网据点,上演暗网“黑吃黑”;更公然宣称攻破了 FBI 官方招聘子站点 apply.fbijobs[.]gov 并盗取 3TB 内部数据,叫嚣要求联邦调查局撤销对其指控,行径极其嚣张。
🌐 多国协同收网:匿名庇护所荡然无存
上周,荷兰警方刚在阿姆斯特丹逮捕了 24 岁的黑客头目 Pepijn van der Stap。尽管该人白天公开就职于安全技术公司担任渗透测试主管,暗中却深度操盘团伙攻击。
FBI 网络处助理处长布雷特·莱瑟曼(Brett Leatherman)在官方声明中明确指出:随着核心骨干相继被捕与关键指挥基础设施被扣押,犯罪网络的物理隔离屏障已被全面洞穿。“抓捕会让原本沉默的人开口,被缴获的服务器清楚记录了谁还在逃。多国联合调查组正在依据最新口供与数字物证推进下一批逮捕。”
END
阅读推荐
【安全圈】Rejetto HFS曝9.3分严重漏洞:弱伪随机数致伪造Session,攻击者已发起在野RCE
【安全圈】Citrix NetScaler曝在野0day漏洞:内存溢出瘫痪SAML认证,官方发布紧急更新
【安全圈】FortiMail曝9.8分零日漏洞遭在野利用:未认证任意写入文件,官方发布应急工单与IoC
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!
好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。