【漏洞通告】Citrix NetScaler ADC/Gateway未授权命令注入漏洞(CVE-2026-88771)
深瞳漏洞实验室 2026-09-29 18:34 北京
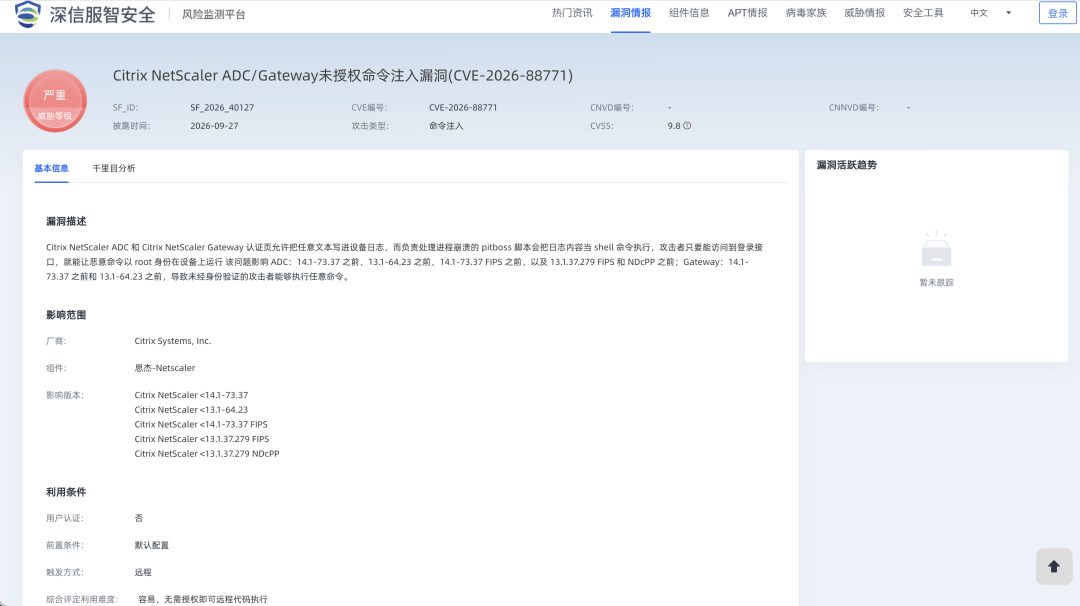
2026年9月29日,深瞳漏洞实验室监测到一则Citrix NetScaler ADC/Gateway组件存在命令注入漏洞的信息,漏洞编号:CVE-2026-88771,漏洞威胁等级:严重。
漏洞名称:
Citrix NetScaler ADC/Gateway未授权命令注入漏洞(CVE-2026-88771)
组件名称:
Citrix NetScaler ADC/Gateway
影响范围:
Citrix NetScaler <14.1-73.37
Citrix NetScaler <13.1-64.23
Citrix NetScaler <14.1-73.37 FIPS
Citrix NetScaler <13.1.37.279 FIPS
Citrix NetScaler <13.1.37.279 NDcPP
漏洞类型:
命令注入
利用条件:
1、用户认证:否
2、前置条件:默认配置
3、触发方式:远程
综合评价:
<综合评定利用难度>:容易,无需授权即可远程代码执行。
<综合评定威胁等级>:高危,能造成远程代码执行。
官方解决方案:
已发布
漏洞分析
组件介绍
Citrix Netscaler是一款用于应用程序交付和负载均衡的硬件设备。它可以优化网络连接,提高应用程序性能和可靠性,同时还具有高级的安全性和易用性,包括应用程序防火墙、SSL VPN和Web应用程序安全等功能。
漏洞简介
2026年9月29日,深瞳漏洞实验室监测到一则Citrix NetScaler ADC/Gateway组件存在命令注入漏洞的信息,漏洞编号:CVE-2026-88771,漏洞威胁等级:严重。
Citrix NetScaler ADC 和 Citrix NetScaler Gateway 认证页允许把任意文本写进设备日志,而负责处理进程崩溃的 pitboss 脚本会把日志内容当 shell 命令执行,攻击者只要能访问到登录接口,就能让恶意命令以 root 身份在设备上运行。该问题影响 ADC:14.1-73.37 之前、13.1-64.23 之前、14.1-73.37 FIPS 之前,以及 13.1.37.279 FIPS 和 NDcPP 之前;Gateway:14.1-73.37 之前和 13.1-64.23 之前,导致未经身份验证的攻击者能够执行任意命令。
影响范围
目前受影响的Citrix NetScaler ADC/Gateway版本:
Citrix NetScaler <14.1-73.37
Citrix NetScaler <13.1-64.23
Citrix NetScaler <14.1-73.37 FIPS
Citrix NetScaler <13.1.37.279 FIPS
Citrix NetScaler <13.1.37.279 NDcPP
解决方案
官方修复建议
将组件netscaler_application_delivery_controller 升级至 13.1-64.23 及以上版本
将组件netscaler_gateway 升级至 14.1-73.37 及以上版本
将组件netscaler_application_delivery_controller 升级至 14.1-73.37 FIPS 及以上版本
将组件netscaler_application_delivery_controller 升级至 13.1.37.279 及以上版本
将组件netscaler_gateway 升级至 13.1-64.23 及以上版本
将组件netscaler_application_delivery_controller 升级至 14.1-73.37 及以上版本
临时修复建议
关闭未使用的功能模块,减少潜在攻击入口。
遵循最小权限原则,严控各类敏感操作权限范围。
非必要不暴露服务到公网,限制访问源为可信范围。
定期更新系统及各类组件至安全版本,及时修补已知隐患。
深信服解决方案
1、风险资产发现
支持对Citrix NetScaler ADC/Gateway的主动检测,可批量检出业务场景中该事件的受影响资产情况,相关产品如下:
【深信服云镜YJ】 已发布资产检测方案,指纹ID:0013655。
【深信服漏洞评估工具TSS】已发布资产检测方案,指纹ID:0013655。
2、漏洞主动检测
支持对Citrix NetScaler ADC/Gateway未授权命令注入漏洞(CVE-2026-88771)的主动检测,可批量快速检出业务场景中是否存在漏洞风险,相关产品如下:
【深信服云镜YJ】预计2026年10月30日发布检测方案,规则ID:SF-2026-13316。
【深信服可拓展检测响应平台XDR】预计2026年10月30日发布检测方案(需要具备云镜组件能力),规则ID:SF-2026-13316。
3、漏洞安全监测
支持对Citrix NetScaler ADC/Gateway未授权命令注入漏洞(CVE-2026-88771)的监测,可依据流量收集实时监控业务场景中的受影响资产情况,快速检查受影响范围,相关产品及服务如下:
【深信服安全感知管理平台SIP】预计2026年10月12日发布监测方案,规则ID:11224990。
【深信服安全托管服务MSS】预计2026年10月12日发布监测方案(需要具备SIP组件能力),规则ID:11224990。
【深信服可拓展检测响应平台XDR】预计2026年10月12日发布监测方案,规则ID:11224990。
【深信服流量检测GPT】流量检测GPT基于攻击理解、代码理解能力,不依赖规则即可检测该攻击威胁。
4、漏洞安全防护
支持对Citrix NetScaler ADC/Gateway未授权命令注入漏洞(CVE-2026-88771)的防御,可阻断攻击者针对该事件的入侵行为,相关产品及服务如下:
【深信服下一代防火墙AF】预计2026年10月12日发布防护方案,规则ID:11224990。
【深信服Web应用防火墙WAF】预计2026年10月12日发布防护方案,规则ID:11224990。
【深信服安全托管服务MSS】预计2026年10月12日发布防护方案(需要具备AF组件能力),规则ID:11224990。
【深信服可拓展检测响应平台XDR】预计2026年10月12日发布防护方案(需要具备AF组件能力),规则ID:11224990。
参考链接
时间轴
2026/09/29
深瞳漏洞实验室监测到Citrix NetScaler ADC/Gateway未授权命令注入漏洞信息。
2026/09/29
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。
本文转载自微信公众号「深信服千里目安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。