人工智能重要安全漏洞的通报OpenClaw多个安全漏洞
原创 CNNVD 2026-09-29 17:07 北京
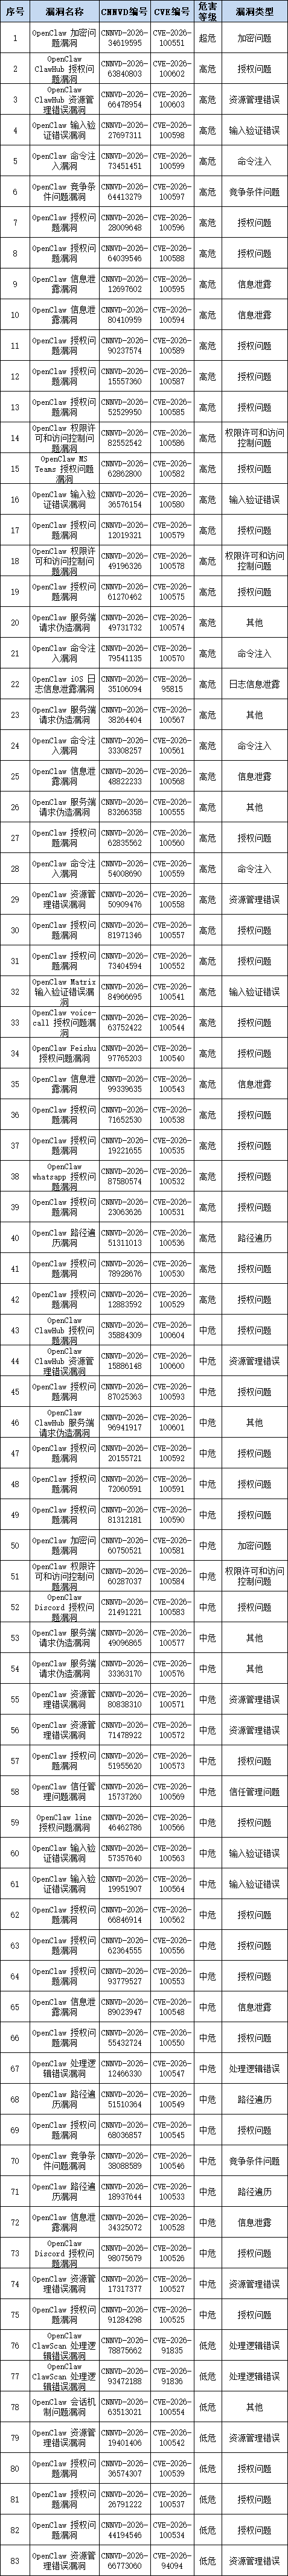
根据国家人工智能安全漏洞库(AIVD)统计,自2026年8月5日-2026年9月28日,共采集OpenClaw漏洞83个
点击蓝字 关注我们
漏洞情况
根据国家人工智能安全漏洞库(AIVD)统计,自2026年8月5日-2026年9月28日,共采集OpenClaw漏洞83个,其中超危漏洞1个、高危漏洞41个,中危漏洞33个、低危漏洞8个,包含了访问控制错误、代码问题、路径遍历等多个漏洞类型。OpenClaw多个版本受到漏洞影响。目前,OpenClaw官方已经发布了更新修复漏洞,建议用户及时确认是否受到漏洞影响,尽快采取修补措施。
一
漏洞介绍
OpenClaw是一个开源的智能人工助理,可运行在PC或服务器等多种终端设备上,能够直接通过微信、Telegram、Discord、Slack、iMessage等聊天平台接收指令并执行操作。OpenClaw拥有大量用户群体,影响范围涉及多个行业和领域,攻击者利用漏洞可在未授权状态下获取目标敏感数据,提升权限、或远程执行代码。OpenClaw 2026.9.6及之前多个版本均受到本期漏洞影响。
二
漏洞详情
自2026年8月5日-2026年9月29日,国家人工智能安全漏洞库(AIVD)共采集OpenClaw漏洞83个,其中超危漏洞1个、高危漏洞41个、中危漏洞33个、低危漏洞8个。参考链接:https://github.com/openclaw/openclaw/releases
三
修复建议
目前,OpenClaw官方已经发布了更新修复漏洞,建议用户及时确认是否受到漏洞影响,尽快采取修补措施。OpenClaw官方公告地址:
AIVD将继续跟踪上述漏洞的相关情况,及时发布相关信息。如有需要,可与AIVD联系。联系方式: cnnvd@itsec.gov.cn
本文转载自微信公众号「CNNVD安全动态」,查看原文。版权归原作者所有,如有侵权请联系删除。