【安全圈】SonicWall曝10分满分漏洞:无需凭据直穿内网核心
安全圈 2026-10-08 19:00 江苏
关键词
漏洞
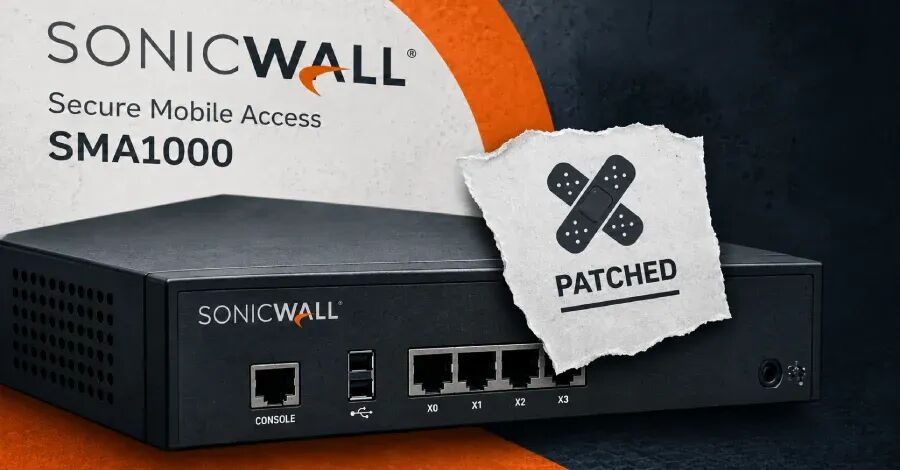
⚡ 漏洞速报:网络安全厂商 SonicWall 紧急发布安全公告,其企业级远程访问网关 SMA1000 曝出 CVSS 10.0 满分严重缺陷。外部攻击者无需任何账号密码,即可借助非法访问路径向内网核心组件发起请求,目前官方已发布紧急补丁。
🔍 漏洞机理:WorkPlace 门户出现越权旁路
核心漏洞编号为 CVE-2026-102255,属于服务端请求伪造(SSRF)缺陷:
- 触发位置:
位于用户登录的 WorkPlace 认证入口。
- 攻击向量:
网关内部路由逻辑存在设计缺陷,攻击者构造特定 HTTP 请求即可绕过登录鉴权,直达设备内部非公开接口并执行未授权操作。
- 年内第三次满分:
这是 SonicWall 今年第三次针对 WorkPlace 门户修复 10.0 评级的 SSRF 漏洞(此前 7 月披露的 CVE-2026-15409 与 9 月披露的 CVE-2026-83548 均在野遭到黑客利用组合打穿 root 权限)。
⚠️ 受影响型号与固件版本
漏洞直接波及以下 SMA1000 系列硬件及虚拟化设备:
- 受害型号:
SMA 6210、SMA 7210、SMA 8200v
- 固件版本:
包括
12.4.3-03526与12.5.0-02952(值得注意的是,该版本正是 9 月份用于修复前代漏洞的固件) - 不受影响范围:
SonicWall 防火墙内置的 SSL-VPN 及 SMA 100 系列不受影响。
🛡️ 处置与修复建议
由于该漏洞无临时缓解措施(Workaround),管理员需立即采取硬核止血措施:
- 立即打补丁:
登录 MySonicWall 门户下载对应型号的 Hotfix,安装后设备将自动重启生效。
- 限制管理入口:
严禁将后台 AMC 控制台开放给公网,仅允许受信任管理网段访问。
- 日志审计:
排查近期 WorkPlace 访问日志中是否存在非常规 URL 重定向或异常内网跨段通信。
END
阅读推荐
【安全圈】百余网站遭挂马植入伪Cloudflare:智能合约派发木马
【安全圈】Anthropic放开Claude安全限制:实测挖出12.9万漏洞引发争议
【安全圈】伪造ChatGPT与Claude广告后台:真人操盘钓鱼收割MFA令牌
【安全圈】AI垃圾报告泛滥成灾:Google暂停开源软件漏洞赏金
【安全圈】黑客骨干约旦落网:ShinyHunters核心遭捕,FBI深入撕开7000万黑产链
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!
好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。