【安全圈】黑客劫持三国顶级域名注册局:非法签发Google证书
安全圈 2026-10-08 19:00 江苏
关键词
黑客
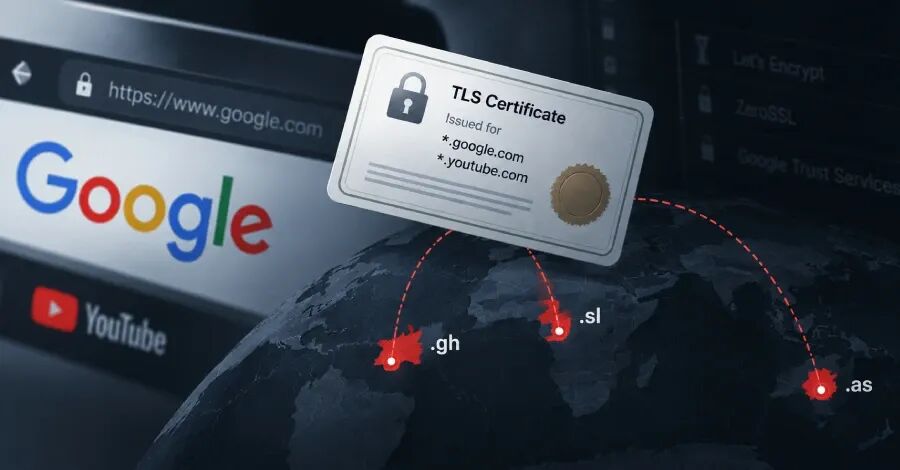
🚨 基础设施沦陷:Google 官方紧急通报,不明黑客组织成功攻破加纳(.gh)、塞拉利昂(.sl)与美属萨摩亚(.as)三个国家级顶级域名(ccTLD)注册局。黑客篡改权威 DNS 记录,成功诱骗权威证书机构签发了包含 Google 与 YouTube 在内的多张真实合法 HTTPS 证书,具备完全合法的中间人监听解密能力。
🔍 偷天换日:如何凭空获得 Google 真实证书?
证书透明度(CT)公开日志披露了这起教科书级的网络根层劫持全过程:
- 攻破国家域名注册局:
黑客并非入侵 Google 本地系统,而是直接打穿了三国顶级域名管理机构的管理权限。
- 篡改权威解析:
黑客修改了
google.com.gh、google.sl、google.as等关键域名的权威 DNS 解析,注入由攻击者控制的验证记录。 - 欺骗 CA 颁发证书:
黑客向主流权威证书机构 Let's Encrypt(签发 11 张)及 ZeroSSL(签发 1 张)发起域名验证请求,由于 DNS 已被劫持,CA 机构自动判定申请者具备域名所有权并下发证书。
⚠️ 致命威胁:浏览器绿色锁被武器化
持有由受信任 CA 签署的合法证书后,黑客在对应国家或地区的网络节点上实施中间人劫持(MitM)时,用户的浏览器将显示完全正常的合规加密锁标志,无任何报警提示。黑客即可完全解密受害者传输的搜索记录、账号密码与私密数据。
🛡️ 应急阻断与架构反思
目前该威胁已被实施紧急压制:
- 证书全部吊销:
截至 10 月 7 日,CT 记录显示涉及的 12 张异常证书已全部被吊销。
- Chrome 紧急拉黑:
Google 已通过 Chrome 浏览器的 CRLSets 机制在客户端推送黑名单拦截。
- 强制部署严苛 CAA 记录:
Google 强调,各跨国企业在拥有域名的同时,必须配置严格的 DNS 证书颁发机构授权(CAA)记录,限定仅允许特定 CA(如自建 PKI)签发,避免域名被短时劫持后遭复用。
END
阅读推荐
【安全圈】百余网站遭挂马植入伪Cloudflare:智能合约派发木马
【安全圈】Anthropic放开Claude安全限制:实测挖出12.9万漏洞引发争议
【安全圈】伪造ChatGPT与Claude广告后台:真人操盘钓鱼收割MFA令牌
【安全圈】AI垃圾报告泛滥成灾:Google暂停开源软件漏洞赏金
【安全圈】黑客骨干约旦落网:ShinyHunters核心遭捕,FBI深入撕开7000万黑产链
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!
好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。